
Как сообщают источники, в операционной системе Linux обнаружена уязвимость, причём очень серьёзная. Если точнее, это самая опасная уязвимость в данной ОС, обнаруженная за последние годы.
Уязвимость назвали Dirty Pipe (она получила код CVE-2022-0847). Она позволяет злоумышленникам перезаписывать содержимое различных файлов, что даёт возможность выполнять множество вредоносных действий, включая установку бэкдоров, создание неавторизованных учетных записей пользователей и изменение сценариев или двоичных файлов, используемых привилегированными службами или приложениями.
Что интересно, уязвимость была обнаружена, когда специалист устранял неполадки с рядом поврежденных файлов, которые постоянно появлялись на компьютере клиента с Linux. После нескольких месяцев анализа исследователь наконец обнаружил, что поврежденные файлы клиента были результатом ошибки в ядре Linux.
Усугубляет ситуацию тот факт, что уязвимость практически невозможно хотя бы как-то исправить или снизить риски, так как она затрагивает основные функции ядра Linux.
Появилась уязвимость в Linux 5.8 в августе 2020 года. К счастью, она была устранена в выпусках версий 5.16.11, 5.15.25 и 5.10.102.
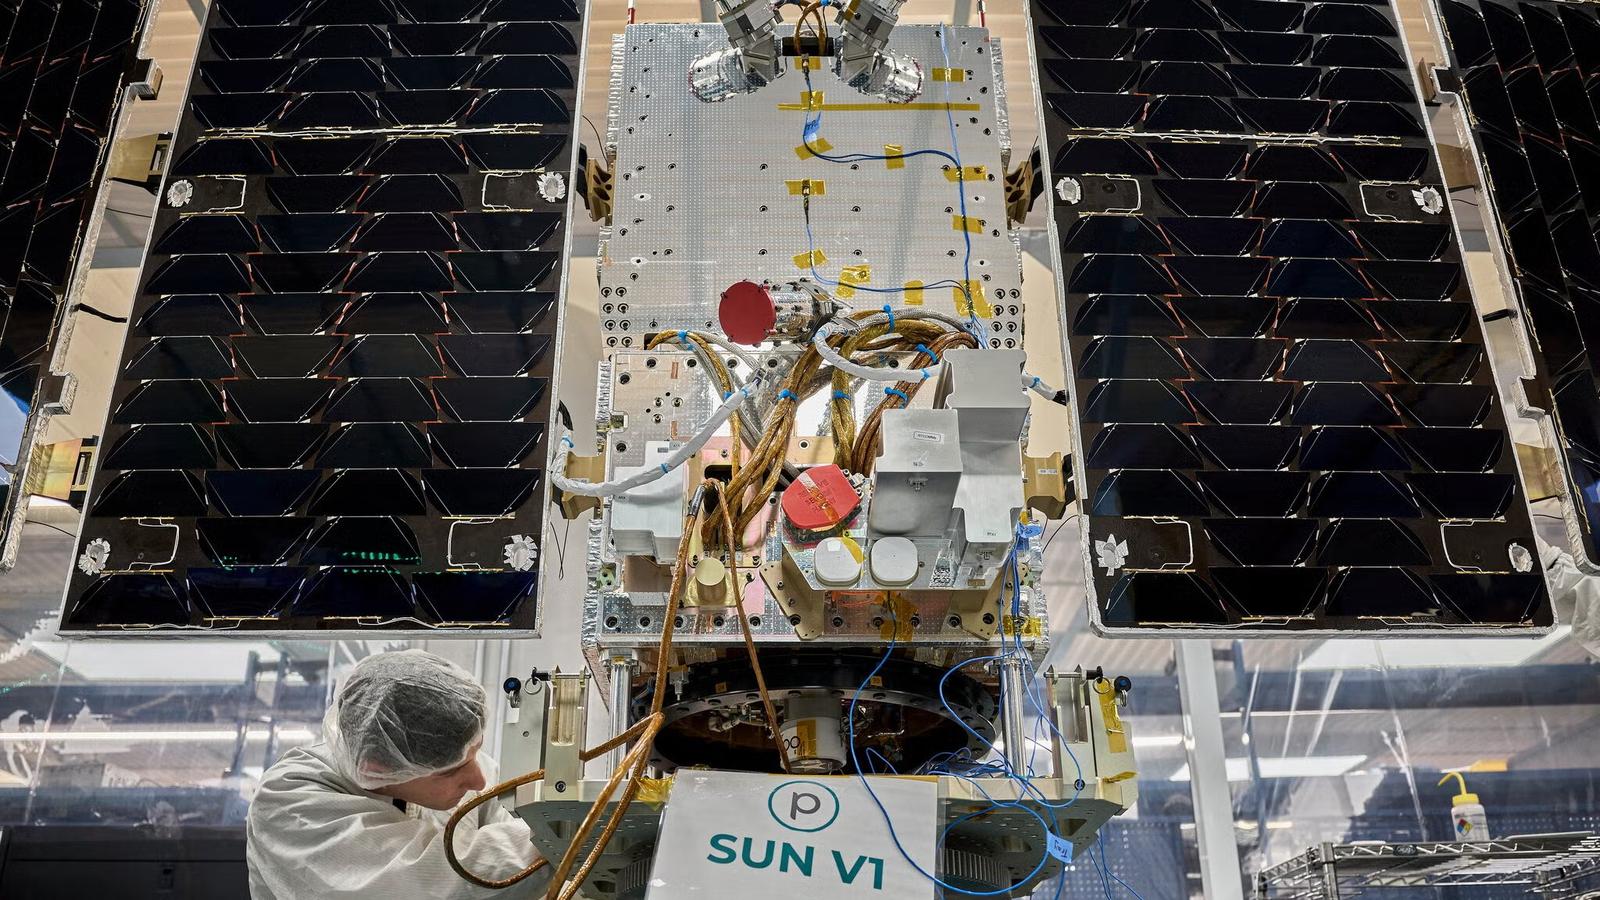 Google запускает ИИ-спутник в космос 1 октября: TPU-чипы работают 15 минут перед охлаждением
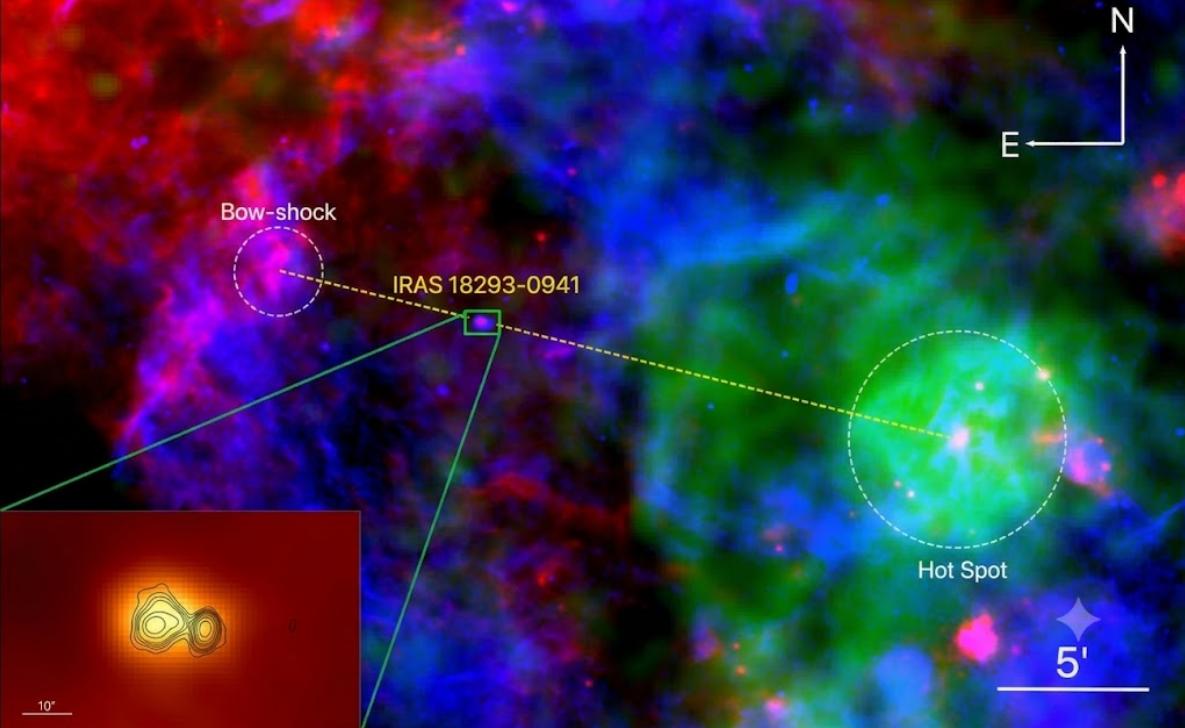 Найден первый микроблазар Млечного Пути: его джет направлен на Землю
 Искусственный интеллект создал секретный язык ради карточного мошенничества и обхитрил системы контроля
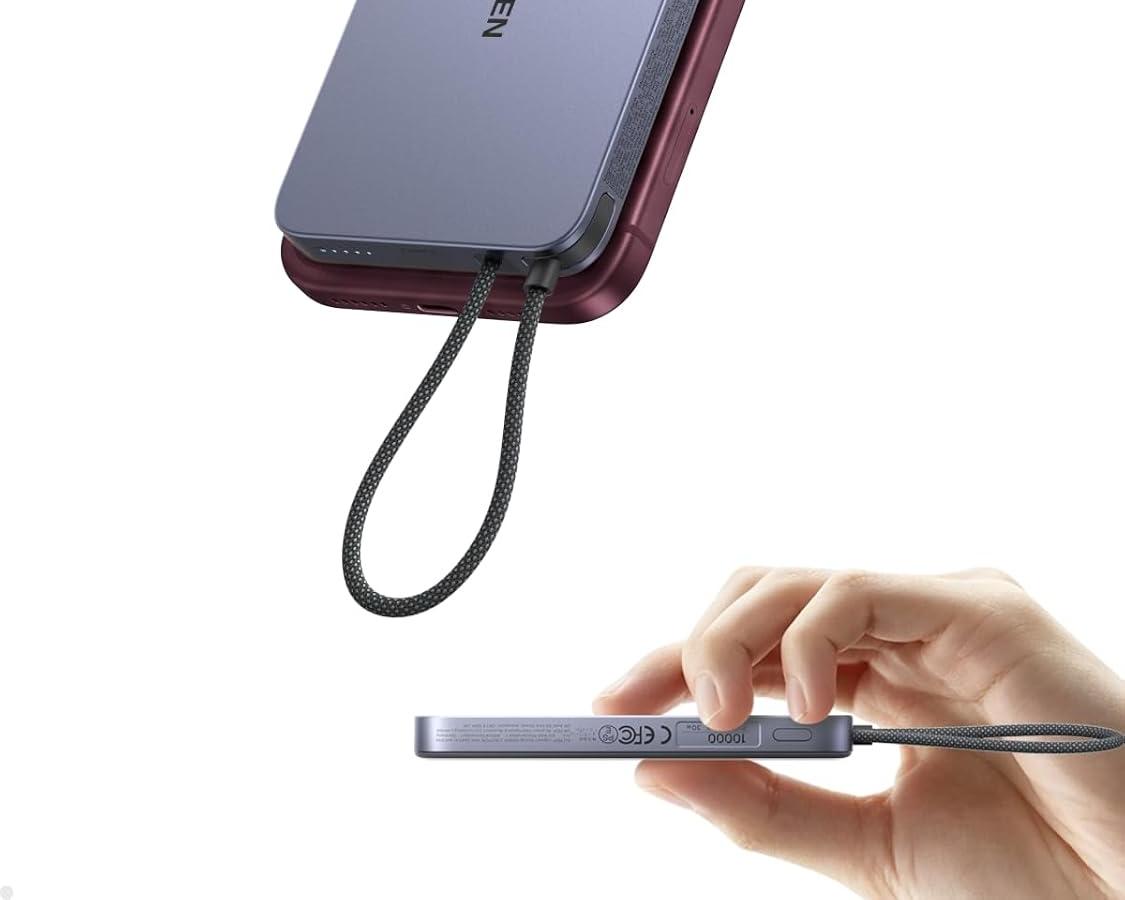 В продаже появился ультратонкий магнитный пауэрбанк Ugreen MagFlow Air на 10 000 мАч, устойчивый к проколам и экстремальному нагреву до 140 °C
 Компания Heart Aerospace анонсировала гибридный авиалайнер ES-36 вместимостью 36 пассажиров и дальностью полета до 1200 км
 Пассажиров могут обязать доплачивать за покупку самолетов МС-21 и SJ-100 через новый авиасбор
 Крупные банки опасаются роста мошенничества из-за агентов с искусственным интеллектом
 OpenAI разработала стандарты для независимого аудита безопасности ИИ-моделей