
Утечка ключа в GitHub привела к краже 1,7 млн долларов с blockchain-мостов
Закрытый ключ, опубликованный в открытом репозитории GitHub, стал частью атаки на механизм проверки состояния блокчейна. Через поддельные доказательства злоумышленники вывели около 1,7 млн долларов с мостов сети.
Речь идёт о системе Raiko, которая подтверждает подлинность блоков Taiko. Ключ должен был храниться внутри защищённой аппаратной среды Intel SGX, но оказался доступен публично. Получив его, атакующий зарегистрировал собственное оборудование как доверенный проверяющий узел.
После этого фальшивые запросы на вывод принимались в сети Ethereum как настоящие, хотя реальных вкладов в Taiko им не соответствовало. По данным из сообщения, в 2026 году на blockchain-мосты уже пришлось более 340 млн долларов потерь в 14 атаках.
Технический директор GitFlic Эдуард Тихомиров отметил, что утечка секретов через публичные Git-репозитории остаётся одной из распространённых причин компрометации. Для снижения риска он выделил автоматический поиск токенов, паролей и ключей до попадания в репозиторий, в том числе через pre-receive хуки и SAST-инструменты вроде Gitleaks.
Похожие статьи
 Новейший Boeing 737 MAX 10 едва получил сертификацию, а ирландская Avolon уже заказала 140 таких самолетов
 JetZero получила $5,3 млн на испытания самолёта-крыла на 250 пассажиров с дальностью более 9000 км
 Создана «вечная» батарея без лития: водно-цинковый аккумулятор выдерживает более 93 тысяч циклов
 За месяц Россия вывела с орбиты шесть спутников, прослуживших не более трех лет
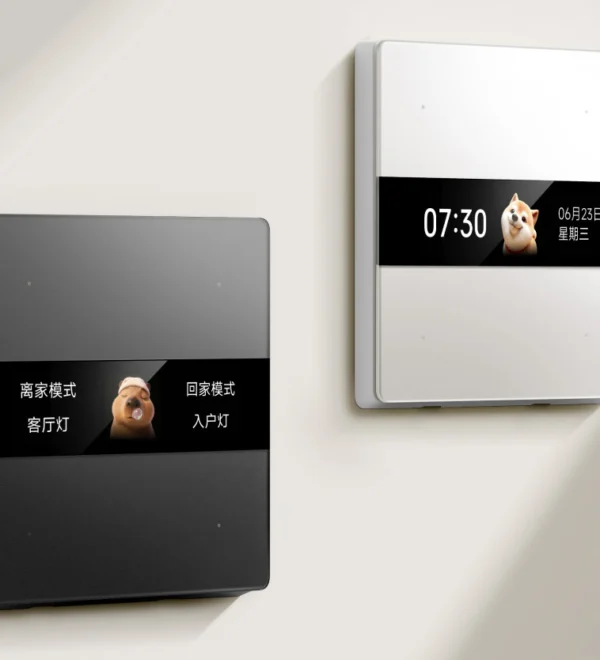 Xiaomi представила умный выключатель с экраном, радаром, датчиком света и поддержкой HyperOS Connect
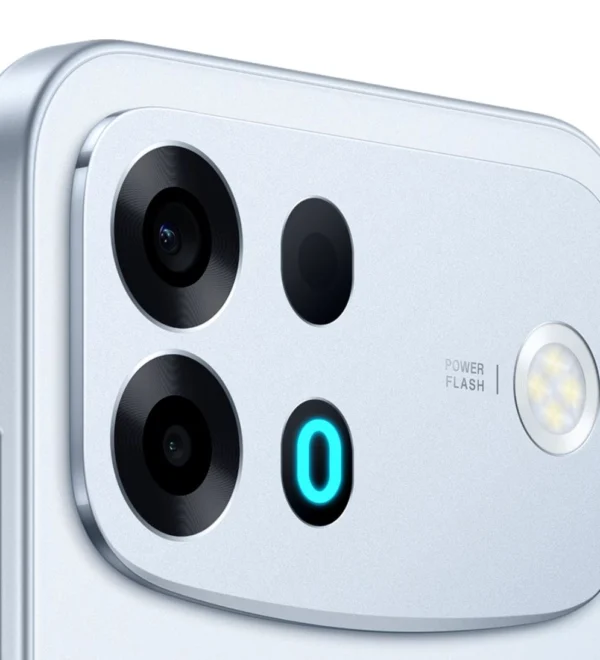 Oppo готовит монстра автономности: модель PNC110 с аккумулятором на 11 400 мАч прошла сертификацию
 Starlink Mobile превратится в полноценного сотового оператора: SpaceX и Qualcomm начнут строительство сети 5G в 2027 году
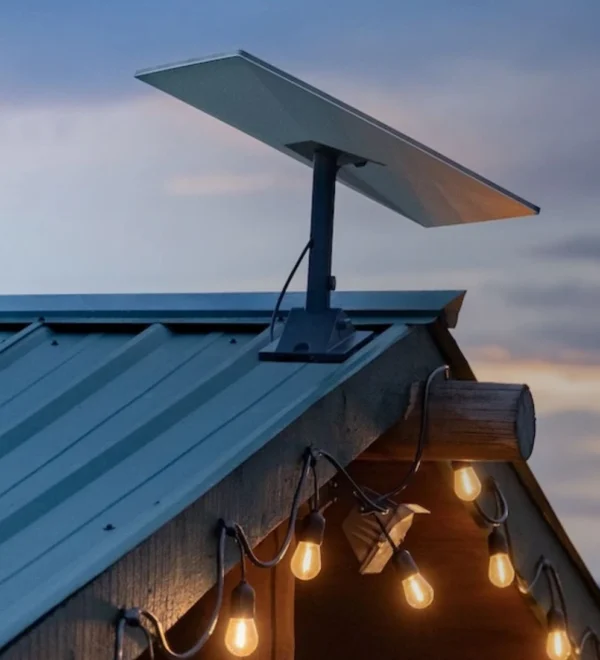 Прощай, круглая тарелка: Starlink бесплатно заменит терминалы только ранним клиентам