
Министерство цифрового развития, связи и массовых коммуникаций Российской Федерации (Минцифры России) объявило о запуске программы по поиску уязвимостей в инфраструктуре «Госуслуг» и других ресурсах электронного правительства. Проект запущен совместно с «Ростелекомом», который выступает спонсором, и пройдёт в несколько этапов.
Первый этап подразумевает проверку портала «Госуслуг» и ЕСИА (Единой системы идентификации и аутентификации). Сумма вознаграждения зависит от степени опасности обнаруженной уязвимости. Максимально она может достигать 1 миллиона рублей. Такую сумму можно получить за найденную критическую уязвимость, одновременно с «благодарностью от команды Минцифры».
Программа запущена на платформах BI.Zone и Positive Technologies. К участникам программы предъявляются такие требования: возраст от 18 лет для BI.Zone и 14 лет для Standoff 365 Bug Bounty при наличии письменного согласия родителей.
В Минцифры отмечают, что на следующих этапах список ресурсов будет расширен, а условия — обновлены.
 «Астра» и «Элрон» интегрируют Astra Linux Embedded в микрокомпьютеры ELTAY
 МТС Линк добавил Почту и Календарь в единое приложение
 Алексей Телков: разработка корпоративного ПО с ИИ может обойтись дороже готовой системы
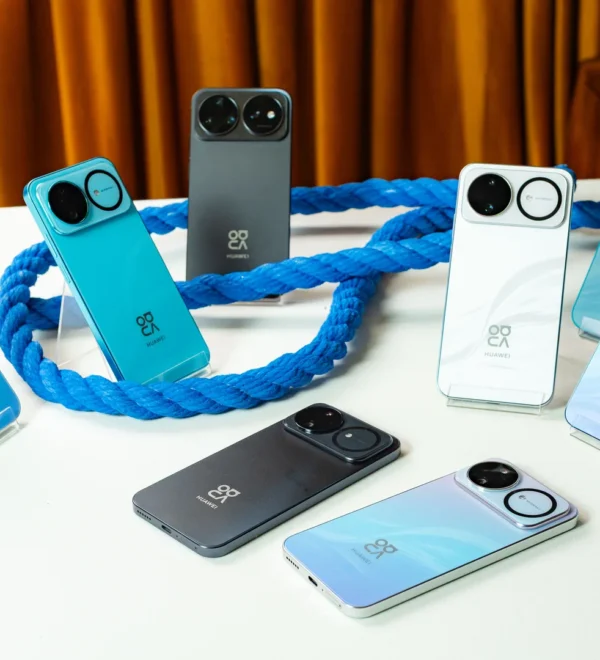 HUAWEI nova 16s и FreeBuds Neo поступили в продажу в «М.Видео»
 Система почтового архива ESS прошла проверку совместимости с Astra Linux и RuPost
 МТС Линк добавил перенос поручений из резюме встреч в таск-трекер
 «НЭК ТЕХ» и «Астра» разработают устройства для энергетики на Astra Linux Embedded
 Samsung обошёл Apple по выручке на российском рынке смартфонов за 37 недель 2026 года