
Компания Microsoft объявила о значительном изменении политики безопасности. Вскоре макросы VBA (Visual basic for Applications) в документах пяти самых популярных приложений Office начнут по умолчанию блокироваться.
Пользователи больше не смогут запускать какие-либо макросы VBA в Microsoft Word, Excel, Access, PowerPoint и Visio для «ненадежных» документов — загружаемым из Интернета и содержащим макросы. Таким образом, пользователи Office больше не смогут включать определенный контент простым нажатием кнопки.
Все файлы, к которым предоставлен общий доступ из-за пределов корпоративной сети, будут считаться «ненадежными». В то же время все файлы, поступающие из одного и того же домена, должны по-прежнему иметь возможность работать с макросами.
Изменение вступит в силу в начале апреля 2022 года с выходом превью Microsoft Office версии 2203.

Подобный шаг предпринимается ради безопасности как корпоративных, так и простых пользователей Office — хакеры годами атакуют пользователей Office с помощью вредоносных макросов. Ранее Microsoft выводила предупреждение, но это не слишком помогло. Теперь вместо предупреждения появится баннер угрозы безопасности со ссылкой на статью службы поддержки Microsoft, в котором не предлагается простого способа активировать макрос.
 В Москве 21–23 октября пройдёт тренинг по созданию визуального контента с ИИ
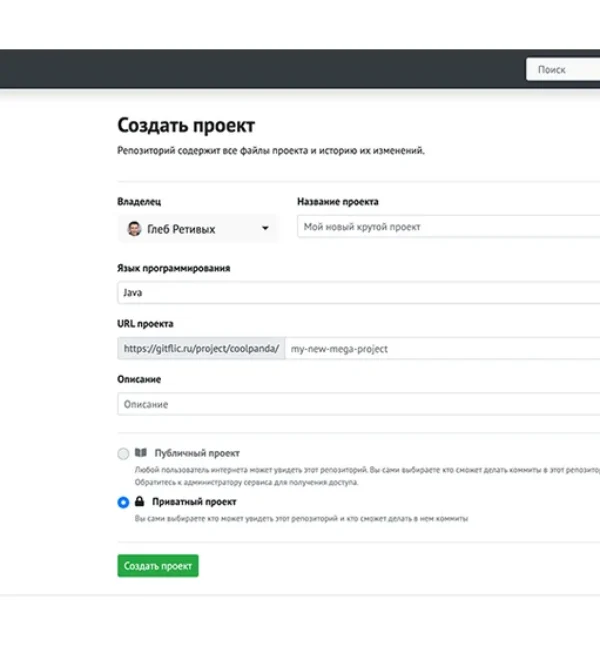 GitFlic 5.0.0 перешёл на Axiom Spring и сервер приложений Libercat
 На АстраКонф представили «Астра 2.0», поддержку до девяти лет и ИИ-агентов
 Astra Automation 2.0 прошла проверку совместимости с «Боцманом» 3.0
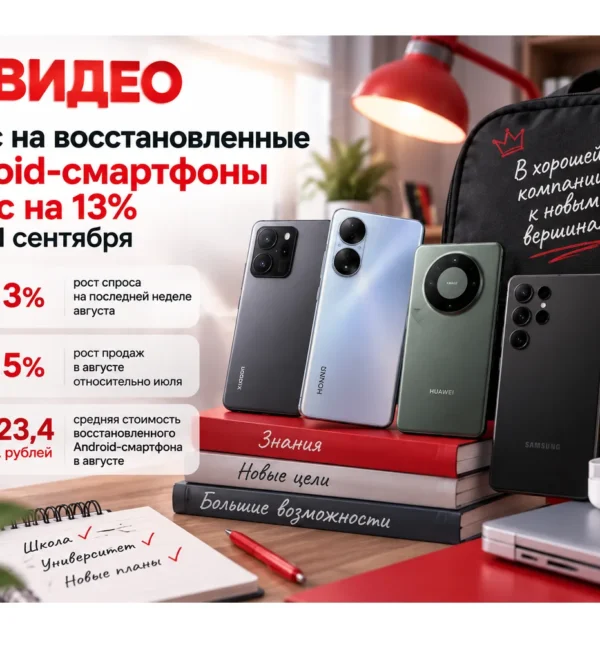 В М.Видео продажи восстановленных Android-смартфонов выросли на 13% перед 1 сентября
 В Termidesk объяснили риски аварийного отключения шлюзов NetScaler
 Maruga провела более 50 вебинаров на МТС Линк за год
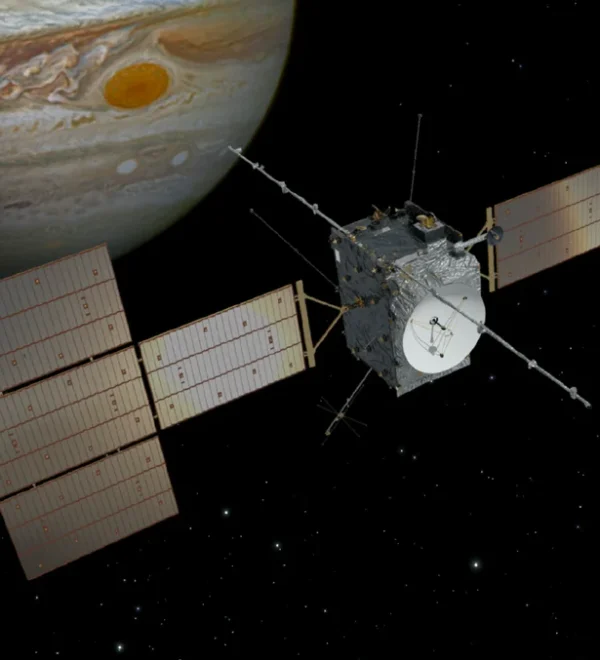 Зонд JUICE совершит близкий пролёт Земли для разгона до 39 600 км/ч по пути к Юпитеру