По данным источника, ссылающегося на работающую в области компьютерной безопасности компанию Comparitech, почти 7,5 млн пользовательских записей Adobe Creative Cloud оказались доступны с помощью простого браузера.
По понятным причинам технические подробности утечки не разглашаются, Однако известно, что злоумышленники могли получить адреса электронной почты, даты создания аккаунта, какими продуктами Adobe пользователь пользуется, а также статус его подписки. Кроме того, они могли узнать, является ли пользователь сотрудником Adobe, получить его идентификатор в сервисе, время последнего входа в систему, страну проживания и текущий статус оплаты.
Отметим, что данные для входа и платежная информация остались недоступны. Тем не менее, полученные данные могут быть использованы для очень реалистичных попыток фишинга для дальнейшего получения финансовой и другой информации от пользователей.
Компания Adobe была уведомлена об уязвимости и в течение дня Adobe устранила ее. Неизвестно, как существовала уязвимость, и успел ли кто-то ею воспользоваться. Во всяком случае, если вы являетесь подписчиком Adobe Creative Cloud, вам нужно повысить бдительность.
 Российский аналог Starlink — спутниковую группировку «Рассвет» — защитили от внешнего воздействия
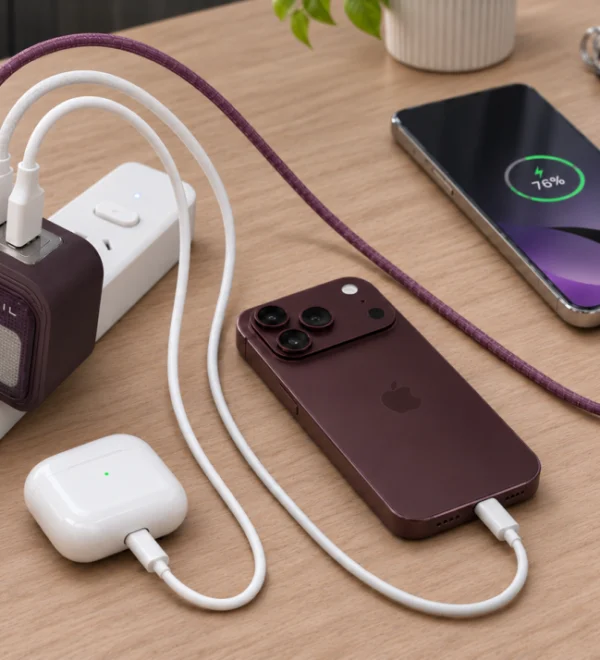 Представлена Colorful iGame Sigil S103: зарядка мощностью 100 Вт обеспечивает iPhone 18 Pro до 54 Вт на пике
 В 2026 году Telegram заблокировал около 30 млн каналов и групп
 Optoma представила компактный 4K-проектор за 600 долларов с изображением диагональю до 150 дюймов
 От Пеннивайза до Белого Кролика: циферблаты Чайкина появились на Huawei Watch 6
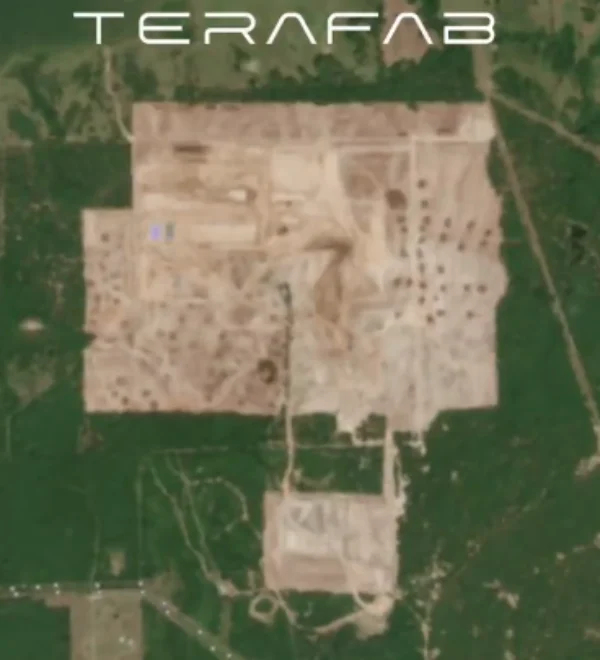 Строительство гигантской фабрики Terafab Илона Маска запечатлели из космоса
 Суперфабрика Terafab Маска с мощностью 1 ТВт планирует выпускать миллион кремниевых пластин в месяц — столько же чипов памяти, сколько производит Samsung
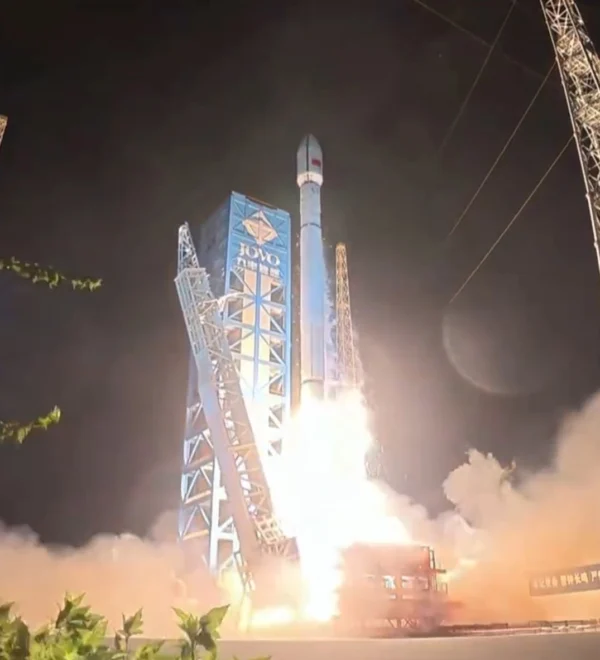 Китай создает собственный Starlink: «Чанчжэн-12» вывела на орбиту 29 спутников группировки SatNet