
Команда разработчиков WordPress, популярной системы управления сайтами (Content Management System, CMS), сообщила о выпуске обновления 4.7.2 и устранении трёх критических уязвимостей в коде платформы.
Первый баг позволял злоумышленникам получать доступ к компонентам пользовательского интерфейса CMS и был связан с функцией Press This, используемой для публикации постов. Вторая проблема была связана с классом WP_Query, используемым для получения доступа к переменным и функциям в ядре WordPress. Суть её заключалась в том, что при передаче «небезопасных» данных система становилась уязвимой для внедрения SQL-кода. Последняя брешь позволяла киберпреступникам использовать CMS для проведения атак типа XSS (Cross-Site Scripting — «межсайтовый скриптинг»).
Обновление безопасности системы вышло всего спустя две недели после выпуска патча под номером 4.7.1, исправившего восемь уязвимостей, которые могли позволить злоумышленнику осуществить удалённую атаку, включая баги, связанные с межсайтовым скриптингом, удалённым выполнением кода в PHPMailer и межсайтовой подделкой запросов.
WordPress 4.7.2 можно загрузить вручную или автоматически через панель управления системы. Также обновление автоматически устанавливается на сайты, поддерживающие такую функцию.
 Какие виды страхования нужны современной семье
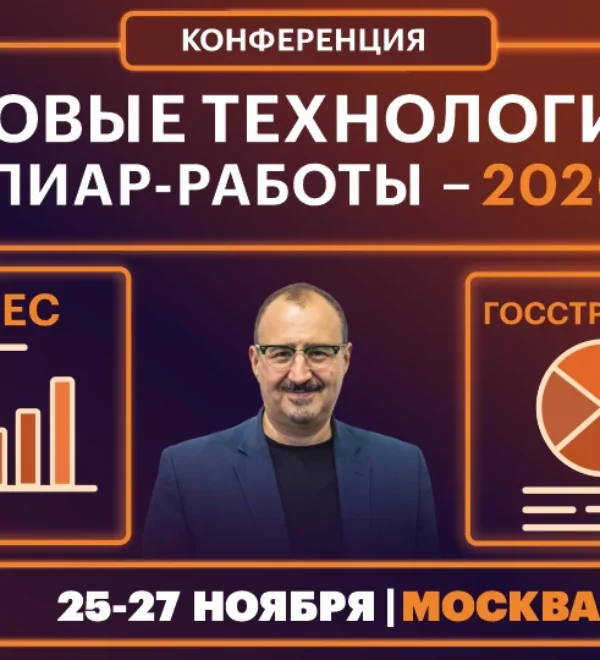 Конференция «Новые технологии пиар-работы — 2026» пройдёт в Москве 25–27 ноября
 Как перевезти личные вещи на небольшое расстояние: транспорт, упаковка и организация переезда
 Продажи товаров для настольного тенниса в М.Видео выросли почти в пять раз
 Число продавцов на маркетплейсе М.Видео превысило 12 тысяч
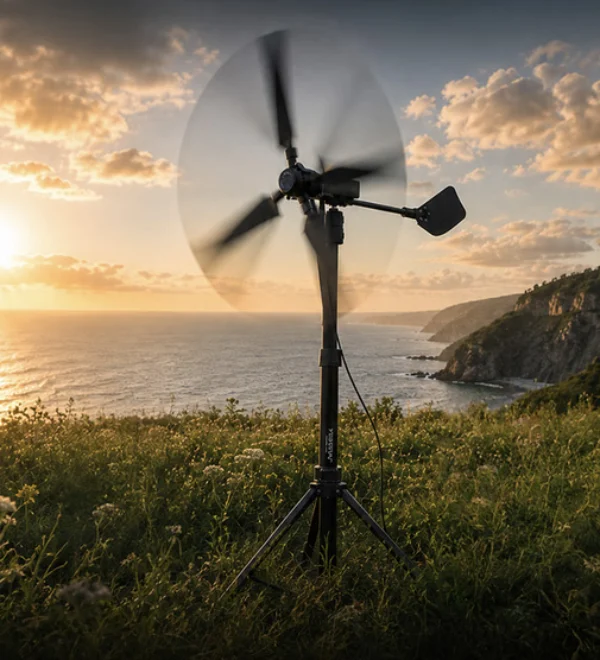 Доступный ветрогенератор для каждого: представлена модель Ventyra R1 мощностью 50 Вт за $180
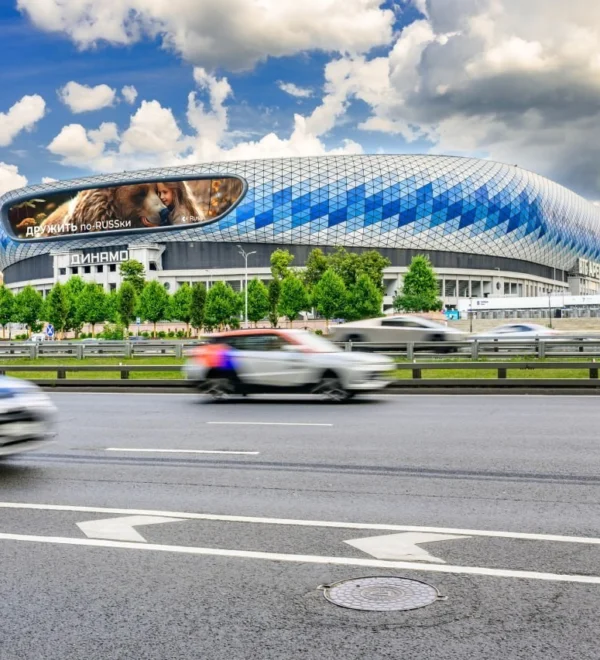 Russ запустил цифровой суперформат на фасаде ВТБ Арены
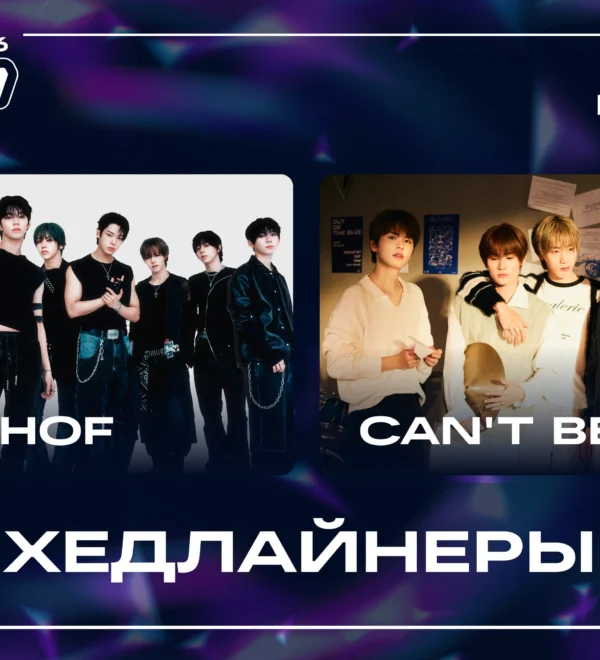 Фандом Фест ВКонтакте назвал хедлайнеров 2026 года