
В Steam обнаружили уязвимость в системе безопасности, которая существовала в коде сервиса с самого его релиза. Как отмечает SE7EN, скорее всего, уязвимость не замечали, потому что никто не пытался ею воспользоваться и потому что она ни у кого не вызывала проблем.
В феврале 2018 года брешь нашел старший научный сотрудник Context Information Security Том Корт, который быстро сообщил о своей находке Valve. Бета-версия патча появилась спустя 12 часов, а полноценное обновление — в марте.
В блоге Context Information Security Корт рассказал, что с помощью уязвимости хакеры могли удаленно запустить произвольный код на компьютере пользователя. Для этого используется брешь в собственном протоколе связи Steam, который должен был тщательнее проверять первый передаваемый пакет данных.
Компания Context Information Security и Корт опубликовали информацию об уязвимости через несколько месяцев после выхода патча, чтобы дать пользователям время обновить Steam до последней версии.
 Как перевезти личные вещи на небольшое расстояние: транспорт, упаковка и организация переезда
 Продажи товаров для настольного тенниса в М.Видео выросли почти в пять раз
 Число продавцов на маркетплейсе М.Видео превысило 12 тысяч
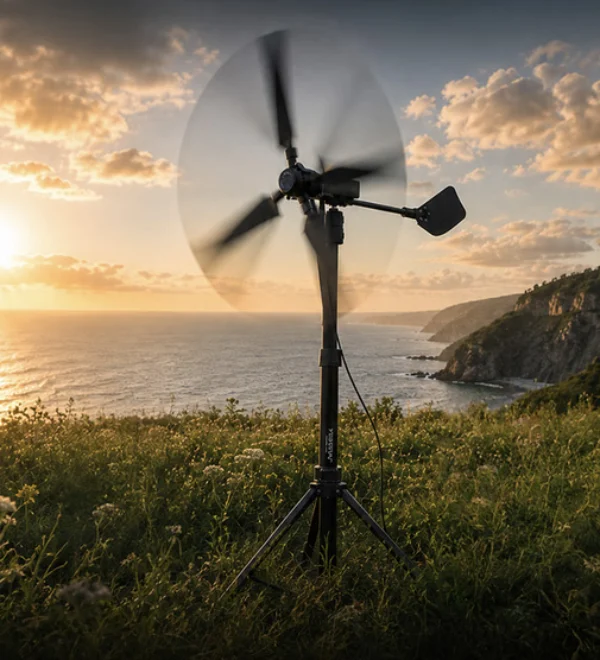 Доступный ветрогенератор для каждого: представлена модель Ventyra R1 мощностью 50 Вт за $180
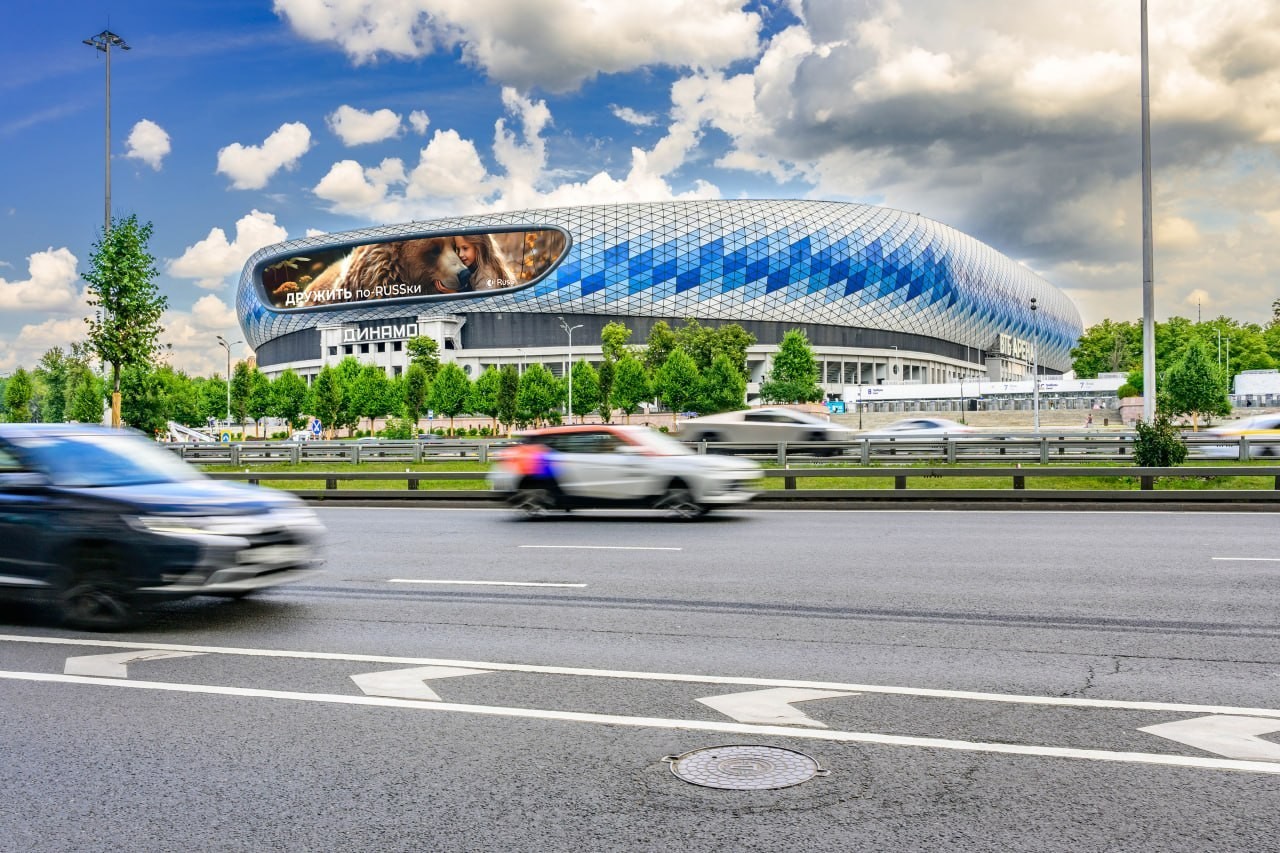 Russ запустил цифровой суперформат на фасаде ВТБ Арены
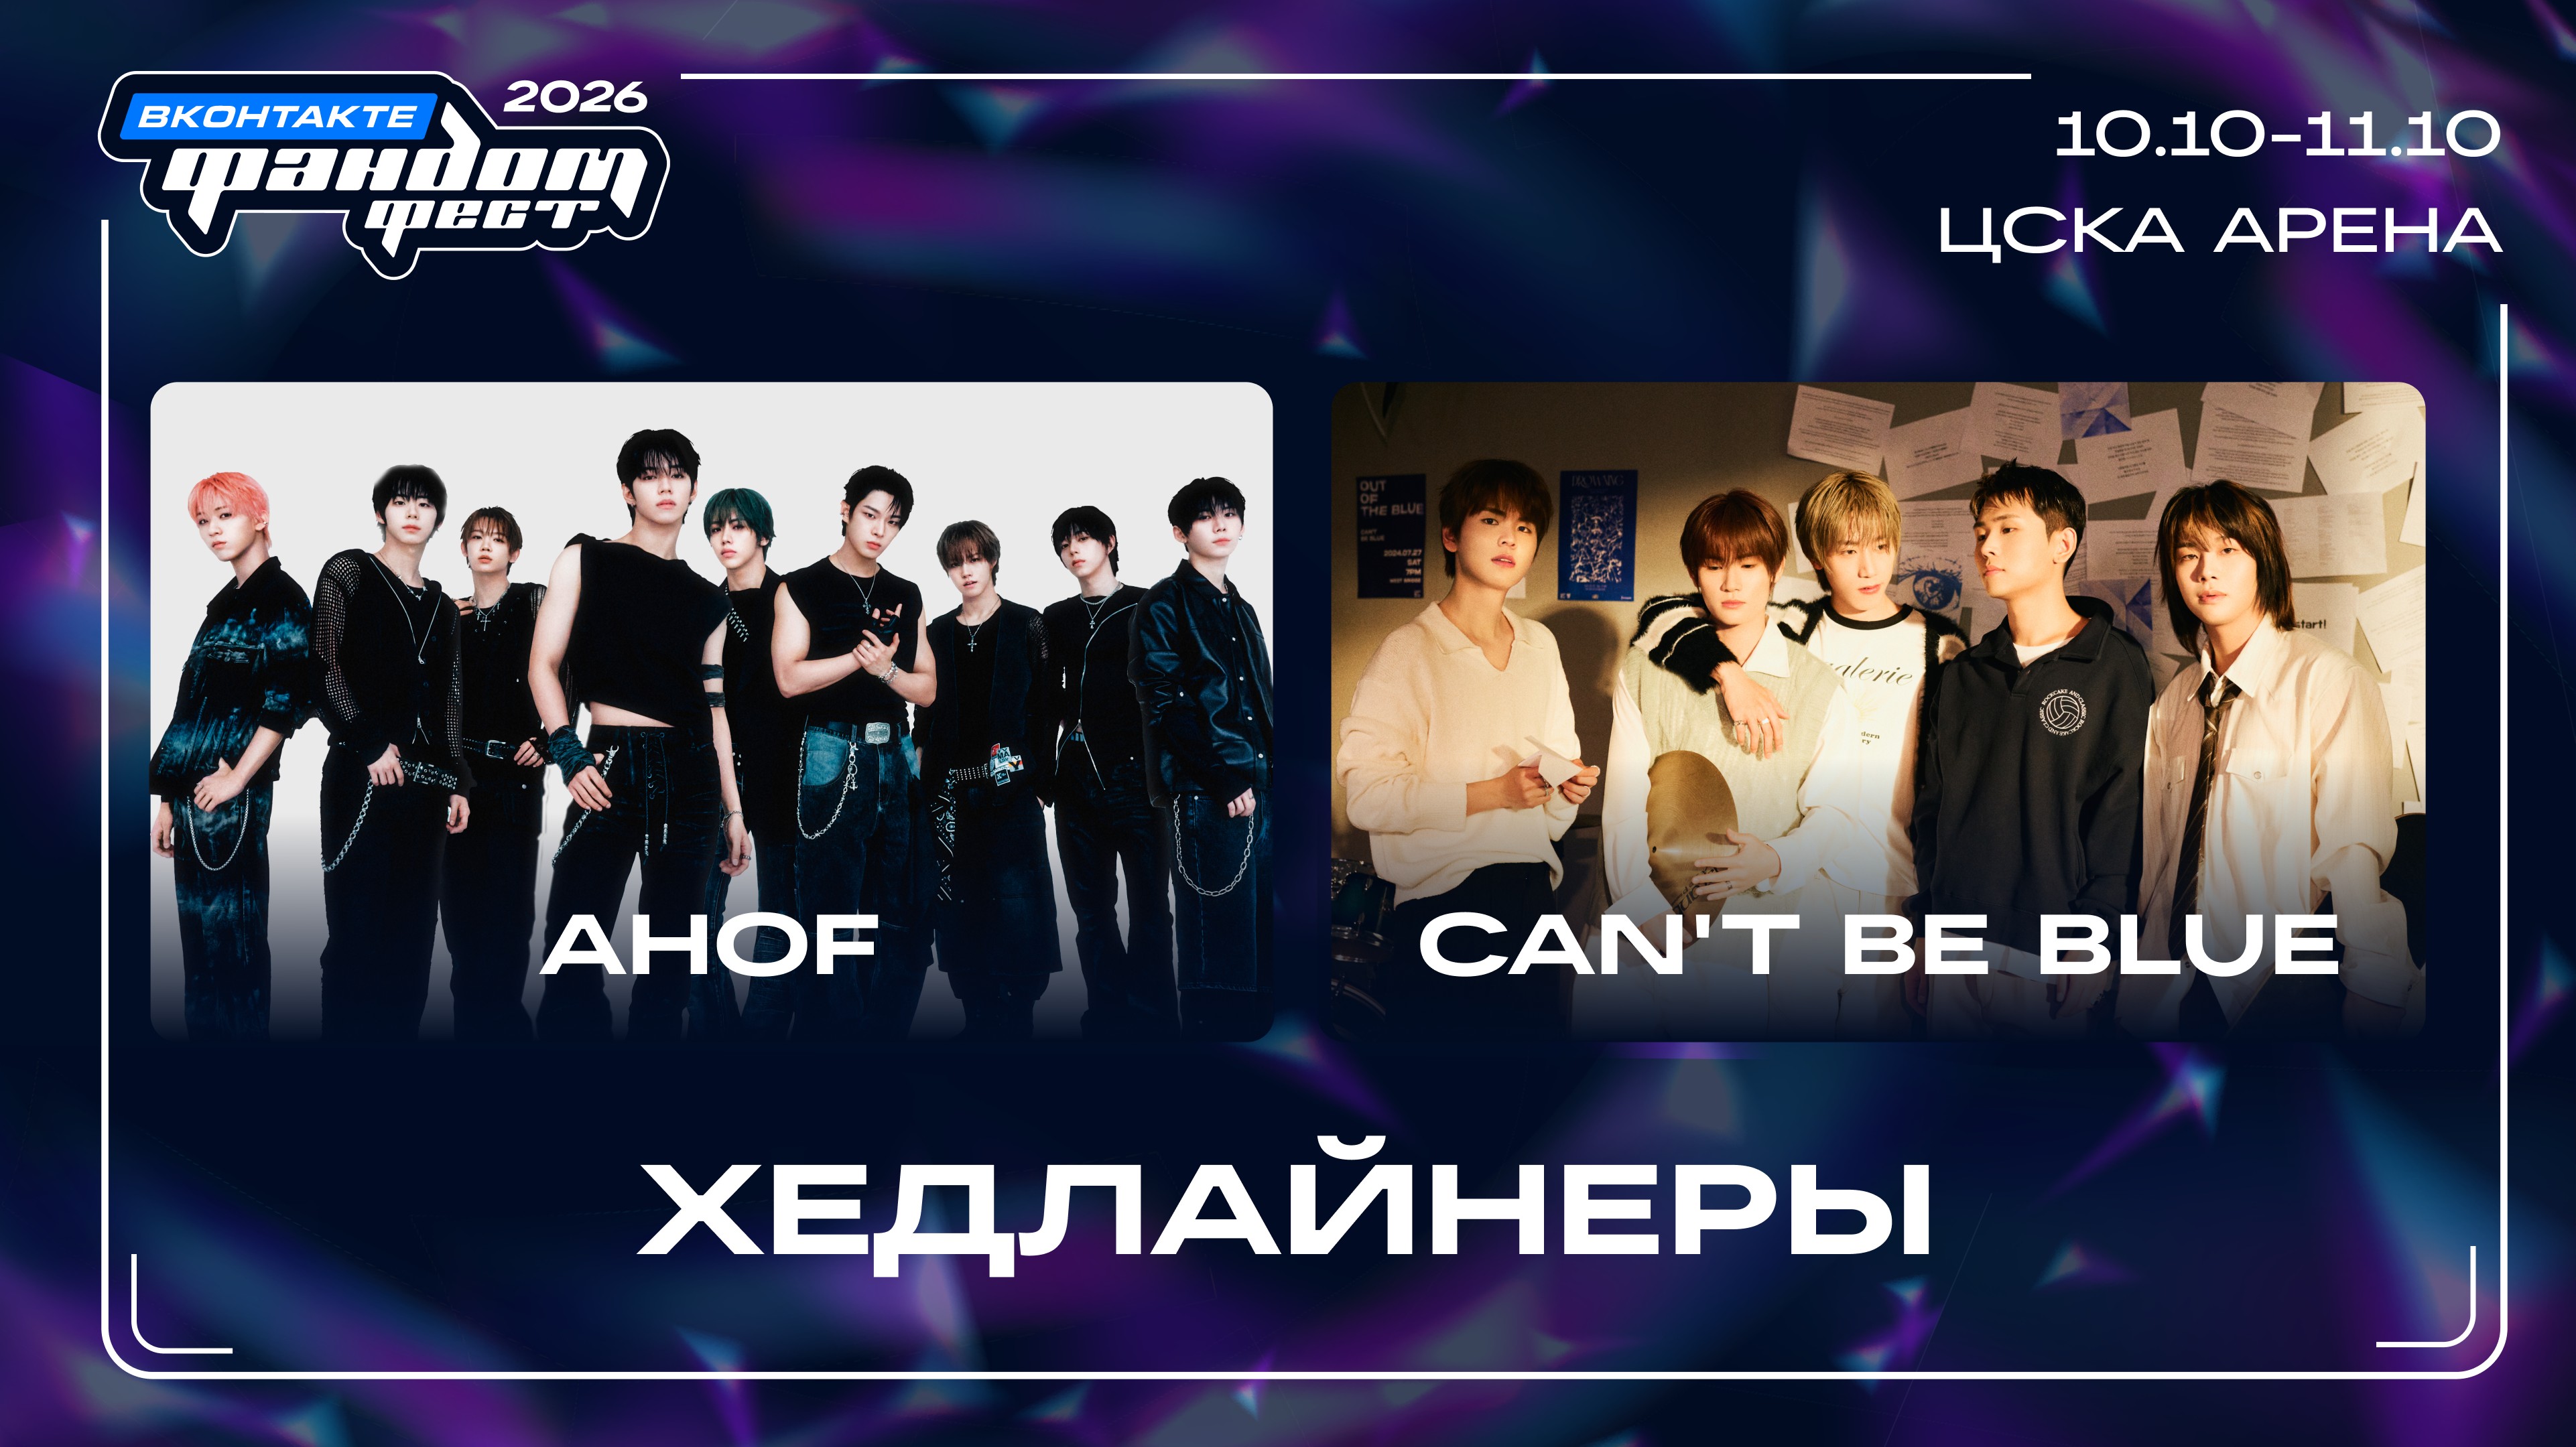 Фандом Фест ВКонтакте назвал хедлайнеров 2026 года
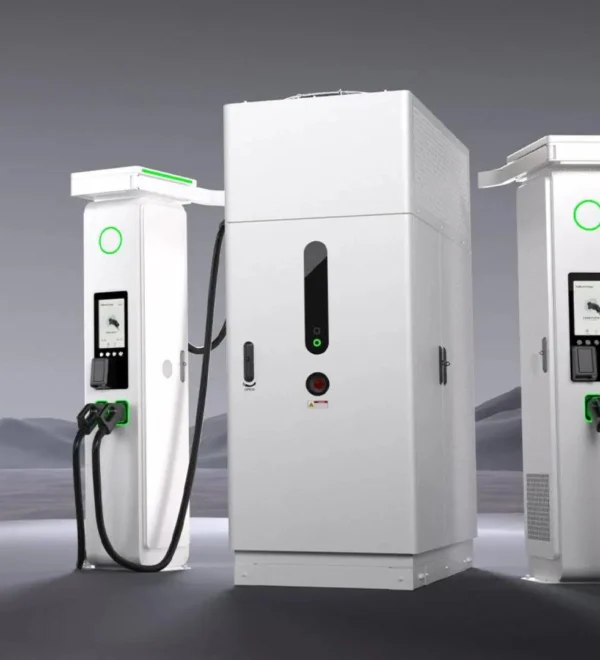 Huawei привезла в Европу сверхбыструю зарядку на 720 кВт: 200 км запаса хода за 5 минут
 Где списать долги: рейтинг компаний