В Словении после взлома потребовали сбросить пароли государственных аккаунтов
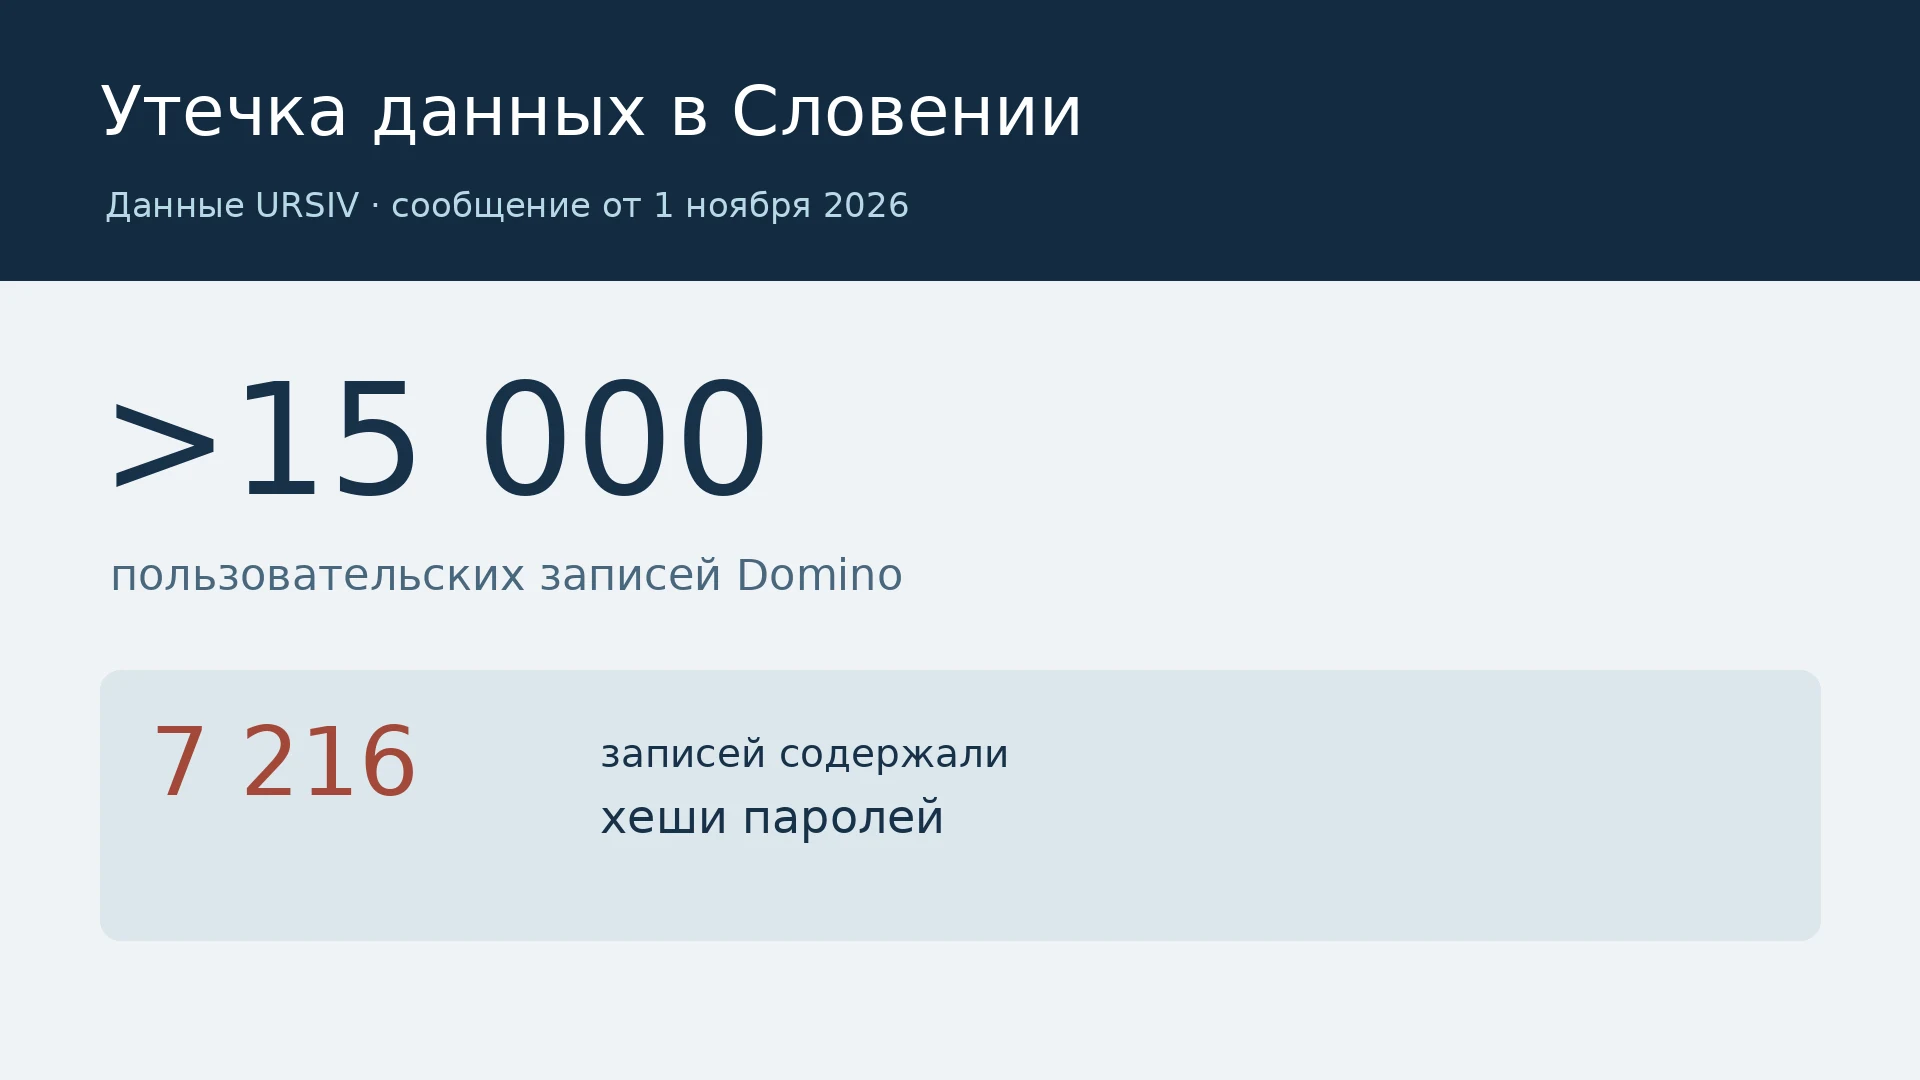
Словенское управление информационной безопасности URSIV сообщило об утечке более 15 тысяч пользовательских записей из системы Domino. Злоумышленник получил доступ к данным через скомпрометированный веб-сервер одного из государственных органов.
Среди похищенных данных были 7216 записей с хешами паролей. Такие значения не являются открытыми паролями, однако в некоторых случаях позволяют восстановить исходный пароль.
Ведомство потребовало немедленно сбросить пароли всех затронутых учётных записей. Тем, кто использовал такие же или похожие пароли в других сервисах, рекомендуют заменить и их. Ещё одна рекомендация URSIV — включить многофакторную аутентификацию там, где она доступна. Скомпрометированный сервер изолировали от сети, анализ инцидента продолжается.
Что рекомендует RuBackup
Генеральный директор «РуБэкап» Андрей Кузнецов в комментарии для прессы также предложил провести аудит журналов событий и отслеживать возможное появление украденных данных. По его мнению, резервные копии нужны для восстановления инфраструктуры после взлома, но сами по себе не предотвращают утечку учётных данных.
Похожие статьи
 Возвращение Karbonn: бренд анонсировал смартфоны Rebel и Rebel Pro
 Глава SpaceX прогнозирует опережающий рост мощности орбитальных дата-центров над наземными уже через два года
 Флагманский камерофон Vivo X500 Ultra оснастят камерой на 200 Мп с мощным зумом и двумя модулями по 50 Мп
 Защита от БПЛА: в РФ возведут подземные дата-центры
 Как построить полупроводниковый завод
 Foxconn займет половину рынка ИИ-серверов: мощности компании забронированы на полтора года вперёд
 Китайские двуручные роботы начали работать под напряжением 10 000 В
 Microsoft запатентовала технологию изменения голосов и лиц людей в реальном времени с помощью ИИ