
Россиянин, подозревающийся в совершении крупнейших в мире хакерских атак, арестован в Канаде. Об этом сообщило Европейское полицейское агентство (Europol).
По данным организации, 33-летний россиянин подозревается в использовании вируса-вымогателя LockBit для организации атак на критически важные объекты инфраструктуры и крупные промышленные компании по всему миру. «Он также известен тем, что требовал немыслимые выкупы в размере от 5 до 70 млн евро», — отметили в Европоле.
Расследование вели правоохранительные органы Франции при поддержке со стороны США и Канады, а также Европола. Арест стал возможным после спецоперации на Украине в октябре 2021 года, в ходе которой были задержаны два сообщника россиянина.
В ходе рейда, проведенного 26 октября этого года, подозреваемый был задержан, у него были изъяты 2 единицы огнестрельного оружия, 8 компьютеров, 32 жестких диска и 400 тыс. евро в криптовалютах. Ожидается, что обвинения ему будут предъявлены в США.
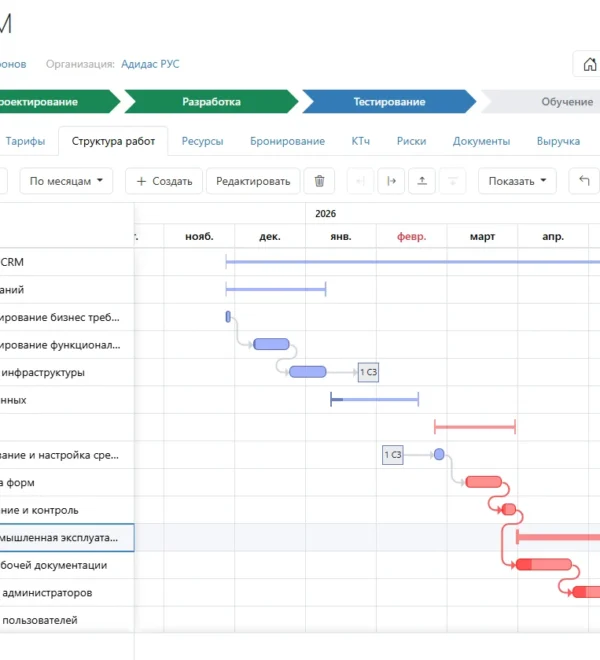 Timetta 2026.1 прошла проверку совместимости с Astra Linux 1.7 и 1.8
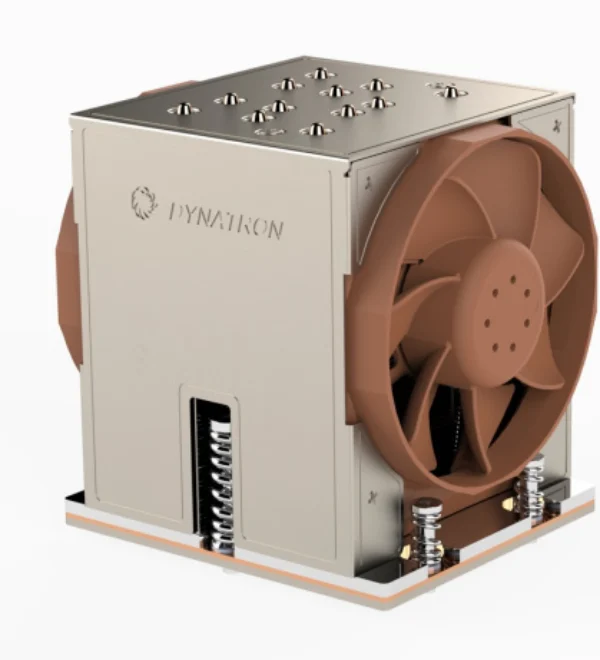 Производитель систем охлаждения раскрыл характеристики AMD Epyc Verano: новый сокет, до 72 ядер Zen 6 и частота до 5 ГГц
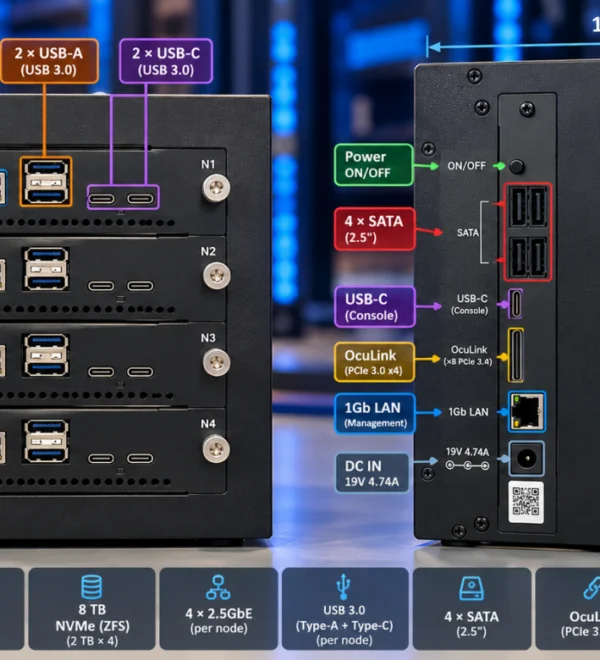 Портативный Kubernetes: строим частное ARM64-облако своими руками
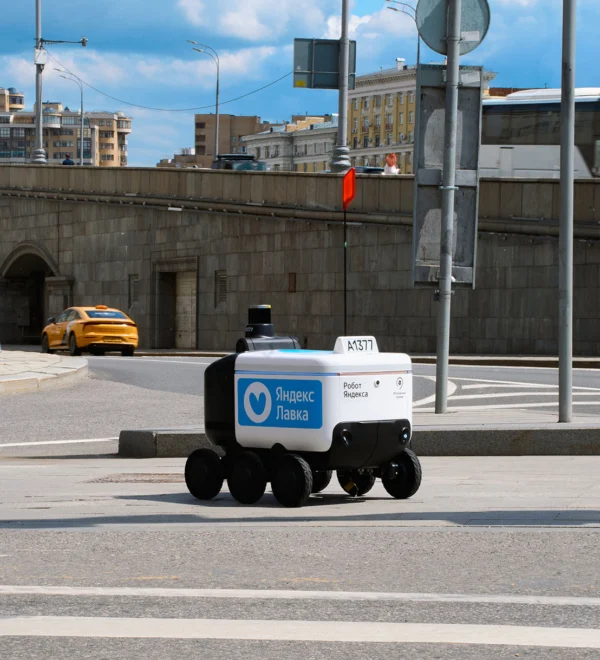 130 отделений «Лавки» подключили к доставке роботами Яндекса
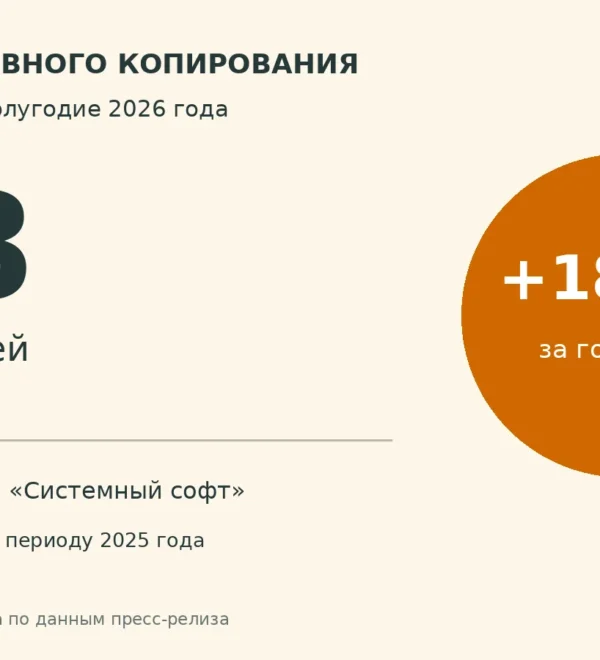 Рынок резервного копирования в России достиг 5,8 млрд рублей за полугодие
 Как я добавил прямой выбор входов в QUAD 3: реверс ARM-прошивки, бинарный патч и 64 байта здравого смысла
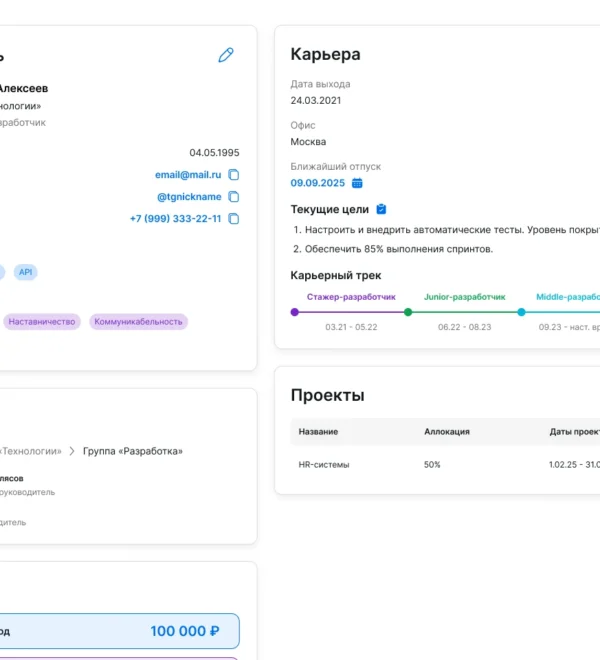 HR-платформа «ИТ и СБ решений» получила чаты, встречи и обучение МТС Линк
 Тест китайского ИИ-ускорителя PPU Zhenwu 810E от Alibaba в работе с LLM