
Телескоп «Джеймс Уэбб» в последнее время стал настолько популярен, что этим решили воспользоваться злоумышленники.
Они взяли одну из первых опубликованных фотографий обсерватории и внедрили в неё вредоносное ПО, которое назвали GO#WEBBFUSCATOR.

Атака начинается с фишингового электронного письма, содержащего вложение Microsoft Office. В метаданных документа скрыт URL-адрес, который загружает файл со сценарием, который запускается, если включены определенные макросы Word. Далее загружается копия той самой фотографии телескопа (First Deep Field), которая содержит вредоносный код, маскирующийся под сертификат. На момент обнаружения этого ПО специалистами Securonix ни одна антивирусная программа не смогла обнаружить в снимке вредоносный код.
Ещё один интересный нюанс заключается в том, что тот самый код написан на языке Google Golang с открытым исходным кодом.
 Инженерный образец грядущего 24-ядерного Intel Nova Lake-S превзошёл по производительности Core Ultra 9 285K
 Миллионы домов с гигабитным интернетом: в Китае оптоволокно разогнали до 3,2 Пбит/с
 Крупнейшее IPO в истории пройдёт без Илона Маска? Anthropic, создатель ИИ-модели Claude, готовится выйти на биржу
 Realme 17 Pro: аккумулятор на 10 000 мАч и камера на 200 Мп — известны подробные характеристики
 В России разработают ИИ, который осваивает новые языки без длительного обучения
 «Яндекс» сохранил суперкомпьютеры: оборудование вывезли из пострадавших дата-центров и разместили на новых площадках
 Илон Маск лишает родную ЮАР доступа к Starlink: под угрозой блокировки 14 тыс. терминалов спутникового интернета
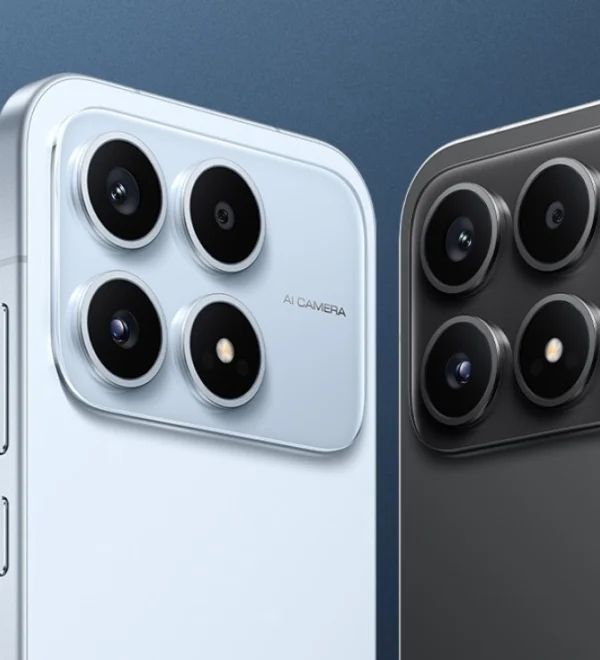 6330 мАч, зарядка 100 Вт, защита IP68 и мощная камера: вышел компактный Poco X8s с 6,35-дюймовым дисплеем