Команда банка «Тинькофф» сообщила о запуске публичной программы по поиску ошибок и уязвимостей в своих сервисах за вознаграждение на платформе BI.ZONE Bug Bounty.
В рамках программы любые исследователи, специалисты по безопасности и «белые хакеры» из России и стран Евразийского экономического союза смогут получить вознаграждение за найденные уязвимости на сайтах и в мобильных приложениях основных направлений бизнеса и сервисов «Тинькофф Банка», «Тинькофф Инвестиций», «Тинькофф Бизнеса», «Тинькофф Страхования» и так далее.
На данный момент максимальная сумма вознаграждения составляет 150 тысяч рублей. Сумма зависит от уровня опасности уязвимости и важности системы, в которой она обнаружена.
Интересный нюанс по сумме вознаграждения. Как обещают в пресс-службе, если отдать своё вознаграждения на благотворительность, то «Тинькофф» увеличит сумму выплаты в 5 раз и отправит ее в один из надежных благотворительных фондов на усмотрение исследователя.
 Astra Automation 2.0 прошла проверку совместимости с «Боцманом» 3.0
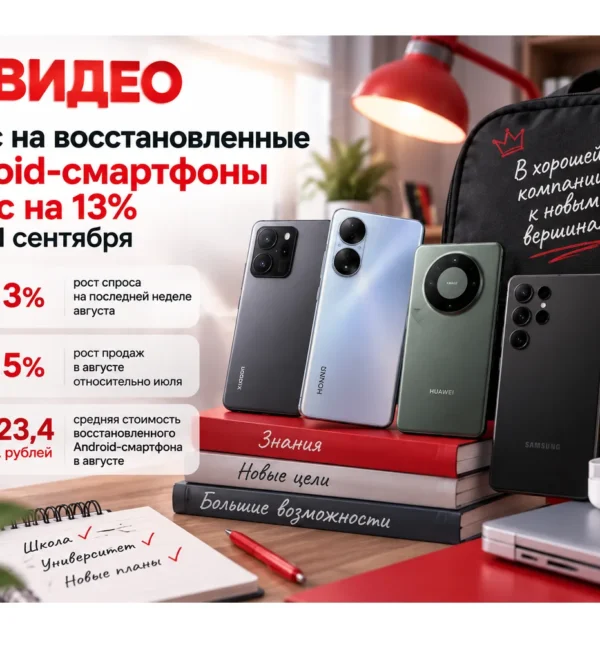 В М.Видео продажи восстановленных Android-смартфонов выросли на 13% перед 1 сентября
 В Termidesk объяснили риски аварийного отключения шлюзов NetScaler
 Maruga провела более 50 вебинаров на МТС Линк за год
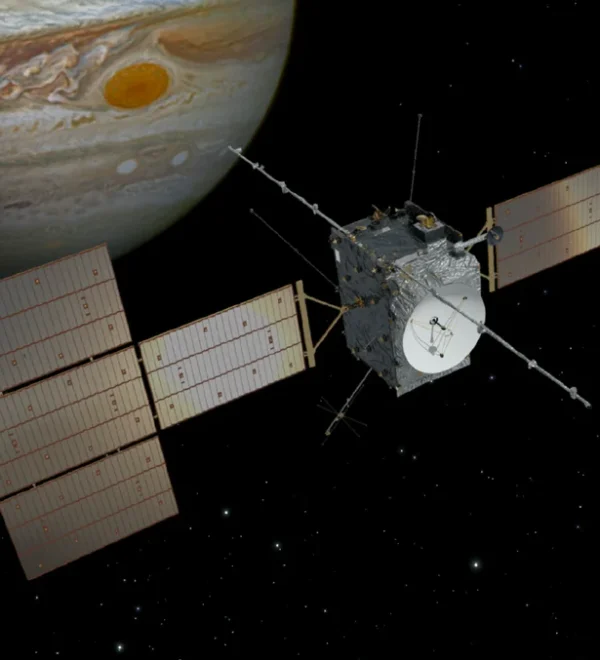 Зонд JUICE совершит близкий пролёт Земли для разгона до 39 600 км/ч по пути к Юпитеру
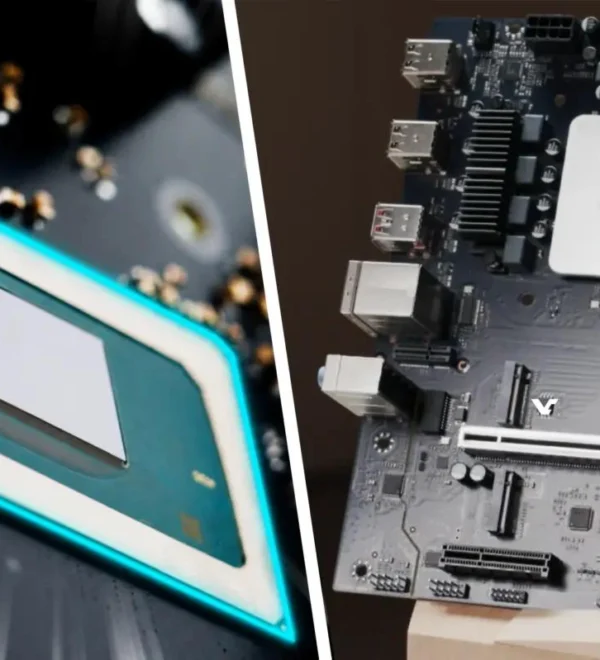 Erying выпустила бюджетный комплект ПК с 14-ядерным процессором Intel и PCIe 5.0 всего за $195
 Ностальгия по Cyrix MediaGX: на что был способен первый в мире APU из 1997 года
 Невероятная удача: покупатель заказал одну GeForce RTX 5070 Ti за $1100, а по ошибке получил четыре