Сверло, скрепка и пинцет: как прошивали консоли до эпохи нейросетей
Мы живем в удивительно безумную эпоху. Только представьте: продукт одной корпорации взламывают инструментами другой, а та еще и получает с этого доход — ведь токены стоят денег.
Частично я уже рассказывал об этой истории в другом материале. С тех пор прошло немного времени, но событий накопилось немало. Во-первых, за взлом Switch 2 взялись с помощью нейросетей: до приемлемого результата пока далеко, однако вайбкодеры исследуют консоль активно и небезуспешно. Во-вторых, ИИ начали применять для рекомпиляции игр Switch 2 под ПК, а кое-где уже появились несколько рабочих форков эмуляторов. И здесь без нейросетей тоже не обошлось.
Все это напомнило мне историю из детства. Однажды отец принес домой диск с GTA Liberty City Stories для PSP и сказал: «Это, сынок, пиратский клад». Я тогда решил, что кладом его назвали из-за крутой игры, хотя предназначение у диска было совсем иным. Сегодня вспомним, как взламывали консоли до эпохи вайбкодинга и токенов на полторы тысячи долларов.
❯ Магнит, пинцет, скрепка и прочие орудия варварства
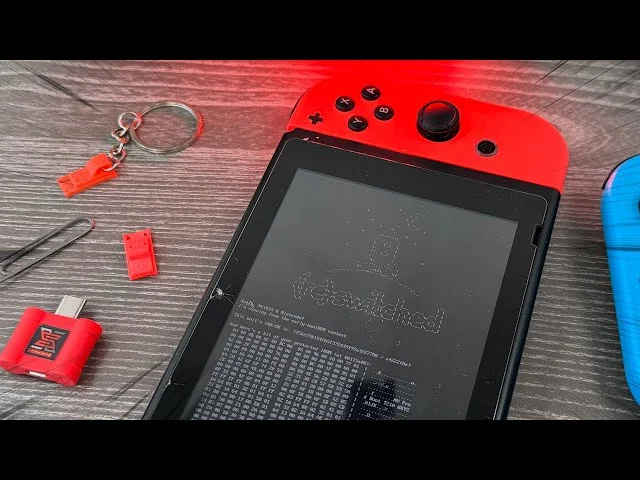
Начнем с чего-нибудь более, кхм, механического. Когда мне сказали, что для прошивки Nintendo Switch понадобится скрепка, я решил, что надо мной откровенно издеваются и предлагают угробить контакты, которыми контроллер соединяется с консолью. Контакты я в итоге действительно сжег: по собственной глупости воспользовался фольгой вместо скрепки. Но сейчас не об этом.
Оказалось, что какое-то время спецификации процессора Tegra, установленного в первой Switch, находились в открытом доступе. Как именно они туда попали, история умалчивает, но энтузиасты обнаружили в документации способ перевести консоль в сервисный режим восстановления, а оттуда проникнуть в закрытое ядро прошивки для сами понимаете каких целей. Для этого требовалось всего лишь замкнуть десятый контакт на площадке подключения Joy-Con.
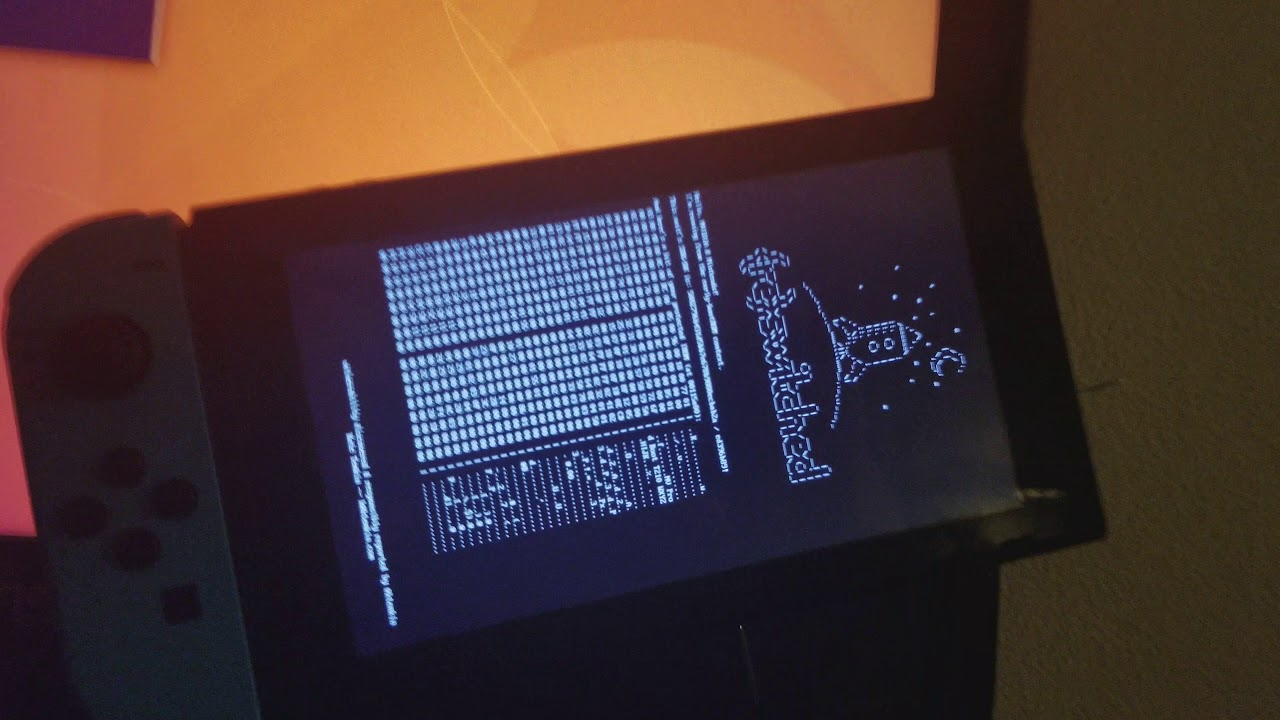
Так консоль попадала в режим RCM, где с ней уже можно было проводить дальнейшие манипуляции. Важная деталь: для загрузки в RCM нужно было удерживать Vol+ и кнопку питания, одновременно подав сигнал кнопки Home. Но Home на Joy-Con обрабатывалась программно, а не аппаратно. В документации нашлась лазейка: замыкание десятого контакта на направляющей правого Joy-Con имитировало аппаратную кнопку Home, предусмотренную для сервисных центров Nintendo. Этот контакт и замыкали скрепкой.
Затем в дело вступала серьезная ошибка инженеров Nvidia, получившая название Fusée Gelée, или «замерзшая ракета». При передаче данных по USB процессор не проверял размер запрашиваемого пакета. Это позволяло вызвать переполнение буфера и выполнить произвольный код до того, как консоль успевала проверить цифровую подпись системы.
В результате защита многомиллиардной корпорации уступила кусочку проволоки. Уязвимость находилась непосредственно в кремнии процессора, поэтому устранить ее удалось лишь спустя два года, выпустив обновленную ревизию приставки. Впрочем, и там нашлось решение: к процессору подпаивали чип. Базовая структура системы оставалась прежней.
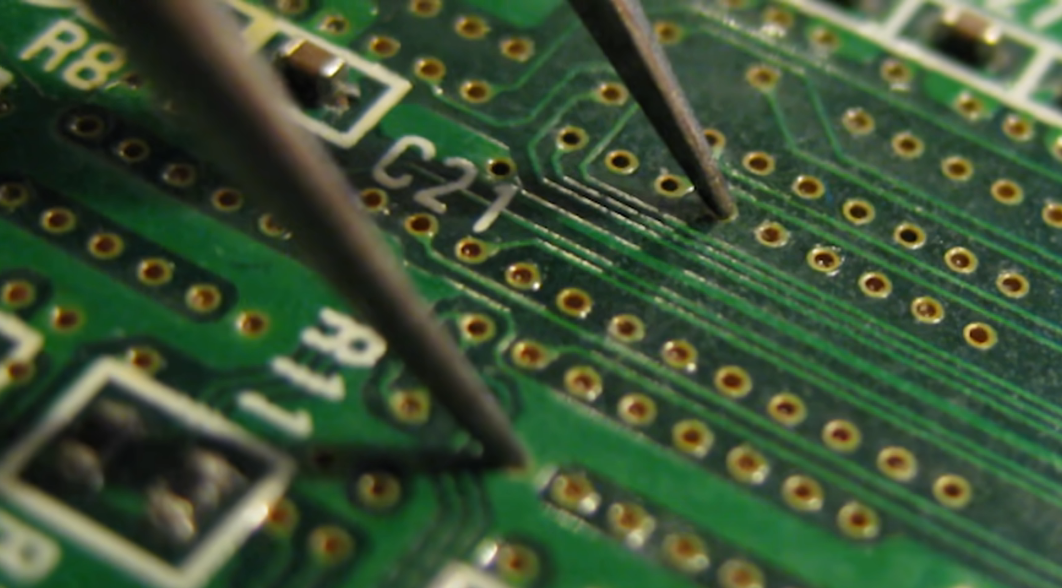
Самое забавное, что устройства Nintendo не впервые пасовали перед предметами из обычной косметички. Как вы помните, Wii поддерживала обратную совместимость с GameCube. Для этого консоль переходила в режим пониженной производительности, отключая некоторые блоки оперативной памяти. Вот только перед отключением их не очищали, поэтому внутри оставались файлы прошивки самой Wii. Пиратам нужно было лишь придумать, как включить эти блоки во время работы ОС GameCube, где уровень защиты был ниже ради совместимости, и извлечь данные из неактивных участков памяти.
На помощь пришел пинцет. Если во время работы игры для GameCube на Wii замкнуть определенные дорожки материнской платы, нужные блоки памяти активировались, после чего из них можно было достать ключи и файлы прошивки. Этим способом и пользовались, пока не нашли более удобную и скучную альтернативу.
Казалось бы, после истории с пинцетом подобные лазейки должны были исчезнуть. Но нет: еще до выхода Switch для взлома вновь пригодился случайный предмет. На этот раз речь о не самом распространенном способе взлома Nintendo 3DS.
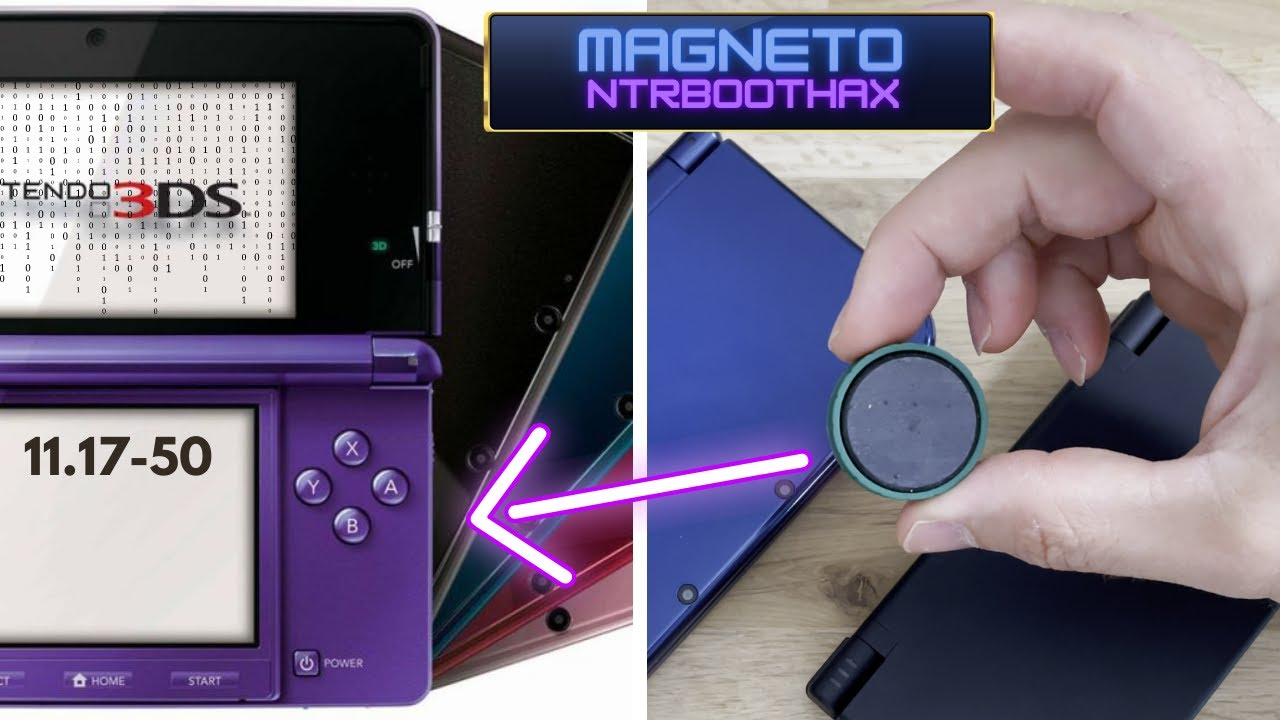
Способов пиратства на этой консоли хватало: от платных картриджей, которые выводили систему из строя при обнаружении собственных нелицензионных копий (после этого консоль превращалась в кирпич), до взлома через определенную игру, которую еще нужно было отыскать. Но особенно любопытным был способ извлечения ключей и ядра прошивки через лазейку для разработчиков. Она активировалась одновременным нажатием Home+Select+Start, однако была одна загвоздка: крышка должна была оставаться закрытой, а на обычной розничной версии консоли выполнить такое условие практически невозможно.
Разве что убедить приставку в том, что крышка закрыта. Датчик ее положения находится под кнопкой B на корпусе. Если приложить туда магнит, консоль решит, что 3DS закрыта, и позволит перейти в тот самый глубокий режим разработчика с полным доступом к ядру прошивки. Повторять это я не советую: со временем датчик может начать ложно реагировать на закрытие. Проверено на собственном опыте.
❯ Священный диск владельцев PSP
А как обстояли дела у Sony? С компанией Марио все ясно: открываем косметичку и ящик с инструментами. Но консоли конкурента пираты тоже годами взламывали буквально на коленке, верно? В целом да, хотя здесь история преимущественно программная — за парой очень любопытных исключений.
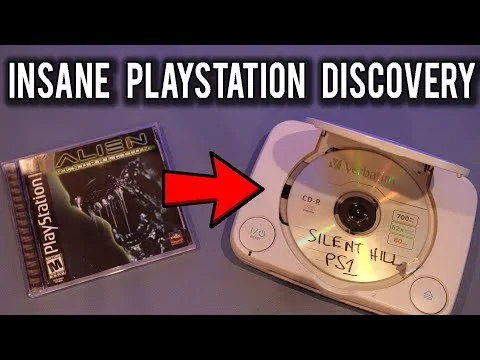
Начнем с PS1. Обычно ее взлом связывают с мод-чипом, который обманывал систему проверки лицензии, но существовал и другой метод, обнаруженный лишь три года назад. Одна из последних игр для платформы — проект по мотивам фильма «Чужой 4: Воскрешение». Это был вполне достойный хоррор-шутер своего времени и одна из первых игр, предложивших ставшую классической схему управления консольными шутерами. В ней имелась система паролей, позволявшая получить оружие, здоровье и другие преимущества.
Однако один пароль никто так и не обнаружил: о нем рассказал сам разработчик из Argonaut Games Мартин Пайпер. Если нажать «Влево, Вверх, Вправо, Вниз, Вправо, Вверх, Влево, Квадрат, Треугольник, Квадрат, Треугольник, L1», игра подтвердит ввод звуком, но на экране ничего не изменится. Дело в том, что это не обычный чит, а сервисный код: он превращает игровой диск в своеобразный загрузочный носитель и отключает чип проверки лицензии.
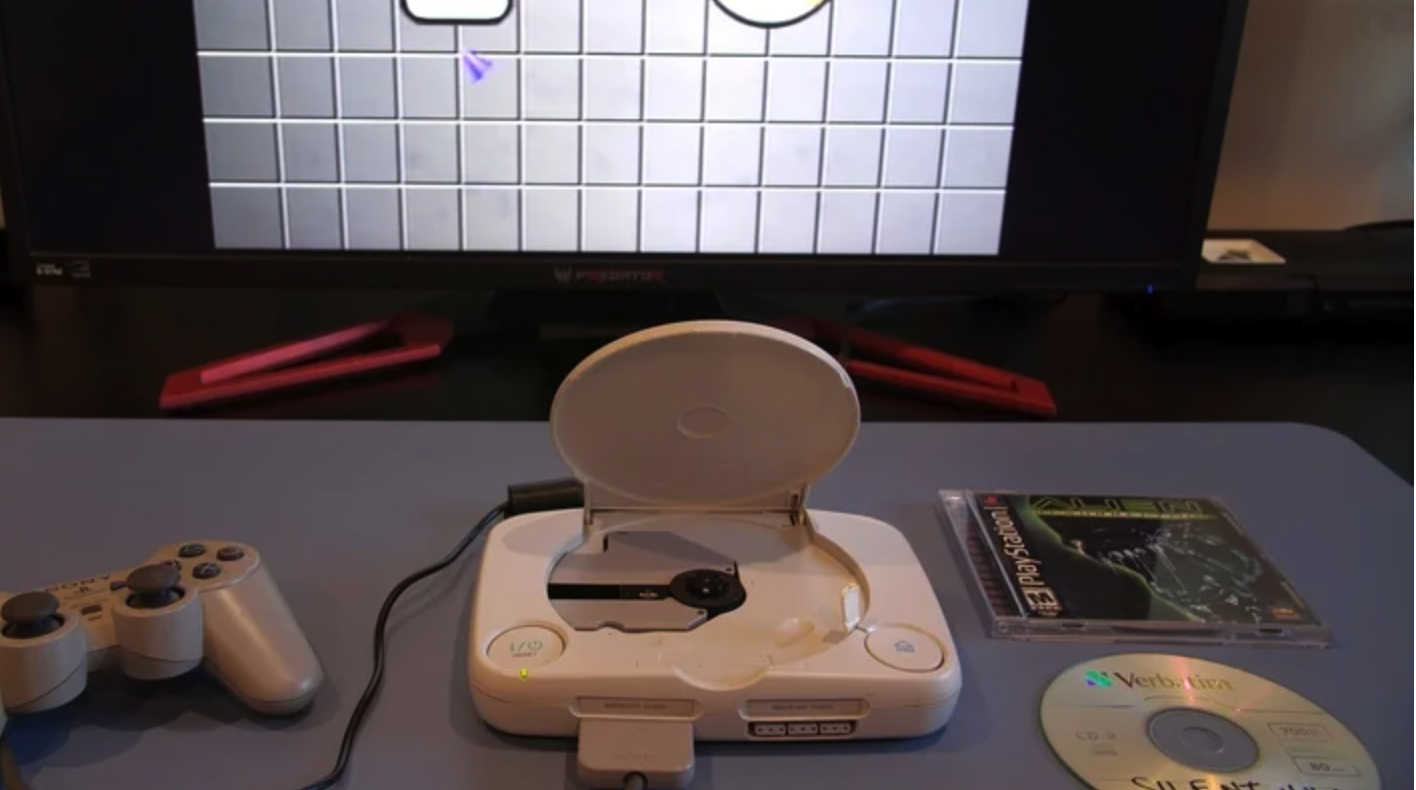
После ввода кода достаточно открыть крышку включенной консоли и вставить другой игровой диск — он запустится как ни в чем не бывало. По словам Мартина, он добавил этот код без ведома Sony и собственного руководства. Разработчик полагал, что игра может занять два диска, и считал подобный инструмент необходимым для отладки.
В истории PSP тоже было как минимум два случая, когда для взлома применяли лицензионные игры. И GTA здесь не единственный пример.
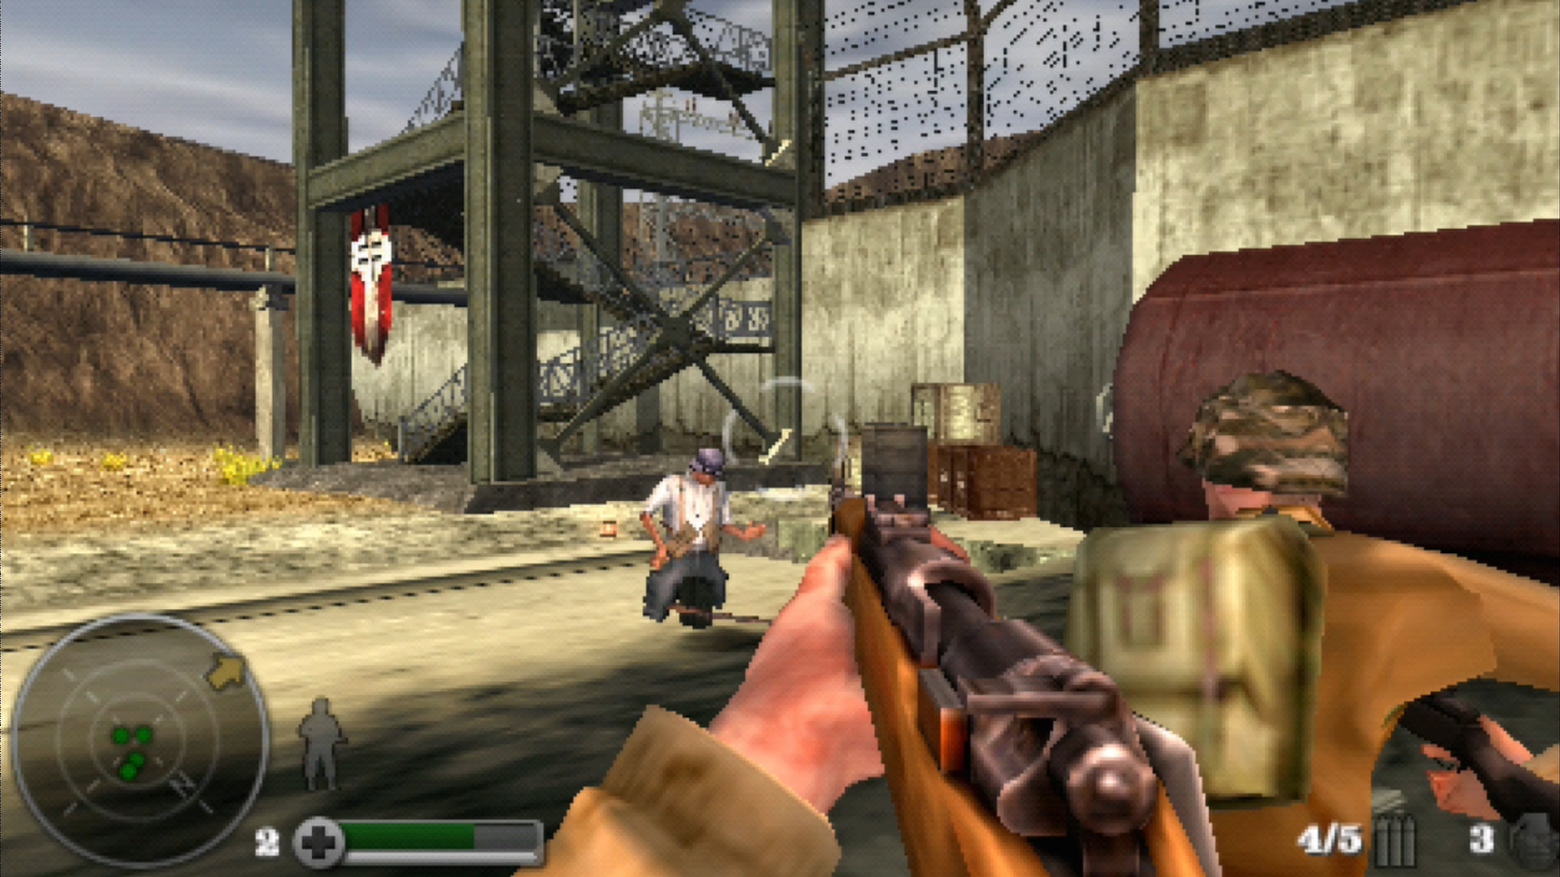
Метод с Medal of Honor: Heroes не получил широкой известности, но устроен любопытно. Сначала сохранение редактировали на ПК, заменяя имя игрока огромной последовательностью символов. Затем игру запускали с измененным файлом, после чего персонаж должен был погибнуть.
Только в момент смерти игра выводила имя игрока на экран. Если оно превышало допустимую длину, происходило переполнение буфера, и консоль переходила в состояние, из которого можно было получить доступ к прошивке.
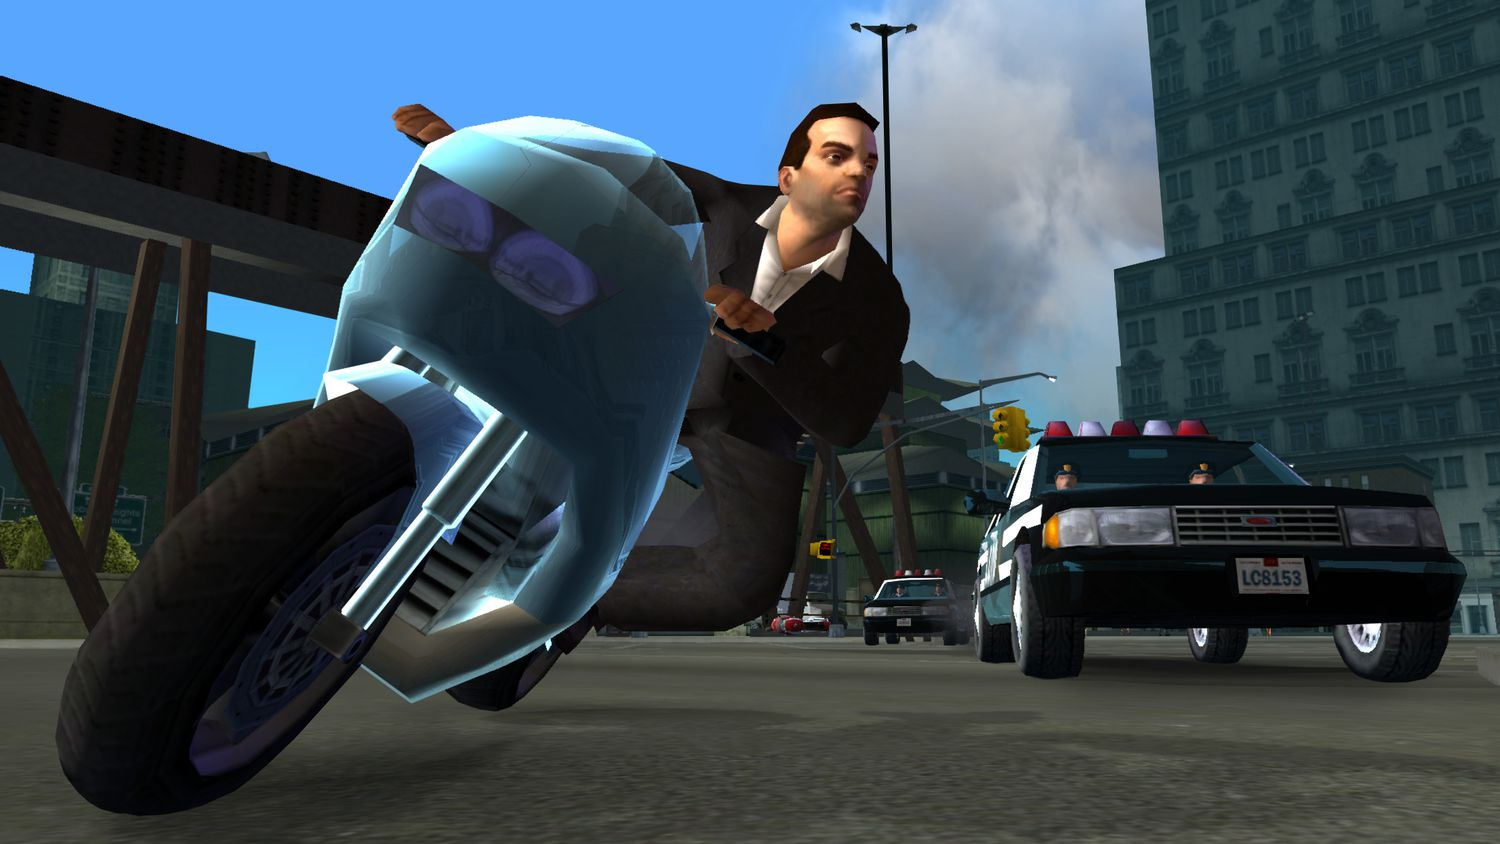
Однако самым известным способом оставался взлом через определенную версию GTA: Liberty City Stories. Ее файл сохранения тоже можно было изменить так, чтобы при загрузке игра вместо обычных ресурсов запускала эксплоит для прошивки PSP.
Тогда подобную уязвимость нельзя было просто закрыть обновлением игры, поэтому Rockstar отзывала целые партии дисков, чтобы устранить лазейку.
❯ Какие нейросети? Нам понадобятся сверло и терпение
Но все это бледнеет перед, пожалуй, самым безумным и рискованным приемом взлома одной из популярнейших консолей своего поколения. О том, как Microsoft боролась с пиратами во времена Xbox 360, впору писать отдельную книгу.
История примечательна еще и тем, что Microsoft, в отличие от Sony, сделала ставку на тупиковый формат HD-DVD вместо Blu-ray, диски которого в те годы было гораздо сложнее перезаписывать. Сцена взлома разделилась на два направления: программное, с цифровыми образами игр, и аппаратное, с перепрошивкой привода и болванками из магазина по сто рублей. Если с первым направлением бороться было сравнительно просто, то железо доставляло Microsoft немало хлопот.
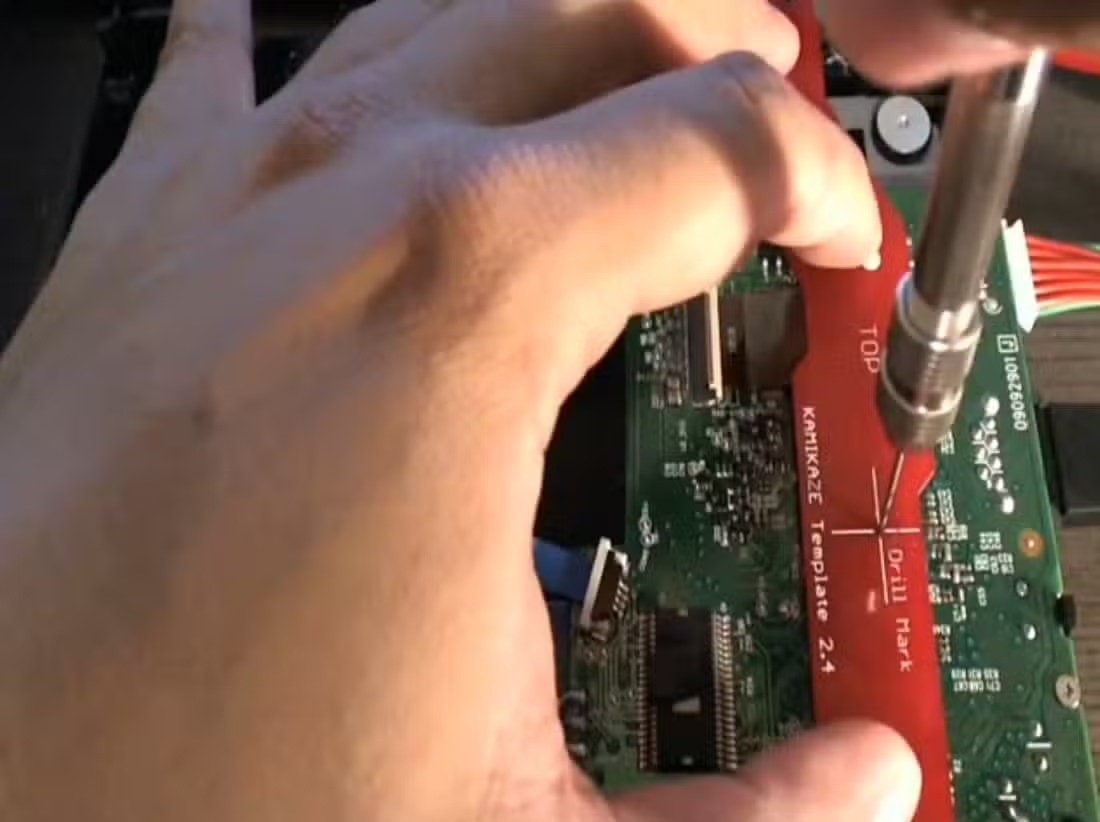
На протяжении жизненного цикла консоли компания меняла договоренности с производителями, обновляла ключи и внедряла физическую защиту от перезаписи. Именно последнее нововведение и породило метод Kamikaze Hack.
Долгое время никто не мог понять, как обойти блокировку перезаписи: программные методы не помогали, а мод-чипы оказывались бессильны. Затем на сцене появился энтузиаст под ником Geremia, по некоторым сведениям наш соотечественник, и предложил своеобразную проверку смелости и ловкости рук. Он обнаружил дорожку, точнее небольшой проводник, отвечавший за защиту от перезаписи. Тот располагался под крышкой процессора в приводе консоли; по слухам, чтобы добраться до него, крышку пришлось растворить кислотой. Оставалось аккуратно перерезать проводник — и защита отключалась.
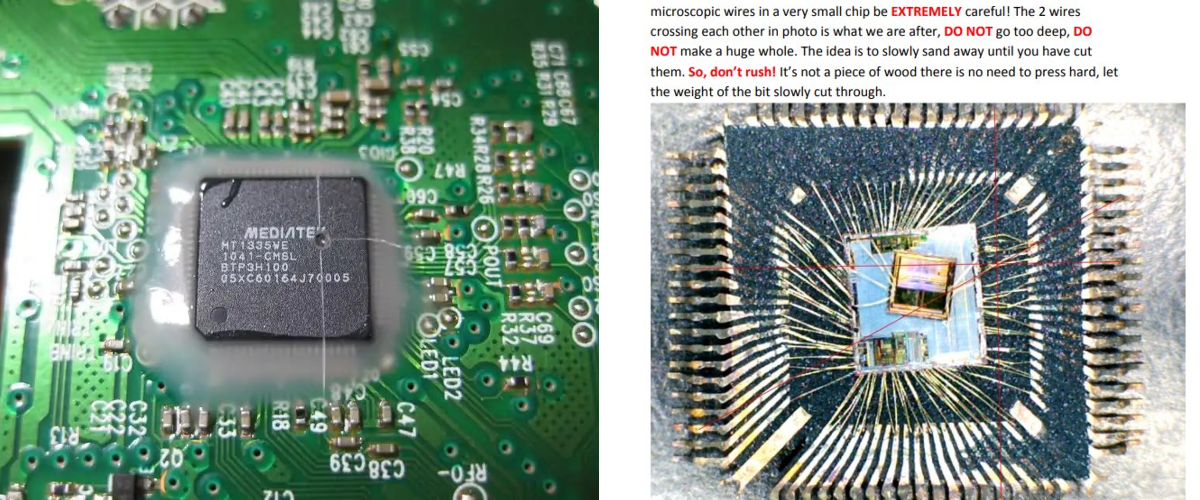
Решение оказалось радикальным: сверло по металлу или для печатных плат диаметром 0,8 мм. Операция требовала ювелирной точности, проводить ее приходилось почти вслепую, а ошибка на миллиметр могла безвозвратно погубить процессор. Тем не менее метод работал: если все проходило удачно, привод оставался жив, защита от перезаписи исчезала и открывался доступ к привычной перепрошивке. Позже для облегчения работы даже начали продавать трафареты и специальные инструменты. Но первоначальный взлом выглядел настоящим безумием: до Geremia никто не сверлил консоль ради бесплатных игр.
А теперь, после таких подвигов, мы восхищаемся нейросетями и портами игр, созданными с помощью вайбкодинга. Хорошей недели!
Вам также может быть интересно:
Новости, обзоры продуктов и конкурсы от команды Timeweb.Cloud — в нашем Telegram-канале ↩
Похожие статьи
 От i486 до MMX: от каких технологий разработчики Linux отказались в 2026 году
 Космоплану Dream Chaser разрешили приземляться на Земле как обычному самолёту
 Starship пробыл на орбите семь часов: SpaceX готовится впервые поймать корабль башней Mechazilla
 Как я разработал на Go демон для управления экраном кулера Ocypus в Linux
 У межзвёздной кометы 3I/ATLAS обнаружили уникальную световую подпись: её пыль почти целиком состоит из необычного вещества
 SpaceX и Falcon 9 подвиньтесь: Rocket Lab совершила 100-й запуск, а Electron установила рекорд среди коммерческих ракет
 Сдвиги вместо MUL на 8088: по таблице выигрывают все константы, с учётом выборки байтов — только 9–21%
 Самолёт COMAC CE-25A совершил первый пилотируемый полёт