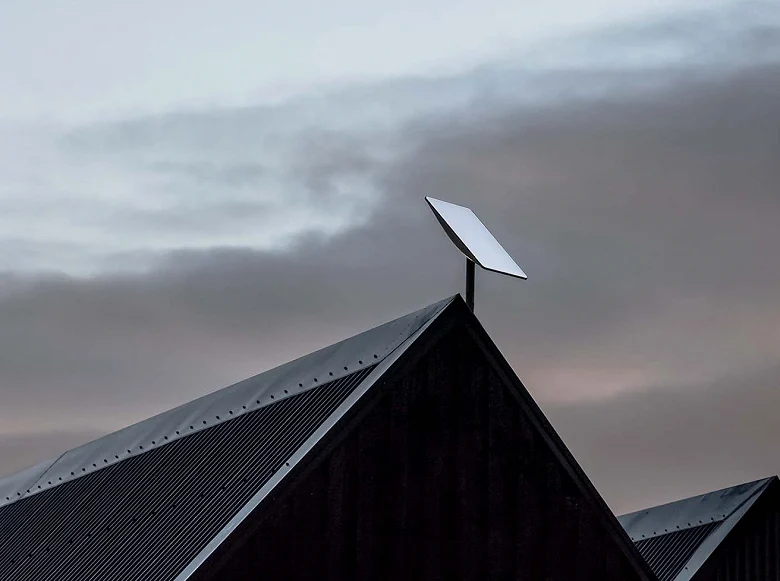
На мероприятии Black Hat Security Technology Conference, состоявшемся недавно в Лас-Вегасе, Леннерт Воутерс (Lennert Wouters), специалист по кибербезопаности из Лёвенского католического университета (Бельгия), поделился своим опытом успешного взлома пользовательского оборудования Starlink. Правда, это не был классический взлом ПО, так как исследователю пришлось изготовить так называемый «модчип».
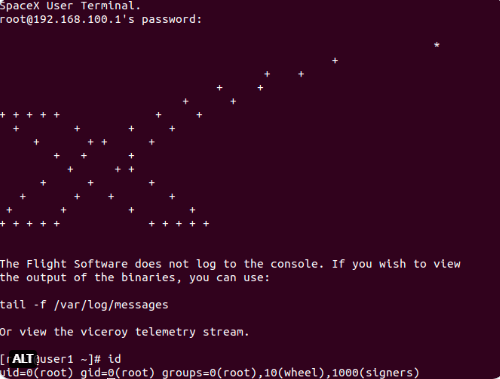
Стоимость изготовления чипа, подключаемого к абонентскому терминалу Starlink, составила 25 долларов. Чип вызвал кратковременное короткое замыкание, которое отключило встроенные системы защиты, после чего специалист получил доступ к терминалу. А уже из него можно запускать любые команды.
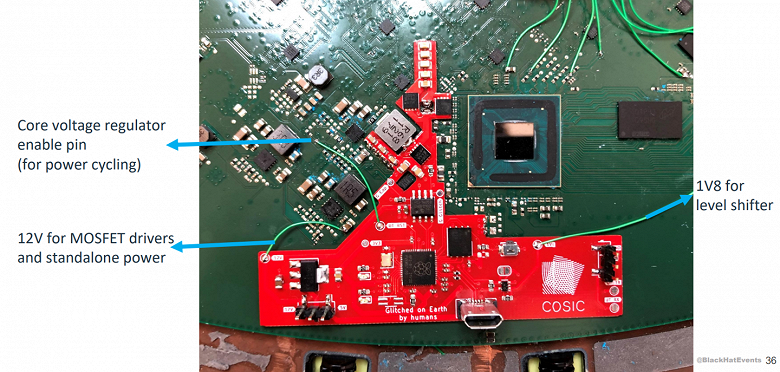
«Наша атака может сделать пользовательские терминалы Starlink непригодными для использования и позволяет нам выполнять произвольный код», — сказал Воутерс.
По словам исследователя, единственный надёжный способ избежать такой атаки — создать новую версию основного чипа «тарелки». Иными способами проблему не устранить. Впрочем, такой вариант взлома предусматривает прямой доступ к абонентскому оборудованию, а это не самый простой вариант, ну а от удаленного взлома система Starlink, судя по всему, неплохо защищена. Так что её пользователям вряд ли следует волноваться.
 Sony приступила к постепенному сворачиванию продаж шлема PS VR2
 С помощью ИИ создали вакцину, защитившую мышей от трёх вариантов птичьего гриппа H5N1
 Смартфон и карты больше не нужны: в часах Huawei появилась оплата через «Яндекс Пэй»
 Алмазы, CXL и терабитный Ethernet: октябрьские анонсы серверного оборудования
 200 Мп, перископическая камера и экран до 185 Гц: Xiaomi 18T представят уже в декабре 2026 года
 Project Crystal Sun: Tesla возводит новый гигантский завод в Техасе
 Samsung сосредоточится на Galaxy S27 Ultra и S27 Pro: на них придётся свыше 70% производства новой линейки
 Фонд Гейтсов выделил $2,7 млн на тестирование лекарств от туберкулёза и малярии на мышах с человеческими генами