
Решения «Лаборатории Касперского» определили в марте 2022 года рекордный объём вредоносного ПО в электронной почте: более 19 миллионов срабатываний.
В большинстве случаев зловреды рассылались либо в исполняемых файлах, либо в офисных документах. Значительное увеличение объёма вредоносного ПО в марте было связано с ростом числа именно вредоносных документов, которое превысило в первый весенний месяц 5,5 миллионов. Как отмечают в «Лаборатории», Россия входит в десятку стран, где такие атаки происходили чаще всего.
Офисные документы, пересылаемые через электронную почту, по-прежнему остаются одним из основных способов распространения киберугроз. Злоумышленники «упаковывают» в них зловреды, делая расчёт на то, что в потоке информации пользователи с большей вероятностью попадутся в ловушку.
Эксперт по кибербезопасности «Лаборатории Касперского» Денис Паринов рассказал:
Последние несколько лет злоумышленники активно используют офисные приложения при проведении как массовых атак на пользователей, так и целевых — на конкретные компании. Сегодня вредоносные офисные документы — один из самых распространённых способов заражения устройств жертвы, причём происходит это часто через старые незакрытые уязвимости. Вот почему важно регулярно обновлять все используемые на устройстве программы.
 Система почтового архива ESS прошла проверку совместимости с Astra Linux и RuPost
 МТС Линк добавил перенос поручений из резюме встреч в таск-трекер
 «НЭК ТЕХ» и «Астра» разработают устройства для энергетики на Astra Linux Embedded
 Samsung обошёл Apple по выручке на российском рынке смартфонов за 37 недель 2026 года
 В Москве 21–23 октября пройдёт тренинг по созданию визуального контента с ИИ
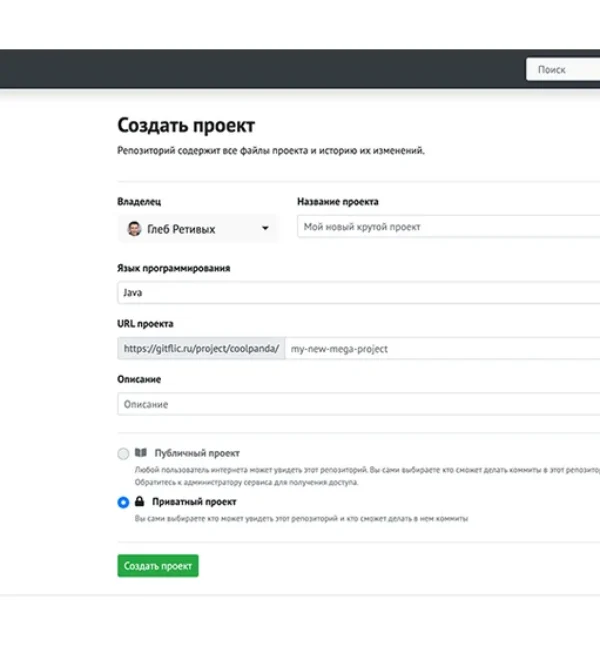 GitFlic 5.0.0 перешёл на Axiom Spring и сервер приложений Libercat
 На АстраКонф представили «Астра 2.0», поддержку до девяти лет и ИИ-агентов
 Astra Automation 2.0 прошла проверку совместимости с «Боцманом» 3.0