
«Белые хакеры» Чарли Миллер (Charlie Miller) и Крис Валасек (Chris Valasek) продемонстрировали новую схему захвата контроля над одним из автомобилей производства Fiat Chrysler Automobiles (FCA).
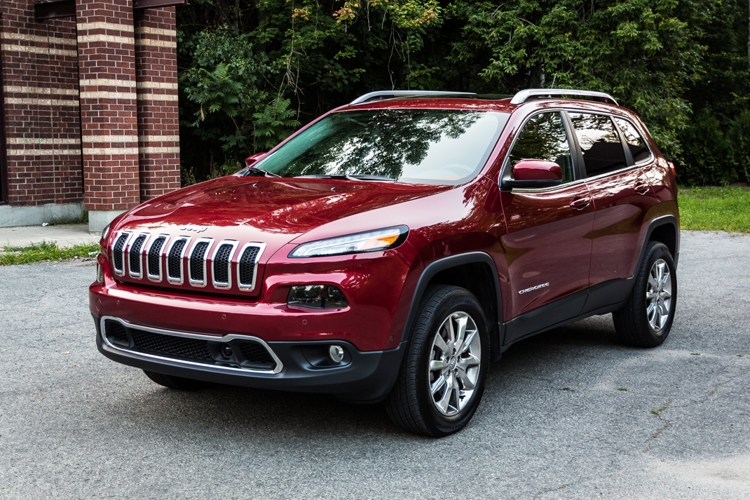
Напомним, что именно господа Миллер и Валасек обнаружили опасную уязвимость в бортовом ПО ряда моделей FCA, которая позволяет захватить удалённый контроль над ключевыми системами автомобиля. Речь идёт о дистанционном управлении рулевым колесом, тормозами, акселератором, трансмиссией, климатическим блоком, медиацентром и др. Подробнее об исследовании можно узнать в нашем материале.

Важно отметить, что концерн FCA уже выпустил обновление программного обеспечения, которое решает проблему. Однако те автомобилисты, которые не применили апдейт, рискуют стать жертвами киберпреступников.
В частности, «белые хакеры» показали, как на автомобиле 2014 Jeep Cherokee без обновления бортового ПО может быть перехвачено рулевое управление непосредственно в движении (см. видео).
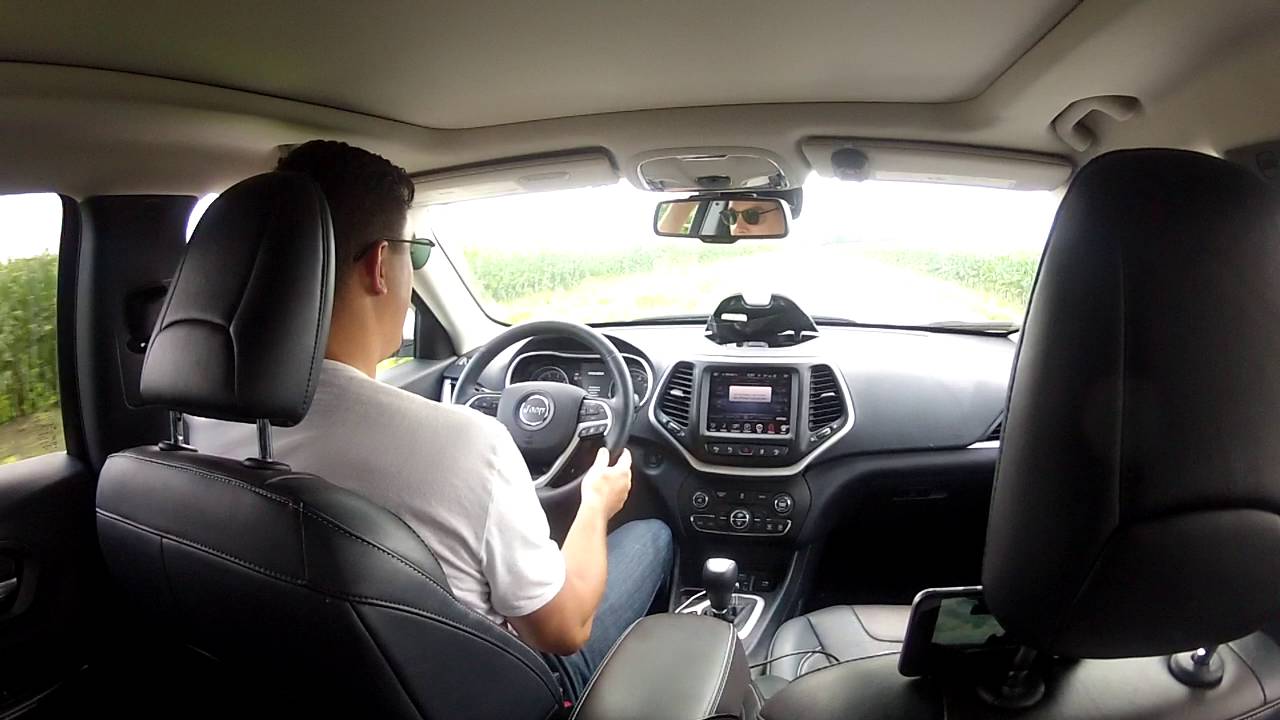
Правда, на этот раз атака потребовала непосредственного подключения ноутбука к диагностическому разъёму OBD II (как правило, располагается рядом с рулевой колонкой) и ряда других вмешательств в бортовую компьютерную систему. Так что на практике выполнение подобного захвата контроля над рулевым управлением будет весьма затруднено. И, тем не менее, проведённое исследование заставляет снова говорить о проблеме устойчивости современных автомобилей к хакерским атакам.
Источник:
 iQOO выпустила безопасные пауэрбанки на 20 000 мА·ч со встроенным кабелем и экраном
 Представлен iQOO Neo 12 за $630: Snapdragon 8 Elite Gen 5 без перегрева, батарея 9000 мАч и камера Sony
 Сроки затопления МКС могут сдвинуть на 2032 год
 Необычная Arctic Fox Super Mouse получила экран почти размером с первый iPhone
 Робонавт в открытом космосе: для работы на МКС готовят «Теледроида»
 Базовый MacBook Pro с OLED-экраном может обойтись почти в 3000 долларов
 Asus выпустила видеокарту RX 9070 XT Onimusha Edition для фанатов игры и синего цвета
 Termidesk VDI 7.0.1 проверили на совместимость с zVirt 5.0