Норвежская команда исследователей безопасности Promon обнаружила новую критическую уязвимость, которая присутствует на огромном количестве устройств с операционной системой Android.
Она позволяет маскировать вредоносные приложения под любые другие «добропорядочные» приложения. Это позволяет обманом вынудить пользователя выдать различную важную информацию.
Уязвимость с номером CVE-2020-0096 получила название Stranghogg 2.0. В конце прошлого года эта же команда обнаружила оригинальную уязвимость Strandhogg. Новая Stranghogg 2.0 позволяет производить хакерам более сложные атаки.
В прошлом году специалисты из Promon рассказали, что Stranghogg уже использовался хакерами для кражи банковской информации, других логинов-паролей, а также для слежки за деятельностью пользователей.
Отмечается, что Stranghogg 2.0 присутствует на всех устройствах Android, за исключением наиболее свежей версии ОС — Android 10.
Просто для сравнения, компания Google говорит на своём сайте как минимум о двух миллиарда пользователей Android в мире. В мае прошлого года Google заявляла, что во всём мире активны примерно 2,5 млрд устройств с Android. Учитывая, что по состоянию на апрель 2020 года только 16% пользователей установили Android 10, можно с уверенностью говорить, что под угрозой находится как минимум миллиард устройств.
 Пять защищенных ноутбуков для экстремальных условий: от 10-килограммовых монстров до моделей с тремя экранами
 Red Magic 12 Pro+ с чистым экраном без вырезов и процессором Snapdragon 8 Elite Extreme Gen 6 уже доступен для заказа в Китае
 «Билайн» защитил россиян от мошенников с помощью семьи ИИ-собеседников
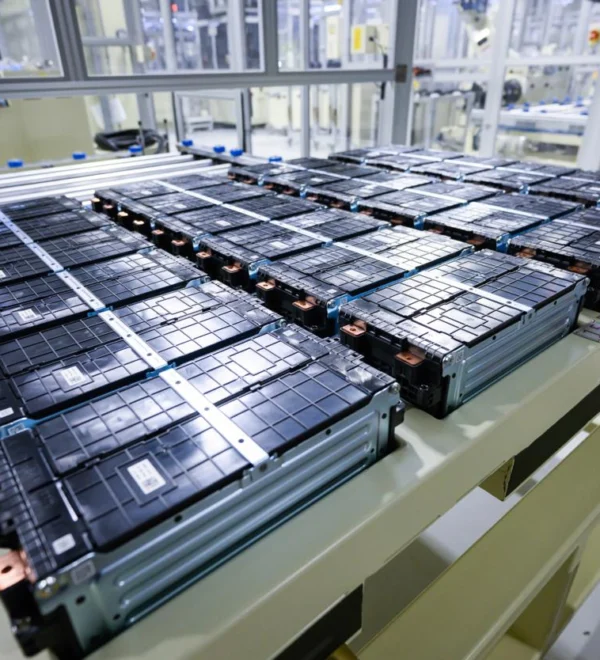 В Москве всего за 14 месяцев возвели гигафабрику аккумуляторов
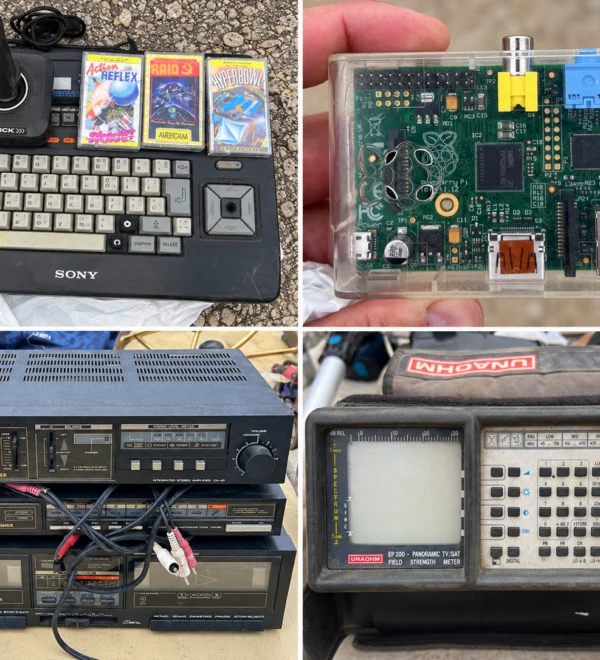 Барахолка под Валенсией: консоль Sony MSX, Raspberry Pi и другие сокровища октября
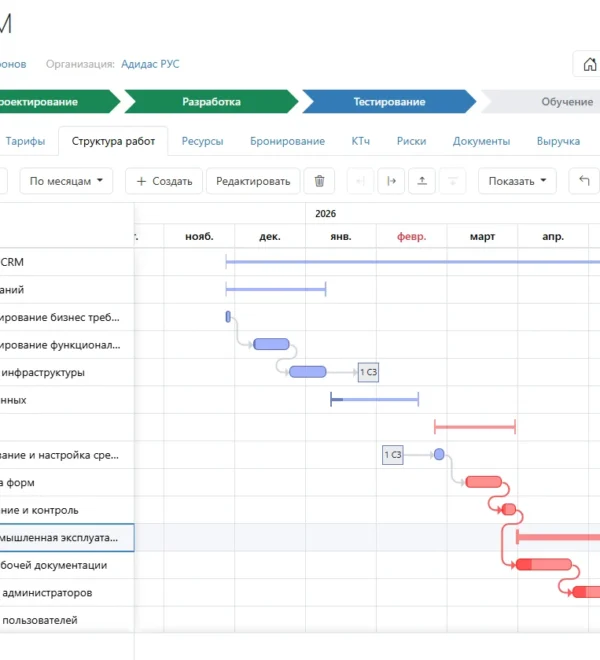 Timetta 2026.1 прошла проверку совместимости с Astra Linux 1.7 и 1.8
 Ростех улучшил очки Blue Sky Pro для нормализации сна
 Производитель систем охлаждения раскрыл характеристики AMD Epyc Verano: новый сокет, до 72 ядер Zen 6 и частота до 5 ГГц