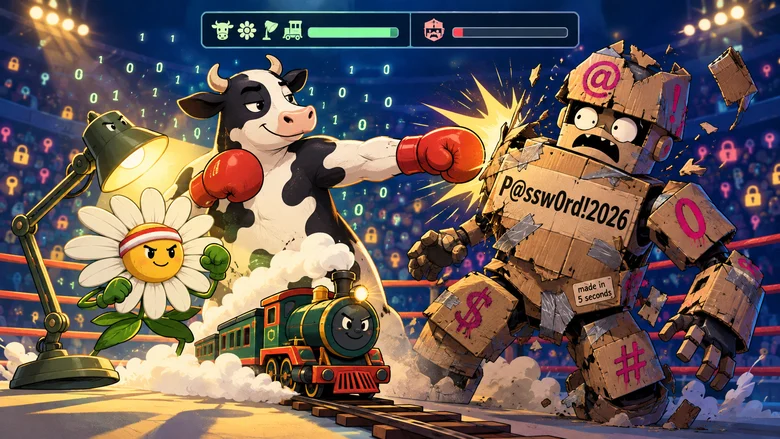
Пароль против фразы: как надежно защитить аккаунт в 2026 году
Каждый из нас наверняка сталкивался с регистрационными формами, которые капризнее строгого фейсконтроля. Им подавай заглавные буквы, цифры, обязательные спецсимволы, а базовый восьмизначный пароль кажется им слишком банальным. В итоге мы берем любимое слово, делаем первую букву заглавной, на конце ставим восклицательный знак с текущим годом — и вуаля, форма радостно загорается зеленым. Так на свет появляется условный P@ssw0rd!2026: комбинация, которая с легкостью проходит самый придирчивый валидатор, но при этом гарантированно входит в топ-тысячу шаблонных вариантов, которые любой взломщик перебирает еще за утренним кофе.
Однажды я рассчитала эти два варианта для внутреннего семинара, пример вызвал живой отклик, и с тех пор я привожу его всякий раз, когда кто-то с гордостью демонстрирует пароль с «собачкой» вместо буквы и ожидает похвалы. Скажу сразу: этот символ никого не спасет. Но давайте разберем всё по порядку, ведь реальное положение дел гораздо интереснее, чем скучное слово «безопасность».
Как измеряют криптостойкость и почему интуиция здесь подводит
Представьте, что злоумышленник не пытается угадать ваш секрет прозрением, а методично перебирает комбинации одну за другой, напоминая рассеянного туриста, забывшего код от чемодана. Ключевой фактор здесь — общее число возможных вариантов. Чем их больше, тем дольше длится этот утомительный процесс, и тем выше вероятность, что атакующий бросит затею и переключится на соседа с более слабым ключом.
Объем вариантов принято измерять в битах, и здесь вступает в силу простая математика удвоения. Каждый дополнительный бит ровно вдвое увеличивает количество комбинаций. Сорок бит — это примерно триллион вариантов, а шестьдесят — уже квинтиллион (единица с восемнадцатью нулями). Разница всего в двадцать бит кажется незначительной, но на деле она увеличивает масштаб перебора в миллион раз. Проблема в том, что человеческий глаз совершенно не приспособлен оценивать такие объемы. Мы видим пестрый набор символов и регистров и ставим паролю твердую пятерку за старательность, хотя хакеру важна не усердная вычурность, а непредсказуемость. А это, как мы вскоре убедимся, принципиально разные вещи, которые легко перепутать.
Что происходит с паролем после успешной регистрации
Прежде чем оценивать наши ключевые примеры, заглянем в «машинное отделение» сервисов. Когда вы задаете пароль, надежный ресурс никогда не сохраняет его в первозданном виде — иначе любой недобросовестный системный администратор смог бы прочесть чужие аккаунты. Вместо этого комбинацию пропускают через односторонний алгоритм, который преобразует ее в длинную цифровую мешанину, именуемую хешем. Главный фокус в том, что из исходного текста хеш вычисляется мгновенно, а вот обратное движение невозможно. При авторизации система просто повторно считает хеш от введенного вами слова и сравнивает результат с эталоном в базе.
Для нашего повествования критически важна скорость этого процесса. Устаревшие алгоритмы работают молниеносно, позволяя современным видеокартам перебирать миллиарды значений в секунду. Новейшие стандарты намеренно замедлены: они тратят доли секунды на одну попытку и активно нагружают оперативную память, из-за чего аппаратные фермы злоумышленников вязнут в вычислениях. Если же применить так называемую «соль» — случайную прибавку к каждому паролю перед хешированием, — хакер лишается возможности взломать всю таблицу целиком за один присест и вынужден ковыряться с каждым аккаунтом индивидуально. Итоговая надежность напрямую зависит от того, в какую из этих категорий попал ваш ключ при сохранении.
Четыре слова, которые кажутся случайными
Возьмем нашу условную конструкцию: «корова-лампа-поезд-ромашка». Здесь есть одно непреложное условие — компоненты должны выбираться абсолютно случайно, например, с помощью игральных костей или генератора, а не рождаться в вашей голове по принципу «о, звучит забавно». Допустим, каждое слово берется из словаря в пятьдесят тысяч распространенных существительных. Тогда каждое звено «весит» около пятнадцати с половиной бит, а вся цепочка в сумме дает примерно шестьдесят два бита. В привычном масштабе это составляет четыре с половиной квинтиллиона комбинаций, превращая безобидную «корову» в серьезное препятствие.
Чтобы оценить эту цифру на практике, вспомним про злоумышленника с профильным железом. Атаковать напрямую через веб-форму сайта — затея бесперспективная: после серии неудачных попыток сервер заблокирует IP-адрес или заставит разгадывать капчи, сведя скорость перебора к жалкиким единицам в секунду. Настоящие проблемы возникают тогда, когда база данных утекает в сеть и хеши оказываются в распоряжении взломщика локально, где его никто не ограничивает.
Рассмотрим пессимистичный сценарий: пароли хранились опрометчиво, с использованием быстрого хеша, а видеокарты выдают по сто миллиардов попыток за секунду. Даже в таких жестких условиях наша комбинация из четырех слов будет держаться в среднем около девяти месяцев. Это настолько долго и энергозатратно, что ради одной заурядной учетной записи никто не станет тратить ресурсы. Если же сервис подошел к вопросу грамотно и задействовал медленный Argon2, скорость взлома упадет на порядки, и те же шестьдесят два бита станут непреодолимой преградой на срок, за который успеют устареть не только видеокарты, но и сам атакующий со своими внуками.
P@ssw0rd!2026 сбрасывает маску
Теперь обратимся к грозному на вид паролю. Тринадцать знаков, разный регистр, цифры, спецсимволы, текущий год. Со стороны выглядит так, будто творение вышло из-под клавиатуры параноидального киберпреступника. Будь эти символы действительно случайными, их вес составил бы внушительные восемьдесят пять бит, и я бы первой признала безупречность такого выбора. Но вся соль в том, что случайностью здесь и не пахнет — перед нами типичный словарный продукт.
В фундаменте лежит банальное слово *password*, неизменно занимающее верхние строчки антирейтингов рядом с *qwerty* и *123456*. Дальше идут уловки, которые нам кажутся хитроумными, а для взломщика они прозрачны как стекло. Замена букв похожими цифрами и значками (так называемый leet-speak) давно автоматизирована в утилитах для брутфорса. Добавленный в конце восклицательный знак и год — стандартнейший шаблон, который программы подставляют сами. Софт берет базовое слово и прогоняет его через сотни заготовленных трансформаций: меняет регистр, подменяет буквы, прицепляет популярные хвосты и перебирает временные интервалы пачками. Человек искренне любуется собственной изобретательностью, пока машина успевает проверить этот вариант еще до того, как он поставит финальную точку.
Финал для нашего «псевдопараноика» предсказуем. P@ssw0rd!2026 обнаруживается в первые же секунды атаки в компании банальных предшественников, которых он мысленно презирал. Его реальная энтропия падает с воображаемых восьмидесяти пяти бит до жалких крох: достаточно угадать исходное слово из небольшой выборки и прикинуть год, а остальное сделают встроенные скрипты. Снаружи — внушительная броня, внутри — картон, который размокает от малейшей сырости.
Быстрые расчеты «на коленке»
Люблю прикидывать порядок величин умозрительно, поэтому сделаем простую прикидку. Если злодейский комплекс обрабатывает сто миллиардов ключей ежесекундно, за сутки он осилит порядка $10^{16}$ комбинаций, что эквивалентно примерно пятидесяти трем битам. Следовательно, все, что обладает меньшей энтропией, будет снесено за сутки даже на высокопроизводительных быстрых хешах. Наш сложный пароль с его мизерным весом в этой системе координат испаряется мгновенно. В то же время четыре случайных слова на шестидесяти двух битах уверенно превышают этот суточный лимит даже на самом враждебном железе. Переведите хранилище на медленный алгоритм — и этот потолок рухнет еще на много порядков ниже, сделав любые попытки бессмысленными.
Почему регистрационные формы вводят нас в заблуждение
Отсюда вытекает фундаментальный вывод: надежность кроется вовсе не во внешних атрибутах секретной комбинации, а в методе ее появления. Четыре случайных слова выглядят просто и легко запоминаются, но для вычислительной машины они представляют собой колоссальное поле неизвестных. Зато псевдосложные конструкции пугают лишь человека, а для ПО они служат короткой и хорошо освещенной дорожкой.
Требования обязательного наличия спецсимволов и цифр провоцируют предсказуемую однотипность: заглавные буквы кучкуются в начале, цифры и знаки прилипают к хвосту, а год берется текущий. Анализ утечек из года в год подтверждает эту печальную закономерность, демонстрируя, как миллионы пользователей независимо друг от друга приходят к абсолютно одинаковым паттернам. Неслучайно современные стандарты NIST сместили фокус на общую длину и отказались от требования менять ключи каждые три месяца — ведь в ответ на этот ритуал люди просто прибавляют к старому значению очередную цифру по кругу.
Отдельная ирония кроется в индикаторах сложности — тех самых шкалах, которые окрашиваются в зеленый цвет по мере ввода знаков. Большинство из них банально подсчитывают количество задействованных символов разного типа, поэтому P@ssw0rd!2026 закономерно получает высший балл, в то время как надежная фраза из четырех слов может удостоиться лишь скептического желтого цвета. Этот индикатор оценивает ровно те же формальные признаки, что и сама форма регистрации, совершая те же самые ошибки.
Когда длина начинает работать на полную мощность
Протяженность пароля действительно имеет значение, но лишь в союзе со случайностью. Ключевое слово здесь — именно случайность. Если человек самостоятельно сочиняет осмысленную конструкцию вроде «мойлюбимыйкотбарсик», такая длинная строка все равно остается уязвимой, поскольку человеческий язык подчиняется строгим законам и узким семантическим тропам. Инструменты интеллектуального перебора справляются с подобными фразами гораздо быстрее, чем кажется по их общей длине.
Специальные генераторы (например, концепция diceware) созданы как раз для того, чтобы исключить человеческий фактор и закономерности мышления. Классический метод обладает почти ритуальным очарованием: вы бросаете игральные кости, по выпавшим комбинациям находите слова в таблице и выстраиваете из них цепочку. Это медитативно и невероятно надежно, поскольку кубики не ведают о ваших привычках. Четверка слов образует разумный базовый минимум, пятерка создает солидный запас прочности, а редкие разделители добавляют сверху эстетики. Основной объем битов набирается за счет непредсказуемости словаря, а не акробатических фокусов внутри одного корня.
Любопытно, что подобный подход исключительно удобен для человека. Такую комбинацию легко продиктовать по телефону, ввести на виртуальной клавиатуре телевизора или удержать в памяти, привязав к зрительным образам. Четыре ассоциации («корова, лампа, поезд, ромашка») легко складываются в сюрреалистическую картинку, избавляя вас от необходимости помнить, какой именно спецсимвол стоял после цифры. Сложный же P@ssw0rd!2026 запоминается отвратительно из-за своей искусственности, из-за чего пользователи неизбежно начинают применять его на десятках разных ресурсов, превращая одну локальную утечку в глобальную катастрофу.
Резюмируя все технические нюансы: стремитесь к порогу примерно в семьдесят бит энтропии. Такой запас делает автономный перебор экономически невыгодным даже на быстром оборудовании, а при использовании защищенных алгоритмов хеширования превращает атаку в заведомо невыполнимую задачу. И набрать эти заветные биты с помощью пяти случайных слов гораздо спокойнее и эффективнее, чем городить сложные конструкции на базе одного-единственного корня.
И еще один практический совет. Фразы из слов идеальны для тех редких ключей, которые приходится носить в голове — например, мастер-пароль от менеджера или ключ шифрования диска. Все прочие доступы разумнее доверить специализированному софту, который сгенерирует двадцать случайных знаков и избавит вас от необходимости их заучивать. А там, где сервисы уже поддерживают беспарольную аутентификацию (passkeys), сама дискуссия о длине теряет актуальность, поскольку у злоумышленников просто исчезает объект для перебора.
В сухом остатке: P@ssw0rd!2026 исправно удовлетворяет любые капризы регистрационной формы и столь же исправно возглавляет списки уязвимых учетных записей. Набор из четырех случайных слов проваливает формальные требования валидаторов, но при этом гарантирует вам месяцы, а то и годы спокойного сна. Мораль этой истории звучит немного парадоксально: системы проверки оценивают пароли по параметрам, имеющим наименьшее отношение к реальной безопасности. Поэтому в следующий раз, мысленно поблагодарите свою воображаемую корову — она без единого спецсимвола защищает вас лучше, чем целый взвод восклицательных знаков.
Похожие статьи
 Физики создали ядерные часы на основе тория
 Обзор кривых 6-й и 7-й степеней: первая часть шестнадцатой проблемы Гильберта
 Эксперименты в швейцарском авиастроении
 Битва форматов: разделение цветного телевидения. Часть 2
 «А у меня всё работает»: эволюция легендарного айтишного мема
 Принципы работы и схемотехника бесколлекторных двигателей и их драйверов
 Как физика помогает разоблачать фальшивые картины: от титановых белил и Геринга до ядерных испытаний
 Пытался обучить нейросеть без обратного распространения ошибки, а пришел к k-means