Эксперты «Лаборатории Касперского» предупредили любителей мобильного гейминга о новой опасности. Он обнаружили, что в Google Play снова начали распространяться вредоносные приложения под видом модов для Minecraft.
Как отмечают эксперты, в конце 2020 года из Google Play уже было удалено более 20 подобных приложений, но теперь появились новые версии вредоносного ПО.
Ранее приложения превращали устройство в инструмент для крайне навязчивого показа рекламы. Теперь такие приложения могут по команде злоумышленников запускать полноэкранную рекламу на постоянной основе, загружать дополнительный модуль для сокрытия значка приложения, внезапно открывать браузер, показывать ролики YouTube и открывать страницы приложений в Google Play.

Эксперты также обнаружили приложения, крадущие учётные записи Facebook — такое может проделать подделка под одну рекламную сеть и поддельный клиент для размещения рекламы в TikTok. Они требуют ввести учётные данные Facebook, после чего информация уходит злоумышленникам.
Также было найдено вредоносное приложение File Recovery — Recover Deleted Files, выдающее себя за утилиту для восстановления удалённых файлов. К настоящему моменту разработчики его убрали, и та версия, которая доступна в Google Play сейчас, является безопасной.
Специалисты «Лаборатории Касперского» уже уведомили Google о найденных приложениях с вредоносной «начинкой».
 В России открылся первый воздушный коридор для беспилотников
 Астрономы открыли «планету-феникс», возродившуюся из пепла умершей звезды
 Сравнение стоимости собственного сервера и облака в 2026 году: расчеты и цифры
 «Лаборатория Касперского» предупредила об атаках мошенников на корпоративную почту под видом госведомств
 Google приостановила прием отчетов об уязвимостях из-за наплыва ИИ-спама
 Google объяснила ограничения Android-приложений на новых Chromebook с процессорами Intel
 Аудитория смартфонов Samsung достигла 1,2 миллиарда человек
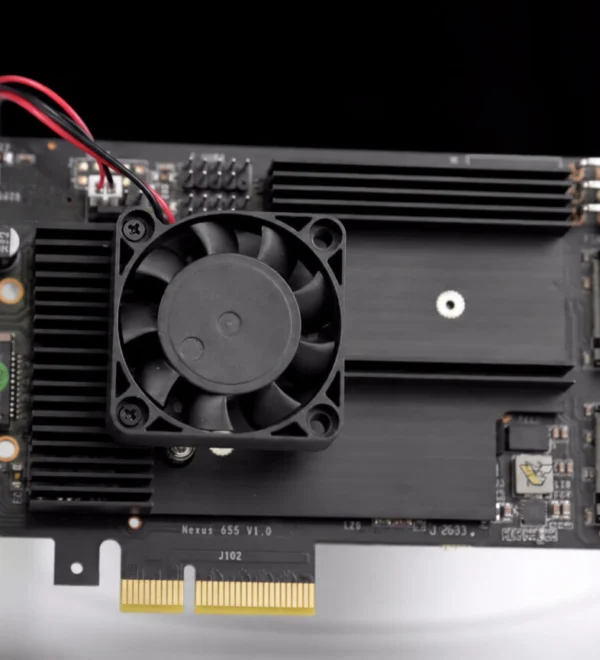 Плата расширения для четырех SSD в один слот PCIe появилась в Китае благодаря чипсету AMD B650