
Команда Яндекса объявила о перезапуске программы премирования «этичных хакеров».
«Охота за ошибками» работает уже почти десять лет и с 2012 года Яндекс перечислил больше 30 млн рублей участникам программы — специалистам по компьютерной безопасности, которые находят уязвимости в продуктах компании.
Теперь Яндекс увеличивает выплаты — за сообщение об ошибке можно получить до 750 тысяч рублей. Выше всего оцениваются уязвимости, которые позволяют потенциальным злоумышленникам совершить так называемую инъекцию — то есть выполнить на сервере свой код.
Кроме того, «Охоте за ошибками» два направления: первое — инфраструктура, сервисы и приложения Яндекса, второе — Яндекс.Браузер. Для каждого направления в Яндексе разработали подробную классификацию уязвимостей. Из неё «охотники» могут узнать, какие типы ошибок интересуют Яндекс в первую очередь и какое вознаграждение за них полагается.
Также отмечается, что мини-расследование по найденной ошибке теперь будет проводиться быстрее, им занимаются дежурные инженеры службы безопасности вместе с командой сервиса, в котором найдена ошибка.
Ещё одно новшество — для программы запущена собственная служба поддержки, где «охотникам» могут ответить на разнообразные вопросы, например, какие данные нужно предоставить, чтобы получить награду, или что делать, если перевод не приходит.
 «Яндекс» опроверг данные «Ведомостей» об отсутствии страховки у российских дата-центров от атак БПЛА
 От студента до гиганта: Сбер сделал GigaIDE доступной для каждого разработчика
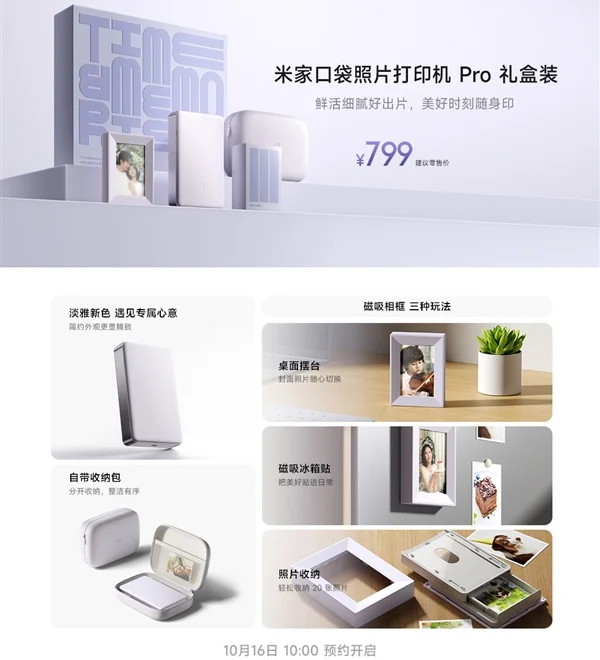 Компактный фотопринтер от Xiaomi: печать напрямую со смартфона
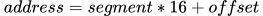 Архитектура режимов работы x86-процессора
 «Почта России» начала отправлять уведомления о посылках через мессенджер MAX
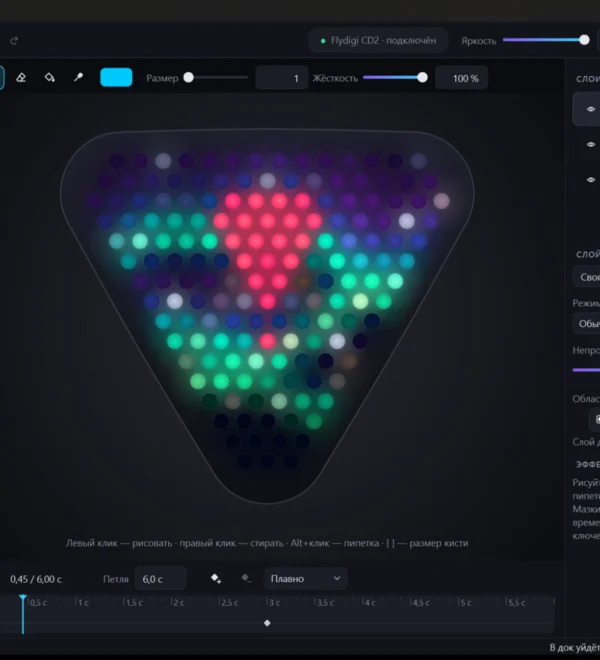 Почему дешёвая подсветка док-станции Flydigi заставила меня сделать свою собственную
 Российские операторы потратили на рекламу 5G около миллиарда рублей за месяц
 ИИ-модель OpenAI взломала чужой криптовалютный кошелек для оплаты комиссии в сети Ethereum