
В «Лаборатория Касперского» рассказал о новом вредоносном программном обеспечении, которое нацелено на конкретных владельцев Android-устройств в России.
Зловред окрестили LianSpy, он маскируется под системные приложения и финсервисы, о чем рассказал эксперт «Лаборатории Касперского» по кибербезопасности Дмитрий Калинин.
«Функциональность зловреда включает сбор и передачу атакующим списка контактов с зараженного девайса, а также данных журнала звонков, списка установленных приложений. Троянец способен записывать экран смартфона при открытии определенных приложений, преимущественно мессенджеров», — рассказал специалист.
После запуска LianSpy иконка приложения исчезает с рабочего стола, при этом оно пользуется правами суперпользователя на устройстве, получая полный контроль над ним.
Например, он может обходить уведомления от Android, явно показывающие, что в данный момент на телефоне используется камера или микрофон — LianSpy отключает иконку в статус-баре, которая появляется во время записи экрана.
Дмитрий Калинин
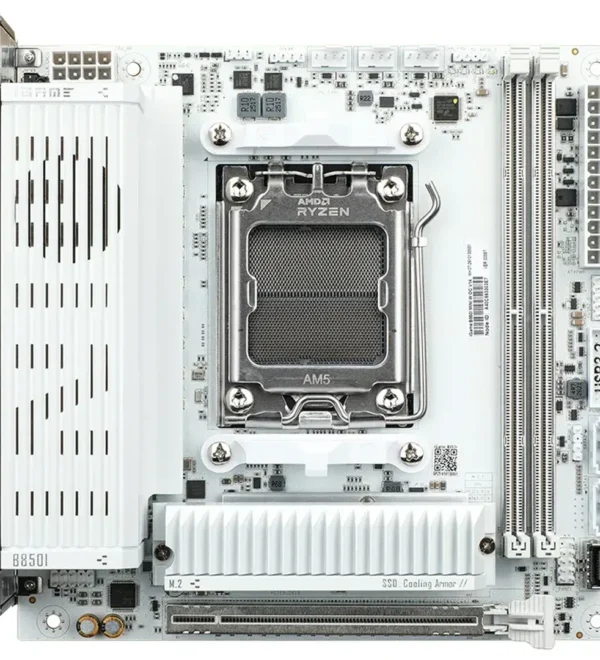 Colorful представила белую материнскую плату iGame B850I MINI W OC V14 с Wi-Fi 7 и двумя слотами M.2 PCIe 5.0 x4
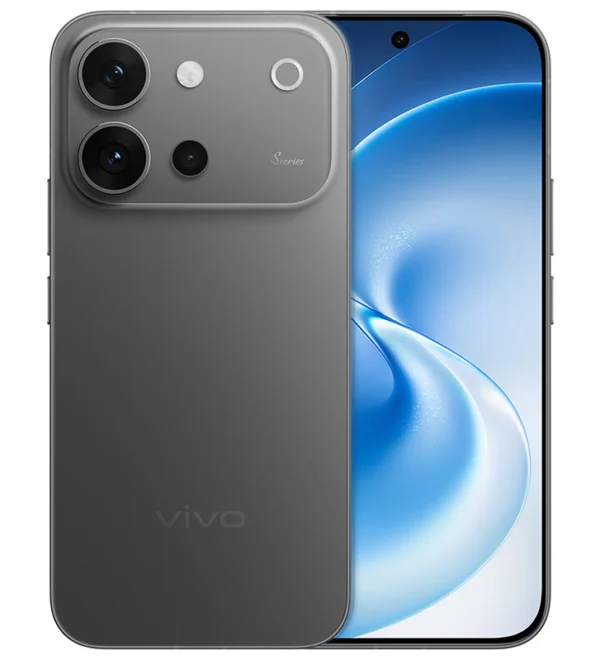 Vivo S60t поступил в продажу: не самый мощный чип, зато аккумулятор на 7200 мА·ч, зарядка 90 Вт, перископная камера и защита IP69
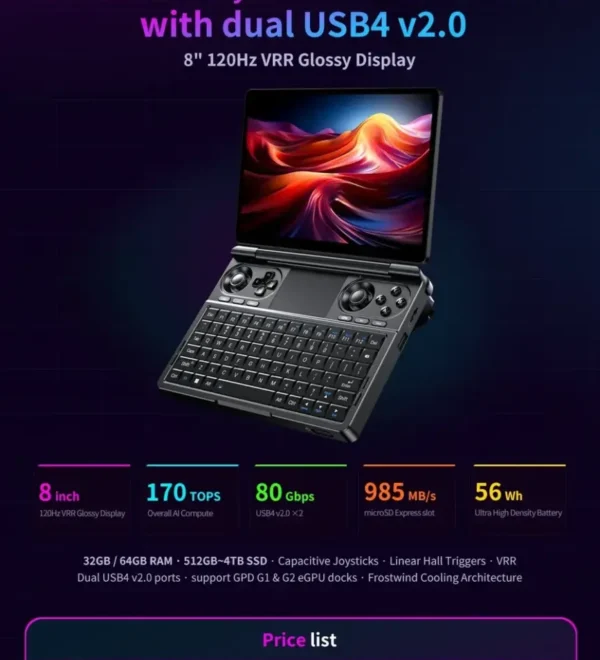 GPD запустит на Indiegogo Win Mini Ultra — гибрид ноутбука и консоли с Intel Arc G3 Extreme за 1700 долларов
 Кредиторы SpaceX попытались помешать Илону Маску отправить в космос заложенные чипы Nvidia
 GTA VI разошлась тиражом более 32 млн копий за первые сутки и заработала почти 3,8 млрд долларов, установив рекорд индустрии развлечений
 Seagate представила гибридный накопитель FireCuda Forge на 8 и 20 ТБ с поддержкой NVMe SSD
 Meizu MIFI N1 поступил в продажу за $6: Wi-Fi 6, LTE до 150 Мбит/с, подключение до 16 устройств и аккумулятор на 3000 мАч
 Microsoft внедрила новый способ работы RDMA: несколько ПК можно объединять по USB4 для запуска больших ИИ-моделей