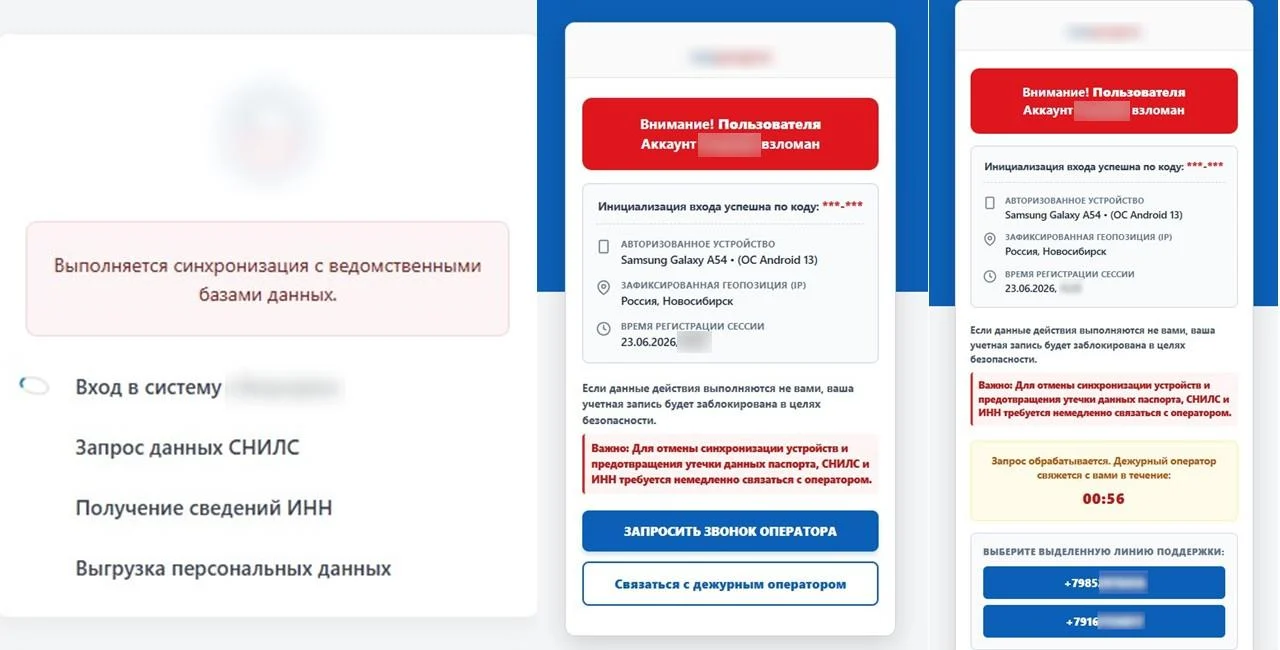
Мошенники используют фейковые карты атак БПЛА для кражи данных пользователей
Изображение: F6
Специалисты компании F6 выявили новый метод фишинговых атак, основанный на механизме обратного звонка. Преступники разворачивают сеть поддельных веб-ресурсов, маскирующихся под государственные системы оповещения — например, «Радар РФ» или «Ваша тревога». На этих порталах пользователям обещают актуальную информацию о воздушной угрозе и геолокацию ближайших убежищ.

Под видом активации новостных рассылок пользователей просят ввести секретный код. Вслед за этим жертва видит тревожное оповещение о взломе профиля на портале госуслуг и получает настоятельную рекомендацию связаться с «оператором службы поддержки» по указанному номеру. Распространение вредоносных ссылок происходит через Telegram-каналы, локальные сообщества жильцов и спам в комментариях к публикациям в популярных пабликах.
Благодаря усилиям экспертов CERT F6 за несколько дней было закрыто 5 подобных площадок, однако киберпреступники продолжают запускать новые ресурсы, не прекращая попыток обмана.
Источник: iXBT
Похожие статьи
 Эволюция советского кодинга: от «Агата» до «Микроши». Часть 1
 Т2 стер границы: абоненты из разных регионов объединяются для получения скидок
 Зачем это нужно? «Яндекс Книги» задействовали ИИ для расшифровки сложных фрагментов
 На Wildberries появилась возможность торговаться и получать скидки до 35%
 Российские компоненты установят на реактор ИТЭР до конца 2026 года
 Сбой у провайдера SkyNet в России оставил тысячи пользователей без интернета
 Через 5 миллиардов лет на Плутоне потеплеет до комфортной для людей температуры
 Samsung Galaxy A57 обновился до свежей версии One UI