
Министерство цифрового развития, связи и массовых коммуникаций Российской Федерации (Минцифры России) предупредило пользователей об обнаруженной вредоносной рассылке, проведённой якобы от лица ведомства.
Как сообщила пресс-служба, Центр государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак ФГБУ «НИИ «Интеграл» зафиксировал 25 мая распространение вредоносного программного обеспечения якобы от Минцифры России.
Вредоносное ПО, предположительно, распространялось как почтовый червь и содержалось во вложениях писем, поступающих с адреса minspecsvyaz@mail.ru.
Проблема была устранена в рамках опытной эксплуатации создаваемой Минцифры автоматизированной системы, предназначенной для выявления и блокировки фишинговых сайтов. По состоянию на 18:45 домен minspecsvyz.ru недоступен.
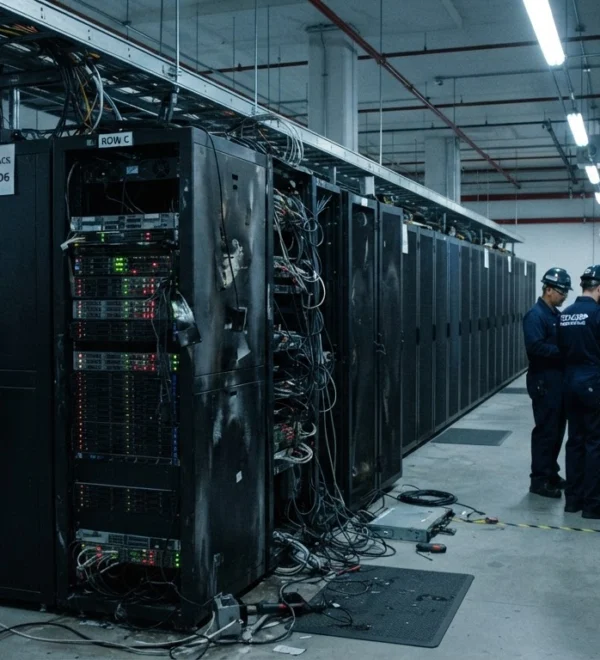 Yandex Cloud развернул новую площадку и вернул доступ к 90,47% данных
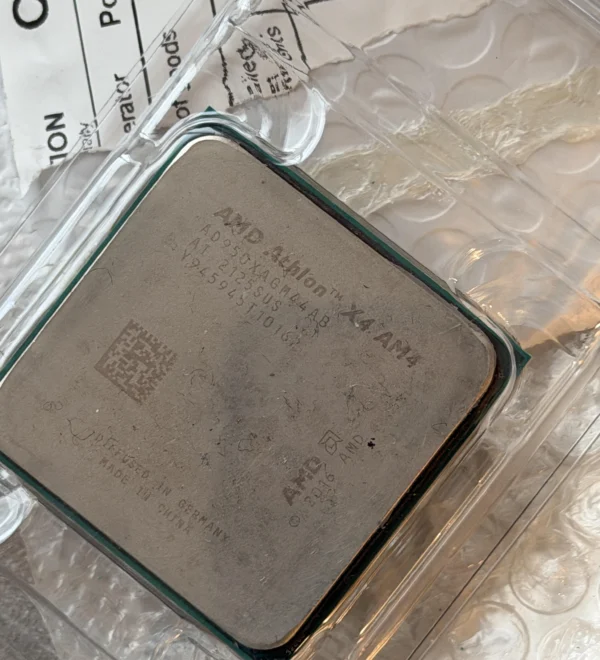 Заказал на AliExpress Ryzen 9 5950X, а в посылке оказался старый Athlon X4
 Впервые в истории человек заразился вирусом, разработанным искусственным интеллектом
 Всплеск спроса на вокзальный Wi-Fi в России: за девять месяцев пользователи загрузили свыше 5,4 тыс. ТБ данных
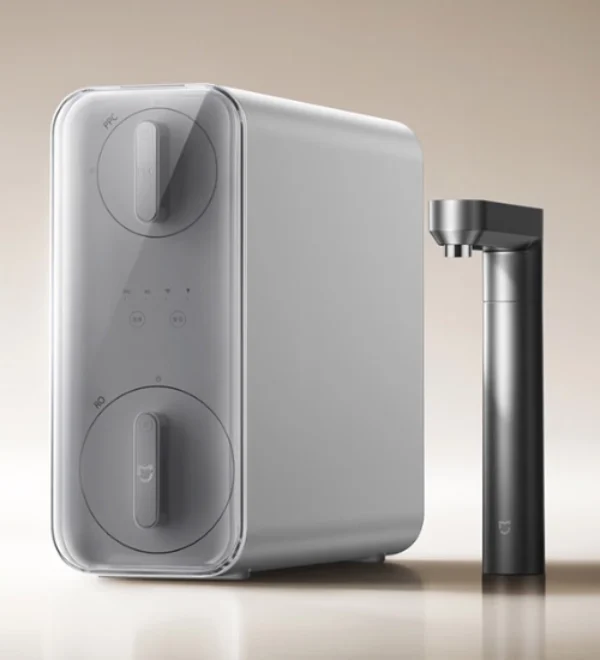 Xiaomi выпустила очиститель воды Mijia 3 1200G: 150 мл чистой воды за 2,4 секунды, 13 этапов фильтрации и 99% убитых бактерий
 Зачем менять BIOS и UEFI на свободную прошивку GNU Boot
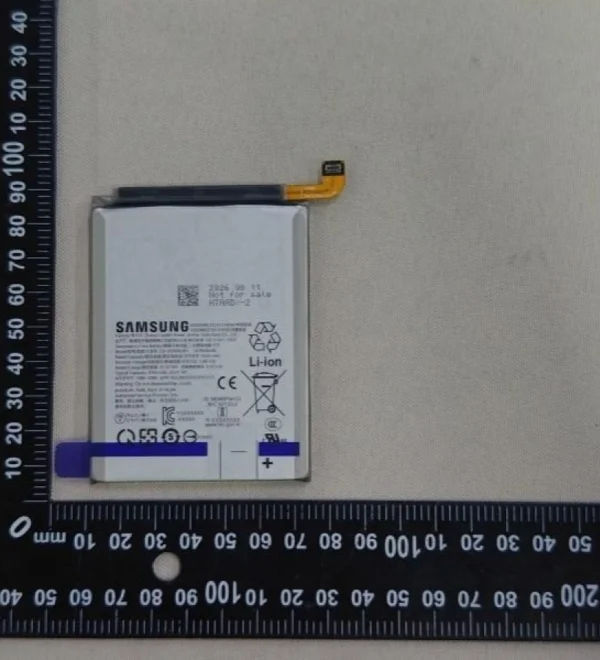 Китайские аккумуляторы для Samsung Galaxy S27 Ultra и S27 Pro: в сети появились реальные фото батарей
 Sony лишила PS3 Linux, а спустя год утратила контроль над безопасностью всей консоли