
Компания Microsoft объявила, что её специалисты обнаружили серьезную уязвимость, затрагивающую многие телефоны Android, а также помогли устранить её.
Уязвимость обнаружена во фреймворке от израильского разработчика MCE Systems, который предоставляет механизм самодиагностики для выявления и исправления проблем на Android-устройствах. Фреймворк используется большим количеством крупных международных поставщиков мобильных услуг в предустановленных системных Android-приложениях, которые нельзя удалить. Также он используется в приложениях с миллионами загрузок в Google Play.
Как отмечает Microsoft, уязвимость позволяла осуществлять удалённые и локальные атаки, пользуясь системными привилегиями с широким доступом к различной информации. На данный момент MCE Systems уже устранила уязвимость, однако приложения, использующие фреймворк, также нуждаются в обновлении. Операторы AT&T, Telus, Rogers, Freedom Mobile и Bell выпустили исправления для своих приложений. Однако Microsoft подчёркивает, что, вероятно, обновления получили не все приложения с уязвимостью.
 Четырёхкратный скачок за год: 256-гигабайтные SSD дорожают, и рост цен может продолжиться
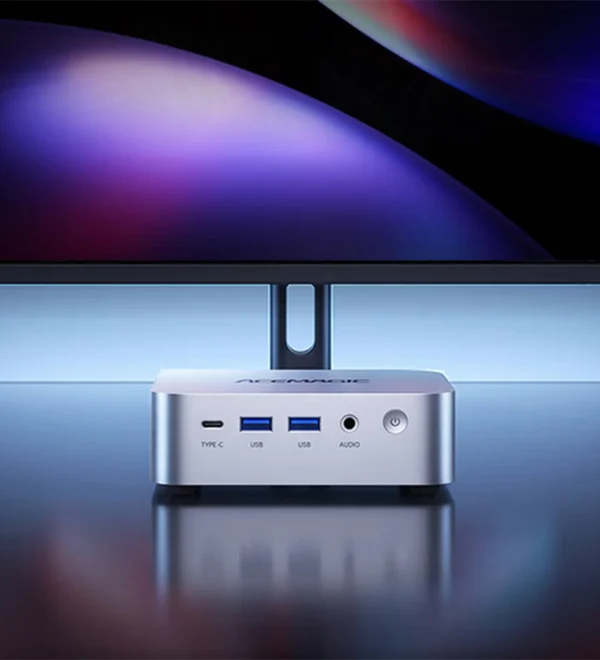 Мини-ПК размером с карманный по цене бюджетного смартфона: Acemagic W1-5400U с богатым набором портов обойдётся всего в $235
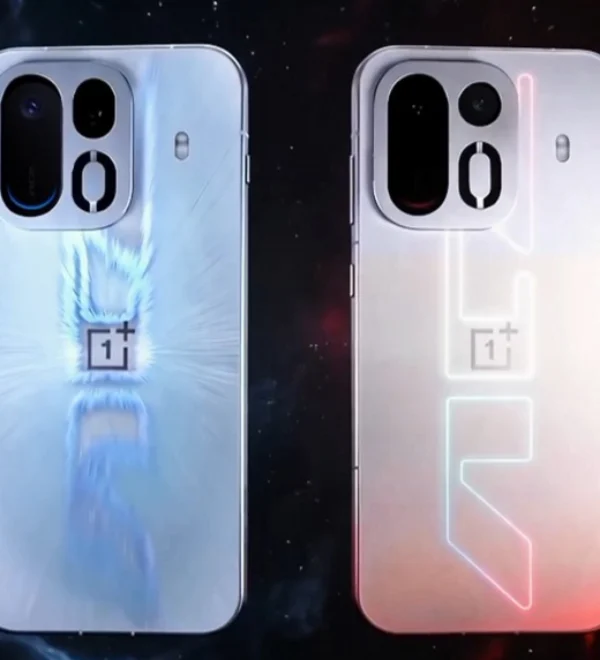 OnePlus Ace 7 Pro получит аккумулятор на 9000 мАч, 100-ваттную зарядку, голубой корпус и настраиваемую подсветку
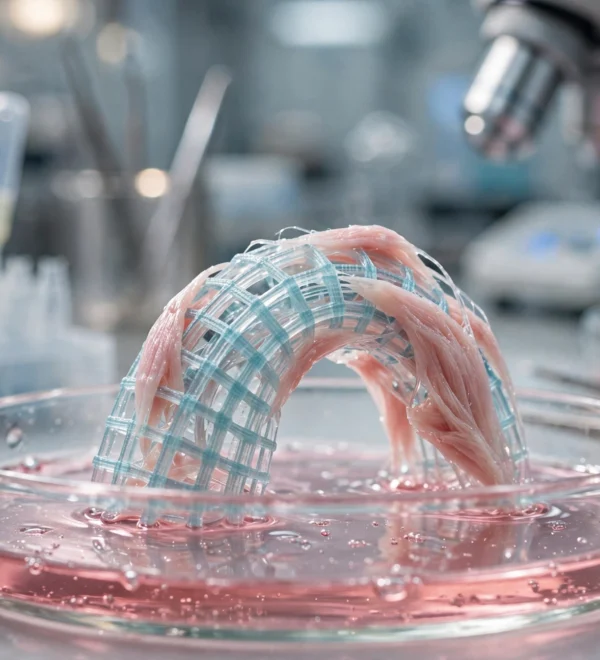 Роботы научились прыгать и хватать предметы благодаря живым мышцам: био-гибридный прорыв ETH Zurich
 Micron вдвое увеличила плотность флеш-памяти и преодолела порог в 400 слоёв NAND
 Corsair научила блок питания аварийно отключать видеокарту, чтобы защитить разъём от оплавления
 Впервые лазер смог превратить плазму в передатчик радиосигнала
 Ноутбук толщиной 1,8 см с 128 ГБ памяти и графикой Blackwell: представлен Dell XPS 16 Creator Edition