
Компания Microsoft выпустила отчёт фирменного центра кибербезопасности, в котором рассказывается о фишинговой кампании Seaborgium.
Как утверждает Microsoft, кампания Seaborgium ведёт своё происхождение из России, а «цели и виктимология которого тесно связаны с интересами российского государства». Seaborgium в первую очередь нацелена на кражу личных данных и информации.
В документе отмечается:
С начала 2022 года Microsoft исследовала кампании Seaborgium, нацеленные более чем на 30 организаций и личные учётные записи людей. Seaborgium преимущественно нацелен на страны НАТО, в особенности США, Великобританию и другие страны Балтии, Скандинавии и Восточной Европы.
Также Microsoft отмечает, что цели Seaborgium включали и правительственный сектор Украины. Однако Microsoft считает, что Украина не является основным направлением деятельности Seaborgium.
По данным Microsoft, хакеры, стоящие Seaborgium, в первую очередь нацелены на оборонные, разведывательные и консалтинговые компании, неправительственные организации (НПО) и межправительственные организации (МПО), а также аналитические центры и организации высшего образования.
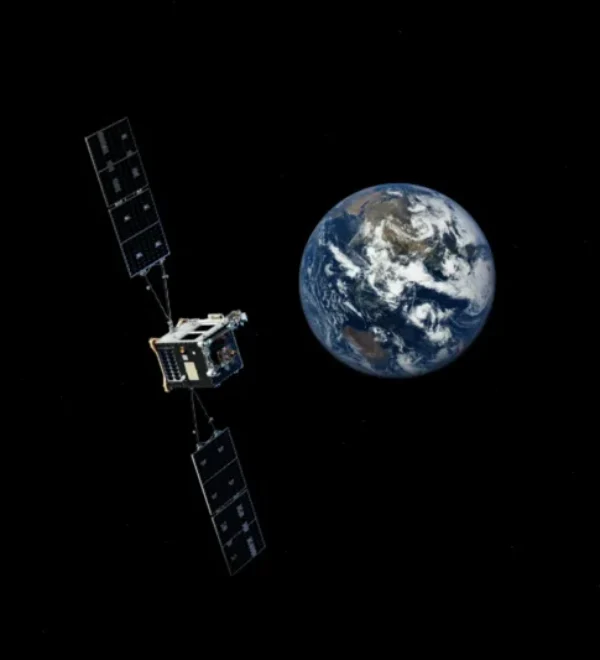 Миссия по уборке орбиты потерпела неудачу спустя месяц после запуска
 Alphabet объявила о покупке производителя чипов Qualcomm за 548 млн долларов
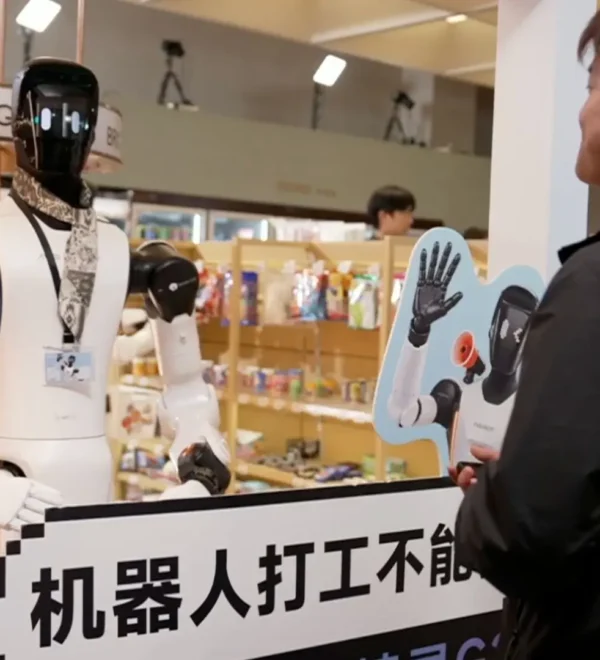 В Китае шесть роботов вышли на работу в супермаркет — один заметил переполненную урну и ушёл из магазина
 США заменяют дискеты цифровыми экранами в системе управления воздушным движением
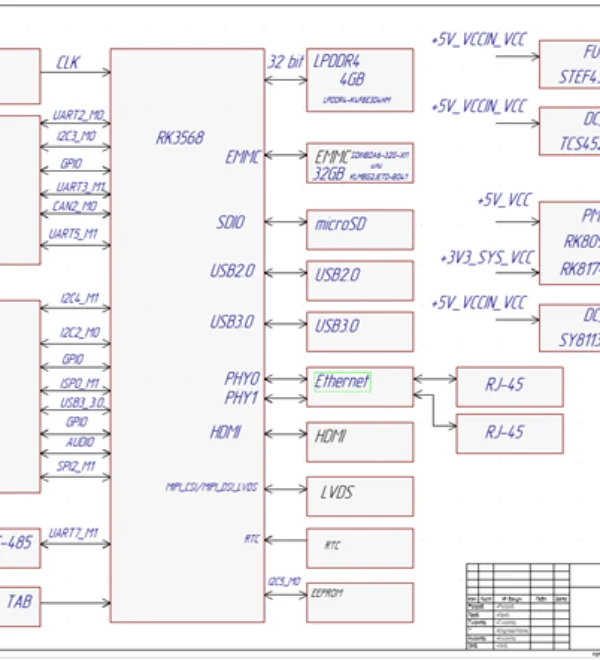 Особенности создания одноплатного компьютера на базе RK3568
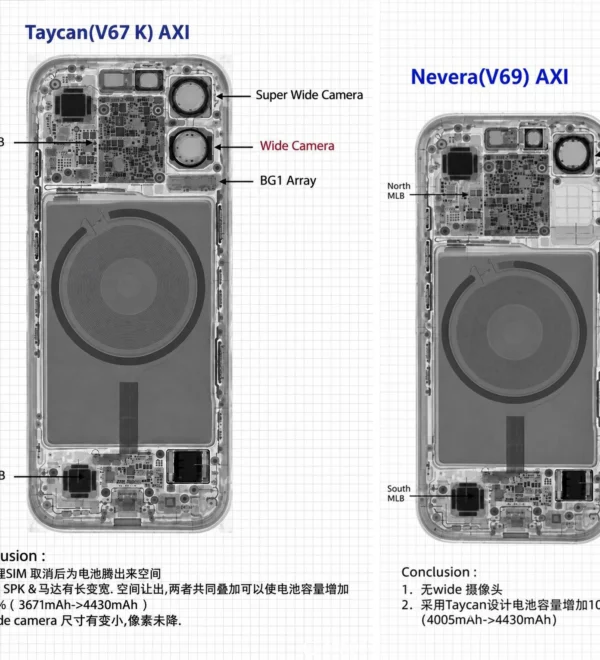 Рентген показал iPhone 18 и 18e с одинаковыми аккумуляторами на 4430 мА·ч — больше, чем у iPhone 17 и 17e
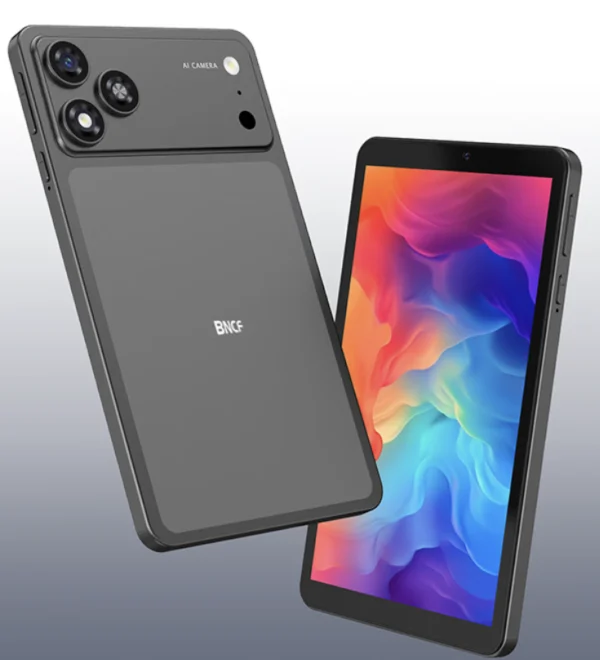 Бюджетные планшетофоны снова в деле: представлен 7-дюймовый BPad X7 за $110
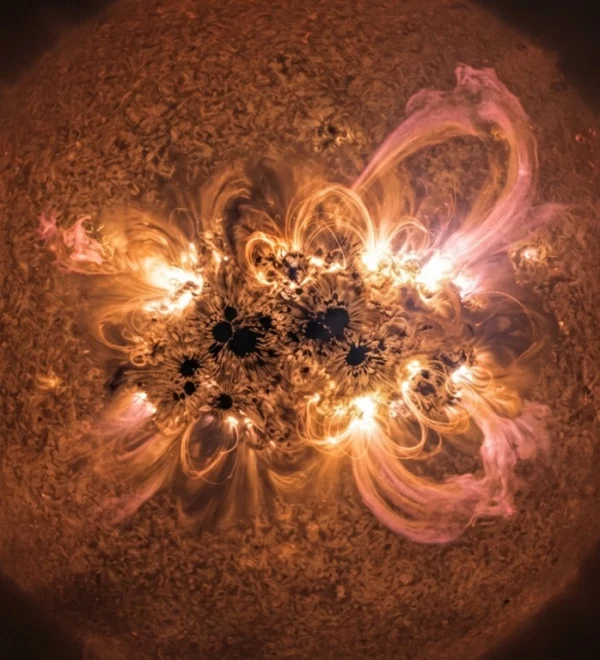 Солнце вновь побило рекорд XXI века: 29 вспышек за один день