Компания Microsoft опубликовала информацию по обнаруженной уязвимости «нулевого дня» в браузере Internet Explorer. По словам разработчиков, данная уязвимость используется хакерами для атак.
Несмотря на видимую серьёзность ситуации, Microsoft пока не готова немедленно предоставить исправление. Тем не менее, работа ведётся и в конце концов «дыру» закроют.
Браузер Internet Explorer всё ещё занимает долю в 7,44% на международном рынке, обгоняя более новый Edge и лишь немного уступая Firefox.
По словам Microsoft, уязвимость наблюдается во всех поддерживаемые версии Windows, включая Windows 7. Она связна с тем, как движок для скриптов объекты в памяти и может вызывать повреждение памяти. В результате, уязвимость позволяет злоумышленникам выполнять произвольный код. Охвачены версии браузера IE9, IE10 и IE11.
 Российский софт для запуска Android-приложений на ОС «Аврора» оценили в 794 млн рублей
 Yandex Cloud отменил плату за облачные сервисы до ноября
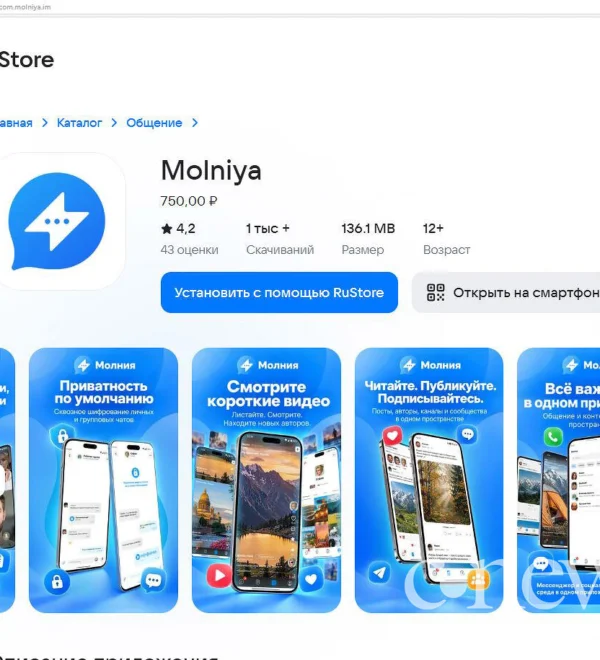 В RuStore появился платный российский аналог Max — мессенджер «Молния»
 Сбер запустил бесплатную GigaPlatform AI Studio для создания ИИ-агентов без кода
 Nvidia оснастит видеокарту RTX 5080 24 ГБ памяти
 Устройство игрового OLED-монитора и особенности гейминга на нем
 ИИ воссоздал почти весь код Call of Duty: Modern Warfare 2, потратив до 700 млрд токенов
 Devolo BE9300: стильный Wi-Fi 7 роутер без внешних антенн