
Более 20 000 американских организаций оказались под угрозой взлома из-за уязвимости программного обеспечения для обмена сообщениями и совместной работы Microsoft Exchange Server.
Как сообщает Reuters, ссылаясь на осведомлённого информатора, полученные в ходе расследования данные показывают, что уязвимость в Microsoft Exchange Server может использоваться для широкомасштабных хакерских атак и шпионажа.
Согласно результатам американского расследования, десятки тысяч организаций в Азии и Европе также оказались под угрозой. Более того, взломы продолжаются, несмотря на экстренные исправления, выпущенные Microsoft во вторник.
Microsoft, которая изначально заявила, что взломы представляли собой «ограниченные и целевые атаки», в пятницу отказалась комментировать масштаб проблемы, но заявила, что работает с правительственными агентствами и компаниями по обеспечению безопасности, чтобы помочь клиентам.
Одно сканирование подключенных устройств показало, что только 10% уязвимых устройств установили исправления к пятнице. Поскольку установка патча не избавляет от лазеек, официальные лица США спешат выяснить, как уведомить всех жертв.
Все пострадавшие, похоже, используют веб-версии почтового клиента Outlook и размещают их на своих компьютерах, вместо того чтобы полагаться на облачные сервисы. Федеральное агентство по кибербезопасности и безопасности инфраструктуры США не прокомментировало ситуацию.
 Российские материалы для микросхем выросли в цене с 100 млн до 1,7 млрд рублей
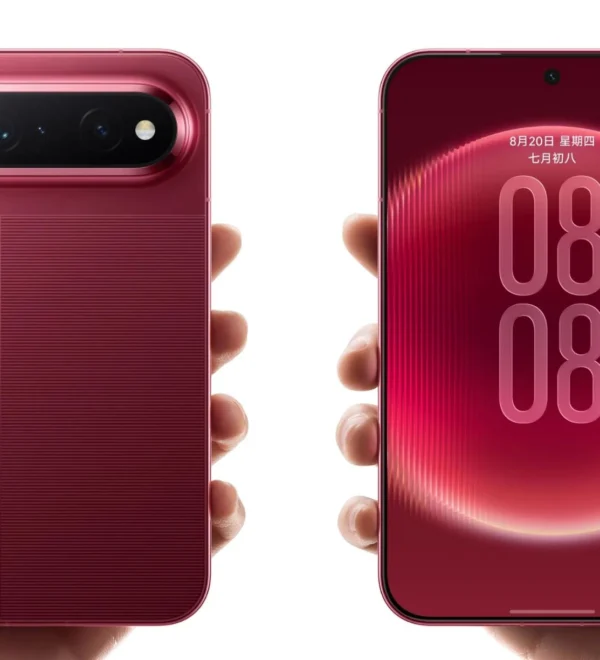 Нестандартный широкий смартфон Huawei Pura X View стал суперхитом: продано почти 450 тысяч устройств, но их катастрофически не хватает
 На Москве-реке начались испытания первых электросудов столичной верфи
 Третий опытный образец Як-130М поднялся в воздух
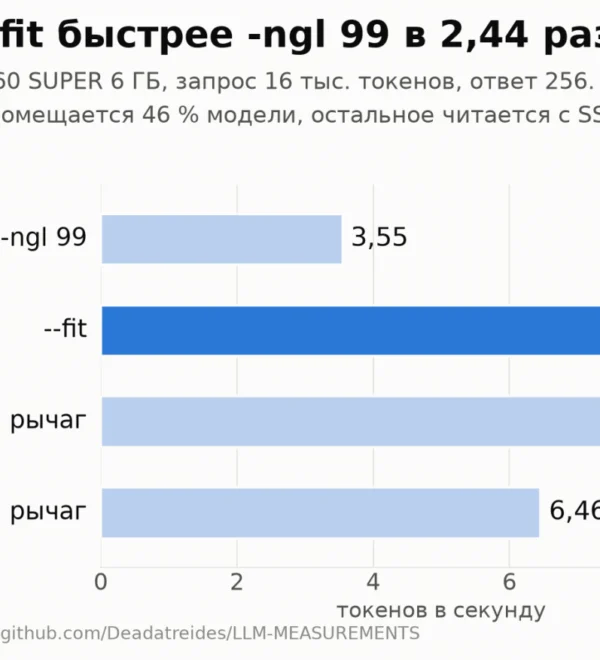 Как я за полтора месяца разогнал MoE на GTX 1660 SUPER и обогнал штатный флаг llama.cpp
 Kioxia анонсировала твердотельный накопитель LD4 емкостью до 123 ТБ
 Для серии Galaxy S26 выпущено первое обновление прошивки после релиза One UI 9.0
 Демоверсию российской игры «Царевна» покажут на Comic Con Игромир