Microsoft провела оценку угроз безопасности своих сервисов и пользователей в период с января по март этого года. Результаты проверки были опубликованы только сейчас, они оказались шокирующими.
По данным Microsoft Threat Research Group, десятки миллионов пользователей используют одни и те же имена и пароли в сервисах Microsoft. В ходе проверки были проинспектированы более 3 млрд учетных записей, при этом в 44 млн случаях пользователи применяли один и тот же пароль для разных учетных записей.
Microsoft подтвердил, что многие из этих 3 миллиардов учетных данных утекли в Сеть, после чего компания принудительно сбросила пароли и порекомендовала выбрать новые наборы символов для обеспечения безопасности своих данных.
Microsoft отмечает, что 30% одинаковых или немного измененных паролей можно взломать всего за 10 попыток. То есть злоумышленникам достаточно получить доступ к одному набору пользовательских данных, после чего использовать аналогичные данные для взлома других учетных записей.
Microsoft призывает пользователей обратить пристальное внимание на эту тему и использовать более сложные уникальные пароли, которые позволяет предотвратить 99% атак. Также рекомендуется использовать уникальные имения пользователей для разных учетных записей и сервисов.
 Microsoft может платить пользователям за обучение ИИ на их простаивающих видеокартах
 AMD подтвердила проблему в графическом драйвере: atieclxx.exe записывает мусорные данные на накопитель
 Minisforum выпустила мини-ПК T5 Max-38 с APU с мощнейшей встроенной графикой и 48 ГБ ОЗУ за 1560 долларов
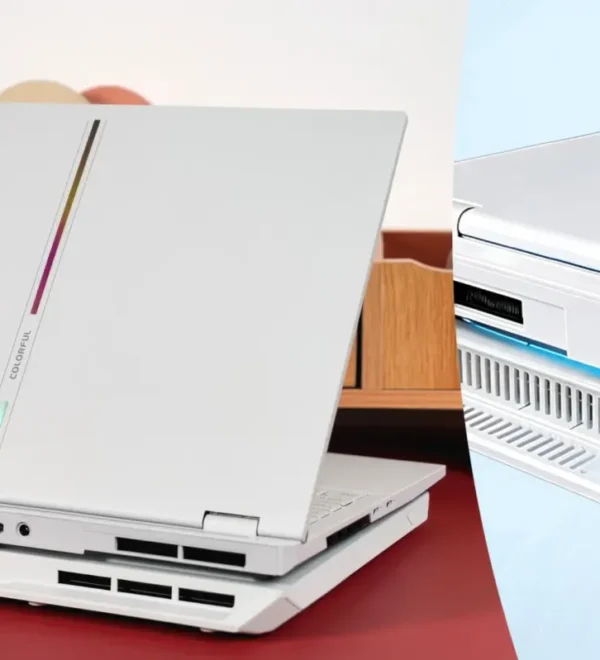 Colorful выпустила жидкостное охлаждение Star Wind S1 для ноутбука Hidden Star P16 Pro Star Wind Edition 2026 с RTX 5060
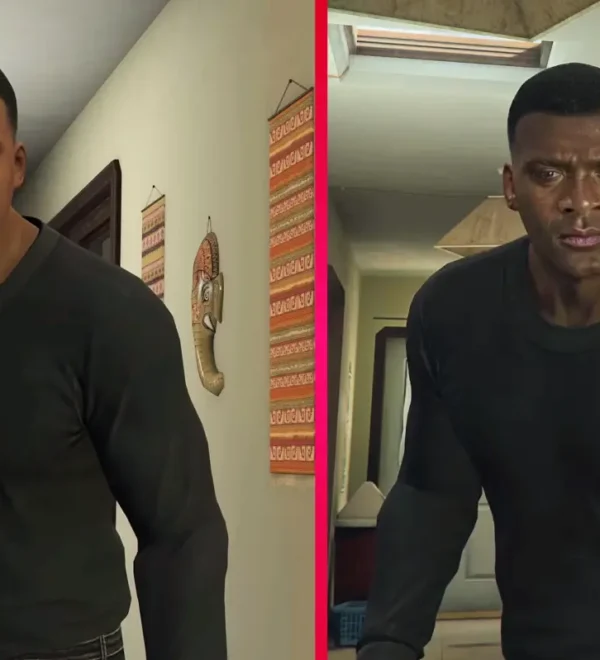 DLSS 5 на Radeon стал лучше: мод AMDLSS5 2.0 на 64% быстрее альтернативных решений
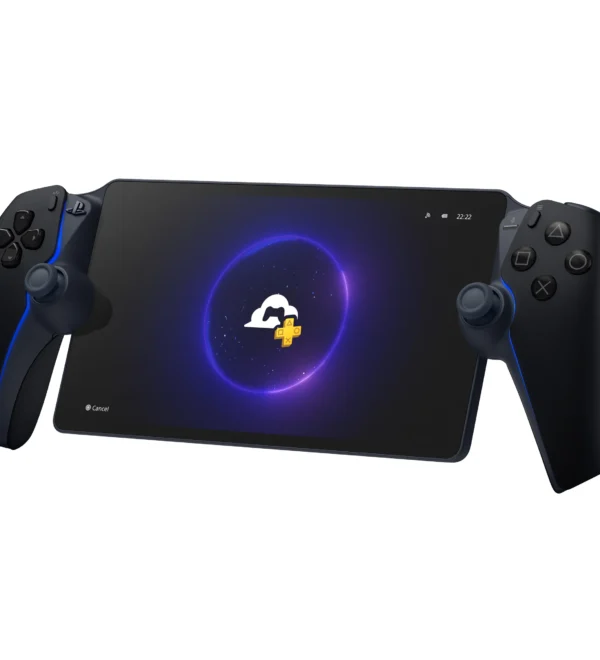 Sony неожиданно оснастила новую версию PlayStation Portal накопителем, но не объяснила его назначение
 Индия планирует разработать собственный GPU за два года и снизить зависимость от зарубежных чипов
 Anthropic показала, как ИИ самостоятельно создаёт научные модели