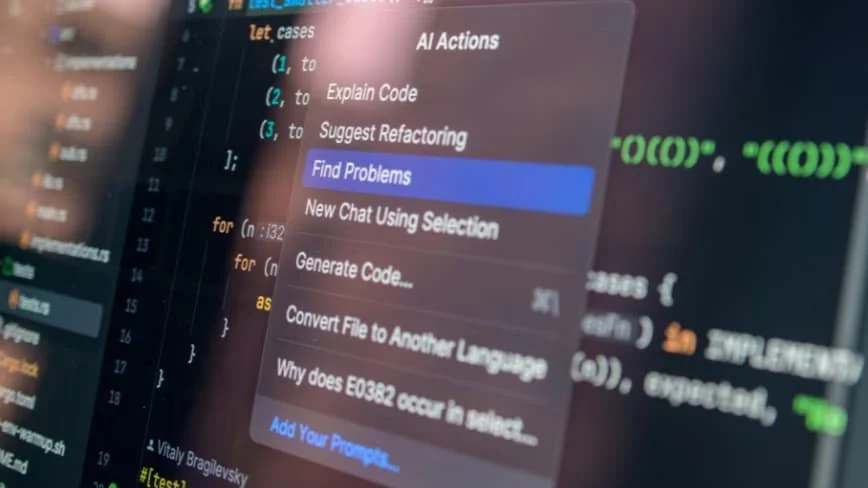
ИИ находит вдвое больше программных уязвимостей, но хакеры их почти не используют
Источник: Canva
Массовое внедрение искусственного интеллекта для поиска программных дефектов пока не спровоцировало прогнозируемого всплеска киберугроз. Согласно отчёту аналитиков VulnCheck, из 1061 уязвимости, выявленной при содействии нейросетей, подтвержденную эксплуатацию зафиксировали лишь в 14 случаях, что составляет скромные 1,3%. Данный показатель держится на уровне остальных типов уязвимостей и вовсе не превышает их.
Параллельно темпы выявления проблем бьют рекорды. С 1 января по 27 июля 2026 года Национальная база уязвимостей США (NVD) зафиксировала 45 207 багов — практически столько же, сколько за весь рекордный предыдущий год. Если динамика сохранится, итоговый годовой объём записей может превзойти прошлогодний результат вдвое.
Аналогичная тенденция наблюдается и у вендоров. В июльском патч-сезоне корпорация Oracle устранила 1449 уязвимостей (в сравнении с 309 годом ранее), тогда как Microsoft закрыла рекордные 622 проблемы, отдельно подчеркнув роль ИИ-систем в их обнаружении. Тем не менее специалисты VulnCheck констатируют: лавинообразный рост находок не влечёт за собой пропорционального увеличения числа кибератак.
За первые шесть месяцев 2026 года эксперты зафиксировали 495 подтвержденных инцидентов эксплуатации. Прирост общего числа CVE-идентификаторов составил 45%, в то время как количество реально задействованных хакерами брешей увеличилось всего на 10%. Доля эксплуатируемых уязвимостей сократилась до 1,4% на фоне пикового показателя в 2,7% в конце 2023 года.
Отдельное внимание исследователи уделили проекту Glasswing от компании Anthropic, который позиционировался как одно из самых масштабных применений ИИ в аудите безопасности. В мае создатели заявили, что модель Claude выявила 23 019 потенциальных несоответствий. Впрочем, по наблюдениям VulnCheck, открытый реестр инициативы замер на отметке 1611 записей: лишь 126 из них получили официальные CVE, а боевая эксплуатация подтвердилась лишь для одной.
По оценкам экспертов, столь стремительное увеличение базы багов обусловлено не расширением арсенала хакеров, а возросшей эффективностью самих разработчиков, которые активнее сканируют собственный код. В качестве примера приводятся обновления браузера Chrome, базирующиеся на внутренних инспекциях Google, а не на внешних баг-репортах. Подобная практика играет на руку безопасности: своевременно устраненные вендором недочёты просто не попадают в руки злоумышленников.
Тем не менее фактор ускорения кибератак по-прежнему актуален. Медианный интервал между публикацией уязвимости и её первой эксплуатацией сократился со 120 дней в 2025 году до 80 дней в первом полугодии 2026-го. Агентство по кибербезопасности США (CISA) настоятельно рекомендует бизнесу закрывать критические критичные бреши с подтвержденной опасностью всего за 3 дня.
Сам искусственный интеллект всё чаще оказывается в фокусе атак. Специалисты VulnCheck выявили 28 уязвимостей в ИИ-платформах, из которых 10 уже задействованы на практике. Так, в ходе инцидентов с платформой LangFlow злоумышленники через цепочку уязвимостей получали доступ к конфиденциальной информации, включая ключи авторизации к сервисам OpenAI и Claude, после чего развёртывали майнинговое ПО и пытались закрепиться в корпоративной сети.
В настоящий момент статистика свидетельствует об обратном: нейросети существенно ускорили диагностику программных изъянов, но не предоставили хакерам решающего перевеса. Ключевая польза подобных технологий на данном этапе заключается в том, что создатели ПО успевают нейтрализовать угрозы задолго до того, как ими смогут воспользоваться злоумышленники.
Источник: iXBT
Похожие статьи
 ИИ играет в «Данетки» и «Поле чудес»: Яндекс создал тест на логику для нейросетей
 Скрытая опасность: марсоход NASA Perseverance определил, какие риски Марс таит для астронавтов
 Huawei Enjoy 100 Pro Max станет смартфоном компании с рекордно ёмким аккумулятором
 Xiaomi 18 Pro и 18 Pro Max скоро выйдут на глобальный рынок: устройства уже засветились в итальянском магазине
 В работе Telegram произошёл сбой
 Xiaomi представила в Европе фитнес-браслет Smart Band 11, который работает без подзарядки до 21 дня
 Щёлк — и экран треснул: Apple признала дефект дисплеев iPhone Duo
 Минцифры предупредило москвичей о трёх днях нестабильной работы мобильного интернета