
Не специально, но в рамках мероприятия Pwn2Own по поиску уязвимостей в коммерческих продуктах, хакеры несколько раз взломали Samsung Galaxy S22.
Ежегодное мероприятие Pwn2Own, организованное Zero Day Initiative (ZDI), проходило в Торонто (Канада). По сути, это исследовательская конференция, в рамках которой хакеры могут продемонстрировать свои способности по взлому коммерческих продуктов. Впоследствии все данные передаются производителям для того, чтобы те «латали дыры».
В рамках Pwn2Own хакеры обнаружили различные уязвимости в сетевых накопителях (NAS) HP, NETGEAR, Synology, Sonos, TP-Link, Canon, Lexmark и Western Digital, но быстрее всего им удалось взломать Samsung Galaxy S22.
Команды хакеров STAR Labs и Chim уже в первый день Pwn2Own нашли две дыры в безопасности Galaxy S22, которые позволили получить полный доступ к телефону. Во второй день мероприятия хакеры из группы Pentest Limited еще раз взломали телефон, а на третий день Galaxy S22 взломали в четвертый раз, причем рекордно быстро – всего за 55 секунд.
Важно отметить, что на всех устройствах, предоставленных для взлома в рамках Pwn2Own, устанавливаются все самые последние обновления – это одно из требований конкурса.
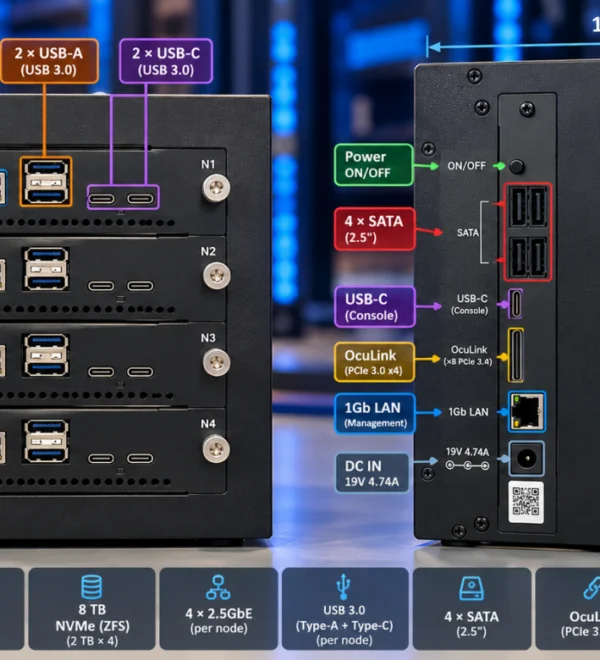 Портативный Kubernetes: строим частное ARM64-облако своими руками
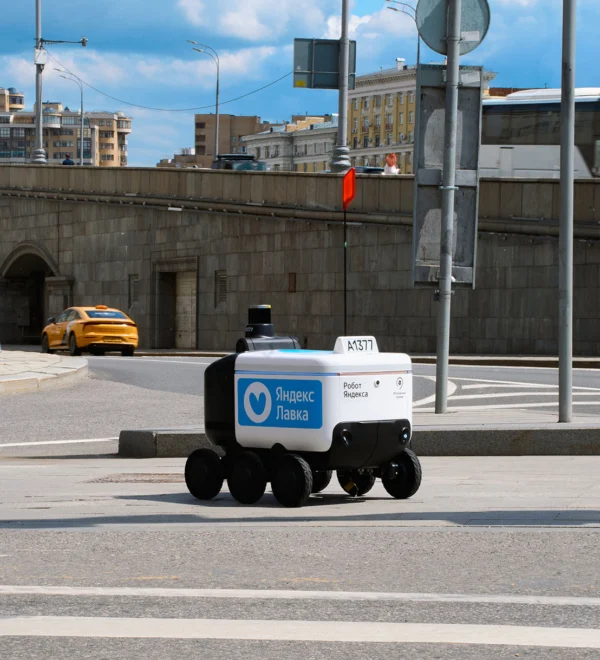 130 отделений «Лавки» подключили к доставке роботами Яндекса
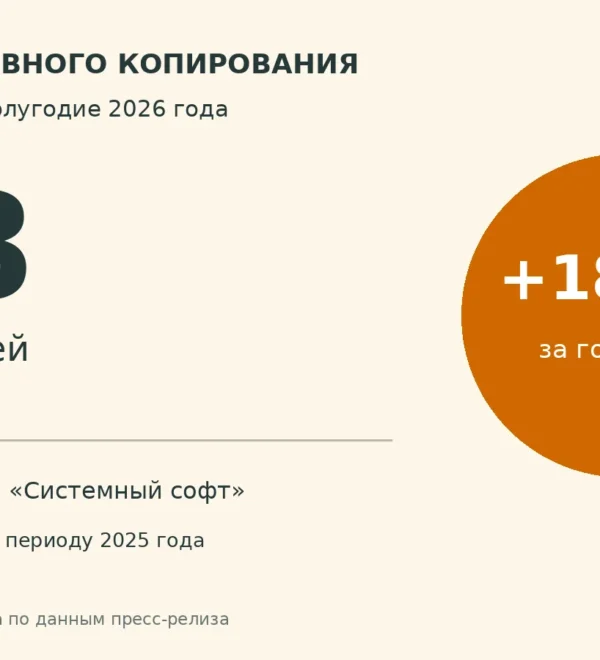 Рынок резервного копирования в России достиг 5,8 млрд рублей за полугодие
 Как я добавил прямой выбор входов в QUAD 3: реверс ARM-прошивки, бинарный патч и 64 байта здравого смысла
 HR-платформа «ИТ и СБ решений» получила чаты, встречи и обучение МТС Линк
 Тест китайского ИИ-ускорителя PPU Zhenwu 810E от Alibaba в работе с LLM
 Смартфоны Huawei подорожают из-за роста себестоимости более чем на $200
 В России ужесточат контроль за интернет-трафиком