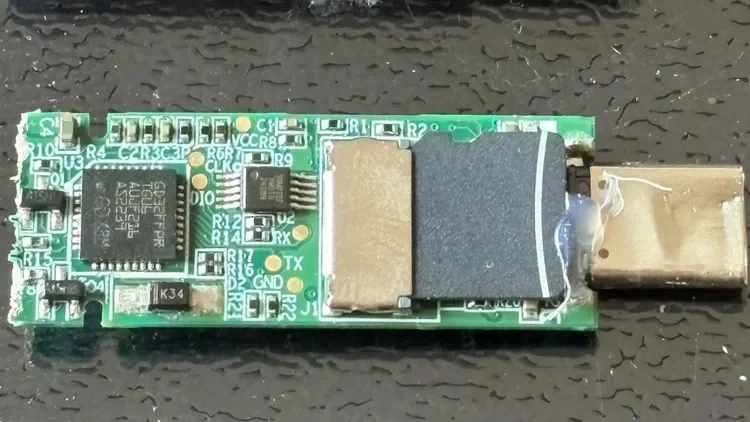
Флешка Lenovo с «защитой данных» оказалась обычной SD-картой без шифрования
Источник изображения: GitHub // Xusheng Li/Vector 35
Специалист по информационной безопасности Сюйшэн Ли выявил критические уязвимости в системах защиты популярных USB-накопителей. Так, флагманская флешка Lenovo ThinkPlus FU100, заявленная как защищенное устройство с аппаратным шифрованием AES-256 и биометрическим сканером, на практике оказалась банальным картридером с обычной SD-картой на борту. Датчик отпечатков пальцев служит лишь формальным ключом доступа для сопряжения с ПК, тогда как сами файлы хранятся в открытом виде. Эксперт охарактеризовал этот гаджет как «обыкновенную SD-карту в эффектной оболочке», подчеркнув, что злоумышленник при физическом контакте с носителем сможет беспрепятственно извлечь все конфиденциальные данные.
Скомпрометированными оказались и другие продукты китайского IT-гиганта. Портативный твердотельный накопитель TSD303 действительно шифровал информацию, но в процессе аутентификации передавал заветную комбинацию символов на хост-компьютер в незащищенном виде по шине USB, что позволяло легко ее перехватить. Первые патчи устранили эту брешь, однако задействовали статический ключ, который легко извлекался из софта. Лишь последующие модификации прошивки заставили накопитель верифицировать пароль автономно, исключив его трансляцию на ПК.
В поле зрения исследователя попали и сопутствующие товары сторонних брендов, построенные на аналогичных программно-аппаратных платформах. Всего проверку прошли девять образцов: в подавляющем большинстве случаев квалифицированный взломщик способен без труда завладеть паролем, а пара устройств и вовсе обходилась без какого-либо шифрования, сохраняя файлы на стандартных карточках microSD.
Для реверс-инжиниринга Ли задействовал нейросеть Codex от OpenAI в тандеме с фирменными утилитами. К примеру, защита накопителя Netac палó всего за семь минут: искусственный интеллект выявил хардкод-ключ внутри ПО, а заодно обнаружил пользовательский пароль, который система непрерывно фиксировала в отладочных логах.
Аналогичные изъяны вскрылись и при аудите софта для защиты от несанкционированного копирования. Утилита KakaSoft USB Copy Protection опиралась на внутренний пароль, генерируемый алгоритмом самой программы. Нейросеть реконструировала этот алгоритм и успешно расшифровала тестовый документ в обход личных данных владельца примерно за 26 минут. Барьеры Nexcopy Copy Secure удалось нейтрализовать за десять минут, поскольку криптографический ключ извлекался из цифрового сертификата, интегрированного в штатный файловый менеджер.
В программной среде SecZure YutianDun эксперт наткнулся на пару скрытых административных учетных записей со стандартными паролями. Выявить их помогла покадровая отладка выполнения кода, позволившая проследить логику работы приложения и обнаружить лазейки в защите. При этом специалист акцентировал внимание на том, что подобные изъяны не обязательно свидетельствуют о злом умысле вендоров. Он сознательно воздержался от рассылки уведомлений разработчикам KakaSoft, Nexcopy и SecZure, аргументируя это тем, что скомпрометированный физический носитель технически невозможно отозвать или исправить дистанционно.
В качестве эталона безопасной реализации исследователь выделил проект с открытым исходным кодом Phantomdrive. Данное решение также базируется на карте microSD, однако применяет уникальные ключи шифрования, которые генерируются непосредственно на базе пользовательского пароля, делая банальный физический демонт накопителя бесполезным для кражи данных.
Источник: iXBT
Похожие статьи
 Aohi выпустила зарядное устройство на 170 Вт с поддержкой разгона до 200 Вт
 Новый электролит для натриевых батарей сохраняет 90% емкости после 1000 циклов
 Робот-мотылёк отрастил ультрафиолетовый датчик и научился видеть свет
 В США планируют возвести дата-центр за $10 млрд и мощностью 700 МВт
 В РФ зафиксировали свыше 100 тысяч действующих спутниковых модемов
 Создан морозостойкий электролит для суперконденсаторов, выдерживающий удары молотком и 5000 циклов работы
 Отказываемся от Opus и Codex: тест MacBook, игрового ноутбука и DGX Spark на задачках с ловушками
 Приставы в России получили право конфисковывать криптовалюту