
Команда Facebook, которой сейчас принадлежит популярный WhatsApp, опубликовала заявление, в котором говорится об устранении найденной не так давно уязвимости в WhatsApp.
Критическую уязвимость CVE-2019-11931 в приложениях WhatsApp для Android и iOS позволяла злоумышленникам использовать для атаки файлы MP4. Как сообщает Facebook, она присутствует в приложении для Android до версии 2.19.274 и для iOS до версии 2.19.100.
Уязвимость нашли в Enterprise Client до версии 2.25.3, Windows Phone до версии и включая 2.18.368, WhatsApp Business для Android до 2.19.104 и Business для iOS до to 2.19.100.
Хотя разработчики не обнаружили, что уязвимость была использована злоумышленниками, пользователям всё равно стоит установить свежую версию WhatsApp.
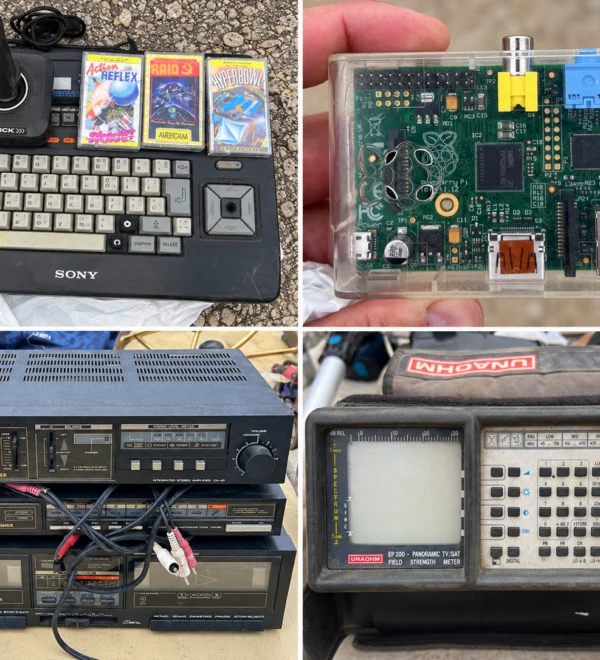 Барахолка под Валенсией: консоль Sony MSX, Raspberry Pi и другие сокровища октября
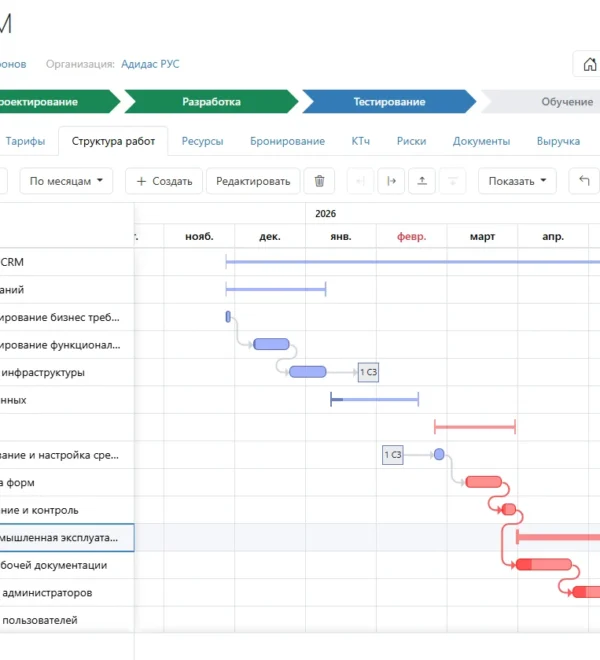 Timetta 2026.1 прошла проверку совместимости с Astra Linux 1.7 и 1.8
 Ростех улучшил очки Blue Sky Pro для нормализации сна
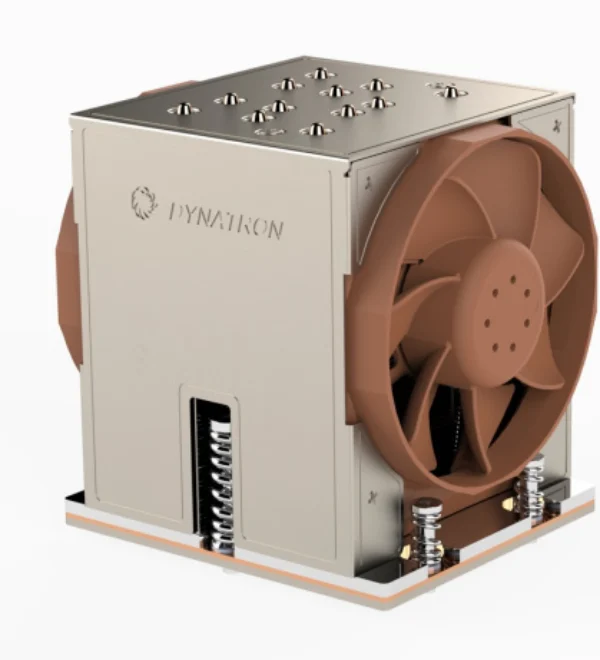 Производитель систем охлаждения раскрыл характеристики AMD Epyc Verano: новый сокет, до 72 ядер Zen 6 и частота до 5 ГГц
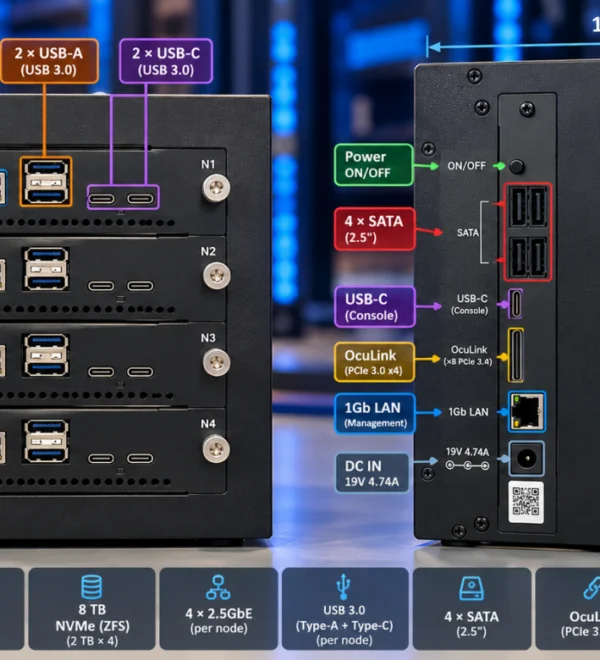 Портативный Kubernetes: строим частное ARM64-облако своими руками
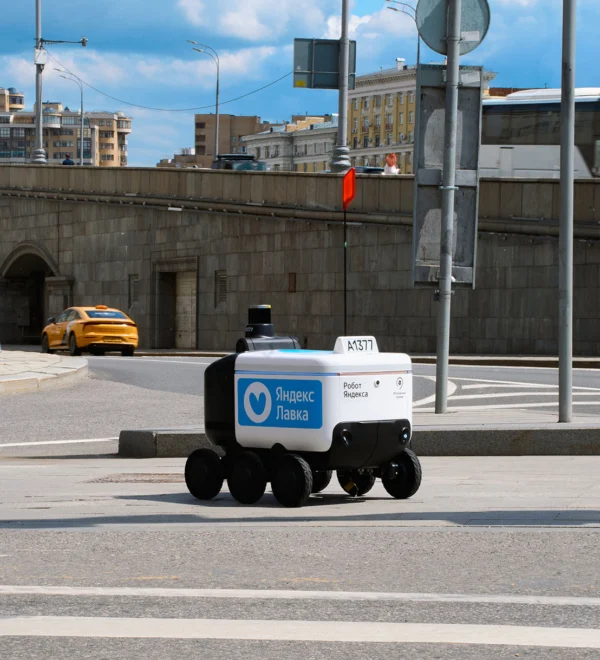 130 отделений «Лавки» подключили к доставке роботами Яндекса
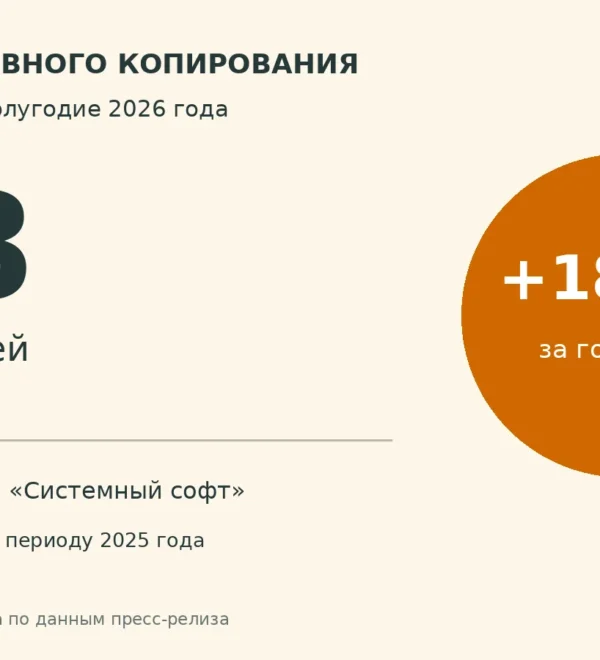 Рынок резервного копирования в России достиг 5,8 млрд рублей за полугодие
 Как я добавил прямой выбор входов в QUAD 3: реверс ARM-прошивки, бинарный патч и 64 байта здравого смысла