
Компания Postuf, специализирующаяся на кибербезопасности, обнаружила опасную уязвимость в мобильном приложении «Госуслуги Москвы» для Android.
Уязвимость позволяла с помощью номера телефона получить доступ к личному кабинету любого пользователя. Отмечается, что на момент публикации эту «дыру» уже закрыли в приложении.
С помощью этой уязвимости злоумышленники могли получить всю информацию, указанную пользователем на сайте московских сервисов. В том числе, фамилию, имя и отчество, адрес электронной почты, год рождения, номер полиса ОМС и СНИЛС, список движимого и недвижимого имущества, сведения о наличии загранпаспорта, о детях, учащихся в школах, и так далее.
При этом, имея на руках номер полиса ОМС и год рождения, через систему ЕМИАС можно получить доступ к медицинской информации. Например, каких врачей посещает человек, выписанные ему рецепты и историю прикрепления к поликлиникам.
Доступ к личному кабинету позволял также изменить данные пользователя. В качестве демонстрации представитель Postuf внёс в профиль корреспондента РБК информацию о несуществующем автомобиле и она почти сразу появилась на странице пользователя.
 Российский аналог Starlink — спутниковую группировку «Рассвет» — защитили от внешнего воздействия
 Представлена Colorful iGame Sigil S103: зарядка мощностью 100 Вт обеспечивает iPhone 18 Pro до 54 Вт на пике
 В 2026 году Telegram заблокировал около 30 млн каналов и групп
 Optoma представила компактный 4K-проектор за 600 долларов с изображением диагональю до 150 дюймов
 От Пеннивайза до Белого Кролика: циферблаты Чайкина появились на Huawei Watch 6
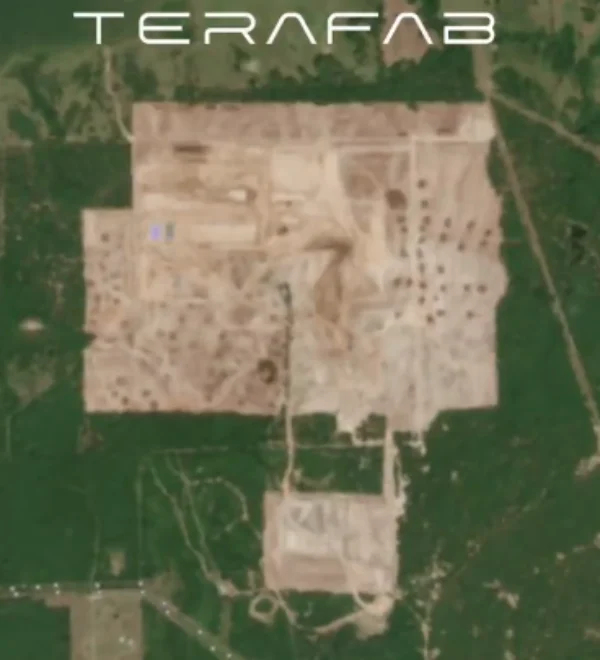 Строительство гигантской фабрики Terafab Илона Маска запечатлели из космоса
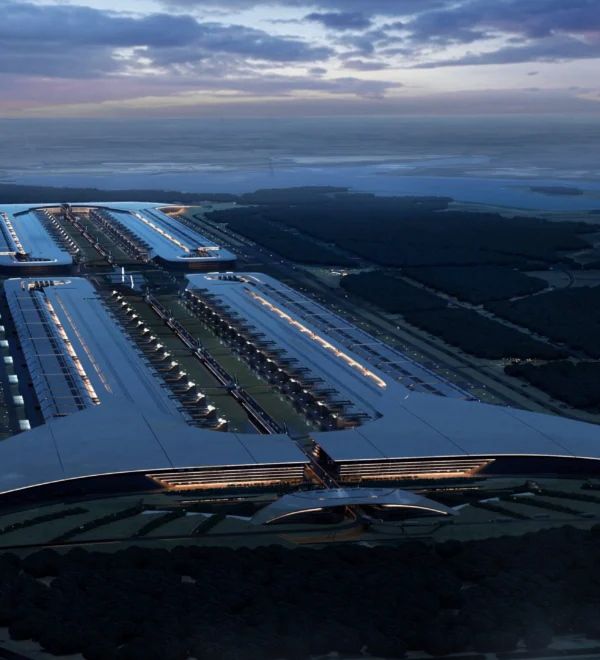 Суперфабрика Terafab Маска с мощностью 1 ТВт планирует выпускать миллион кремниевых пластин в месяц — столько же чипов памяти, сколько производит Samsung
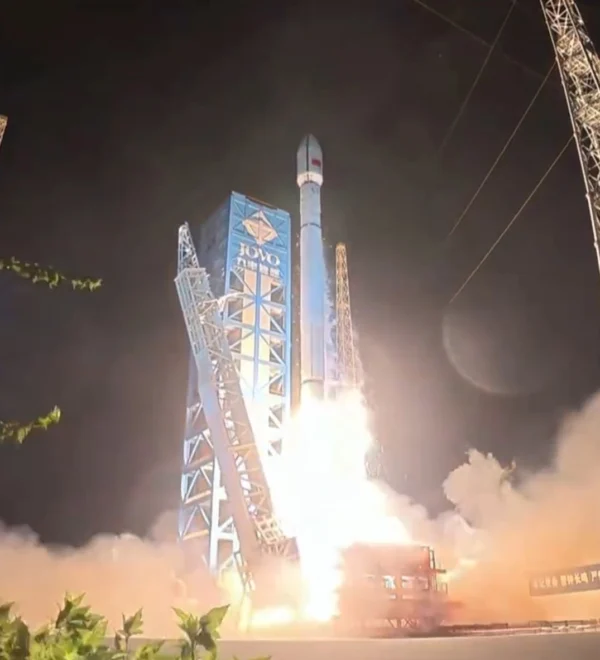 Китай создает собственный Starlink: «Чанчжэн-12» вывела на орбиту 29 спутников группировки SatNet