Citrix закрыла новую уязвимость NetScaler: какие сборки содержат исправление
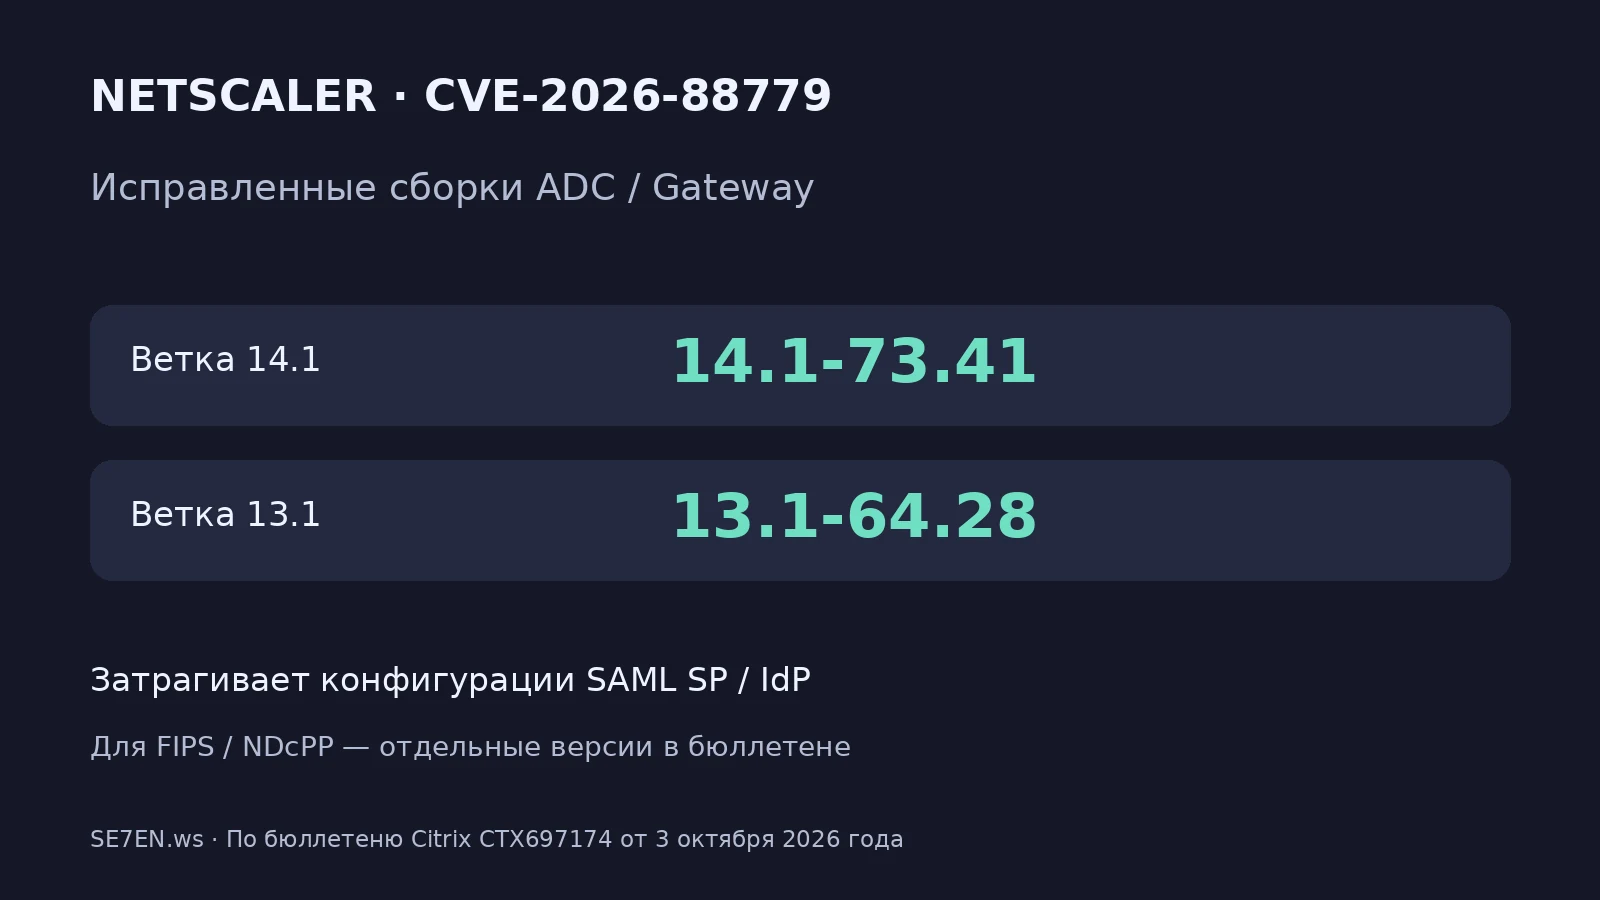
Citrix выпустила исправление CVE-2026-88779 для NetScaler ADC и NetScaler Gateway. Ошибка переполнения памяти может вызвать отказ в обслуживании устройств, настроенных как поставщик услуг SAML SP или поставщик идентификации SAML IdP. Оценка риска по CVSS 4.0 составляет 8,7 балла.
В бюллетене Citrix указаны следующие исправленные сборки и более новые версии соответствующих веток:
- NetScaler ADC и Gateway 14.1 — 14.1-73.41.
- NetScaler ADC и Gateway 13.1 — 13.1-64.28.
- NetScaler ADC 14.1-FIPS — 14.1-73.41 FIPS.
- NetScaler ADC 13.1-FIPS и 13.1-NDcPP — 13.1-37.282.
Канадский центр кибербезопасности 5 октября сообщил, что уязвимость уже используется в атаках, и рекомендовал администраторам установить обновления.
Повторные срочные обновления требуют проверки совместимости
Директор по развитию бизнеса Termidesk Сергей Халяпин отмечает, что серия экстренных патчей увеличивает нагрузку на ИТ-службы. Для шлюзов удалённого доступа обновление включает проверку совместимости, выбор окна обслуживания и подготовку отката. Простой перезапуск такого устройства затрагивает пользователей, чьи рабочие сеансы проходят через него.
Похожие статьи
 [Перевод] USB-C хаб за 40 евро превратился в док-станцию для Switch 2 благодаря 540 байтам прошивки питания и 108 байтам для HDR
 Vivo X300 Ultra получил OriginOS 7: камеру улучшили, а автономность увеличили
 Данные 46 тысяч сотрудников TSMC продают за 3 биткоина
 Атака за пределами GitHub: хакеры нацелились на 8000 репозиториев в поисках ключей OpenAI, Anthropic и облачных сервисов
 Сбой Claude связали с аварией Microsoft 365: Anthropic восстановила работу сервиса ИИ
 Масштабный сбой Microsoft лишил миллионы пользователей доступа к Outlook и парализовал железнодорожное сообщение в ряде стран
 Qwen и локальные нейросети на Mac mini: зачем это нужно?