
Благодаря использованию мода или сохраненной игры в Cyberpunk 2077, хакеры могут запустить вредоносные коды, чтобы получить контроль над компьютерами пользователей.
Интересно, что компании CD Project RED было известно об этой серьёзной уязвимости системы безопасности почти за неделю до выхода обновления 1.11, но разработчики не исправили эту проблему.
Изначально считалось, что эта уязвимость затрагивает только платформу ПК, однако позже выяснилось, что PS4 также подвержена этой уязвимости. Многие пользователи скачивают сохранения или используют моды для игры. Рядовому пользователю очень сложно узнать, есть ли в сохраненной игре или моде вредоносный код.
Пользователь Reddit приводит ссылку на неофициальный патч, который должен устранить уязвимость, связанную с модификациями и файлами сохранений.
Если вы не хотите использовать неофициальный патч, дождитесь, пока CD Project RED официально устранит эту уязвимость в следующем обновлении, и не используйте модификации или сохранения из других источников. Если же вы используете неофициальный патч, то в худшем случае игра просто вылетит, если вы используете мод или сохраненную игру с вредоносным кодом.
Ранее CD Project RED заявила о намерениях регулярно поддерживать игру обновлениями, которые должны устранить многочисленные ошибки.
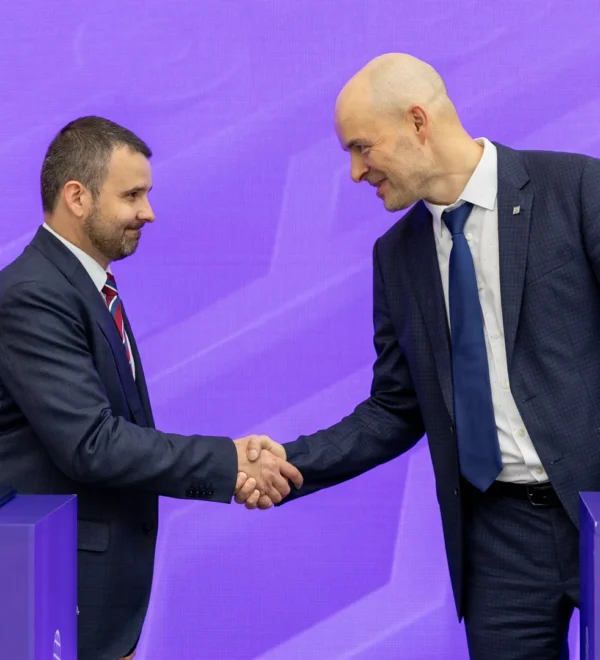 «Астра» и «Элрон» интегрируют Astra Linux Embedded в микрокомпьютеры ELTAY
 МТС Линк добавил Почту и Календарь в единое приложение
 Алексей Телков: разработка корпоративного ПО с ИИ может обойтись дороже готовой системы
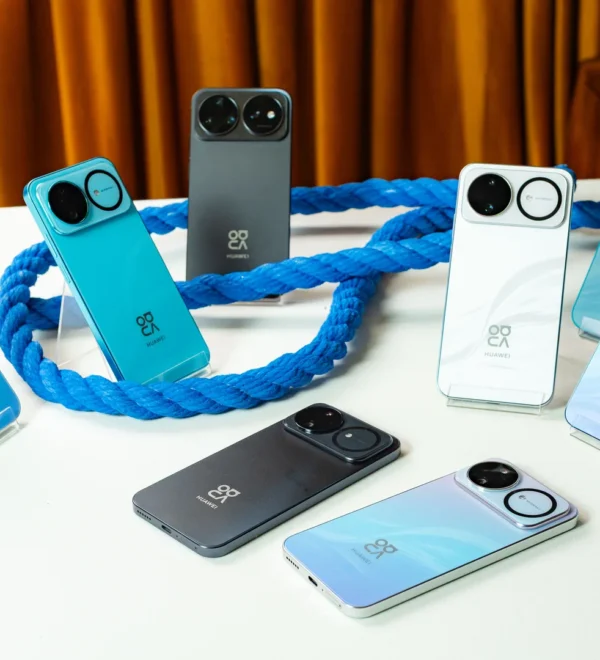 HUAWEI nova 16s и FreeBuds Neo поступили в продажу в «М.Видео»
 Система почтового архива ESS прошла проверку совместимости с Astra Linux и RuPost
 МТС Линк добавил перенос поручений из резюме встреч в таск-трекер
 «НЭК ТЕХ» и «Астра» разработают устройства для энергетики на Astra Linux Embedded
 Samsung обошёл Apple по выручке на российском рынке смартфонов за 37 недель 2026 года