ChatGPT ни при чем: Россию атаковали боты в рамках DDoS-кампании
Источник изображения: ИИ Grok Imagine
В России выявили первые DDoS-атаки с применением ботов, которые маскируются под легитимных ИИ-агентов. По данным StormWall, такие инциденты произошли в сентябре и октябре 2026 года. Ранее подобные схемы фиксировали за рубежом.
В сентябре злоумышленники преимущественно атаковали СМИ, интернет-магазины, банки, телекоммуникационные компании и крупные онлайн-сервисы. Чаще всего они выбирали сайты, разрешившие поисковым ботам нейросетей индексировать контент. На долю медиа пришлось 32% таких инцидентов, интернет-магазинов — 26%, банков — 17%, телекоммуникационной отрасли — 14%.
Поддельные боты указывают в HTTP-заголовке User-Agent названия известных ИИ-агентов, в том числе GPTBot и ChatGPT-User. Они могут использовать актуальные версии идентификаторов, поэтому распознать подмену только по этому параметру непросто. Дополнительную информацию дает характер запросов: в отличие от настоящих ИИ-агентов, имитирующие их боты могут обращаться к API и другим нетипичным для них разделам сайтов.
По прогнозу StormWall, к концу 2026 года доля ботов, выдающих себя за ИИ-агентов, может достичь 5–10% всего бот-трафика в России. Для защиты от подобных атак специалисты рекомендуют использовать поведенческий анализ, машинное обучение и более строгие правила доступа.
Источник: iXBT
Похожие статьи
 «Астра» и НИИ «Восход» подготовят платформу для документов ДСП
 Российский софт обеспечат цифровыми паспортами: Минцифры введет сертификацию кода
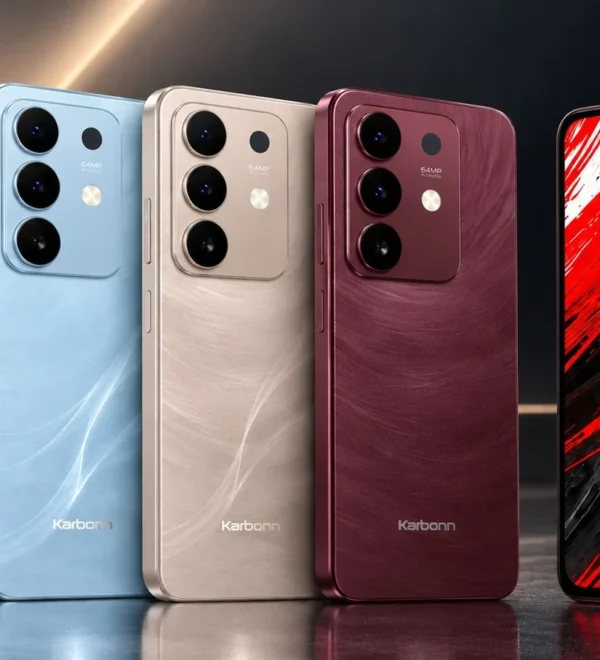 Возвращение Karbonn: бренд анонсировал смартфоны Rebel и Rebel Pro
 AnTuTu назвала Honor 600 Pro мощнейшим субфлагманом, а Honor Win Turbo — вторым
 Глава SpaceX прогнозирует опережающий рост мощности орбитальных дата-центров над наземными уже через два года
 В Словении после взлома потребовали сбросить пароли государственных аккаунтов
 Флагманский камерофон Vivo X500 Ultra оснастят камерой на 200 Мп с мощным зумом и двумя модулями по 50 Мп
 Astra Linux Embedded планируют интегрировать в контроллер «Ларус» и шлюз «Стрикс»