
«Лаборатория Касперского» расследует новую волну сложных кибератак, нацеленных на компании и различные учреждения в 40 странах по всему миру.
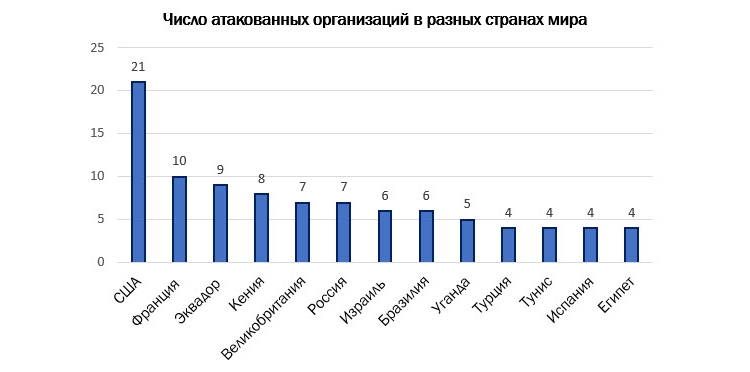
Речь идёт о продуманных целевых нападениях, которым уже подверглись по меньшей мере 140 организаций. Это банки, телекоммуникационные компании и правительственные учреждения, расположенные в самых разных уголках Земного шара, в том числе в России.
Для проникновения в корпоративные сети злоумышленники используют исключительно легитимное ПО, а любые вредоносные файлы хранятся в памяти системы, не оставляя никаких следов на жёстких дисках. Чаще всего атакующие применяют специализированное ПО для тестирования на проникновение, инструменты администрирования и утилиты для автоматизации задач в Windows, например, PowerShell.
«Упаковка» вредоносного кода в легитимные утилиты позволяет атакующим избегать детектирования методом «белых списков» (когда в системе можно запускать только официальные программы проверенных производителей), а присутствие лишь в памяти системы оставляет исследователей без каких-либо доказательств и артефактов, на основе которых можно провести расследование.
Эксперты «Лаборатории Касперского» выяснили, что киберпреступники по используемой тактике напоминают нашумевшие кибергруппировки Carbanak и GCMAN. В настоящее время злоумышленники продолжают свою вредоносную деятельность.
 Как перевезти личные вещи на небольшое расстояние: транспорт, упаковка и организация переезда
 Продажи товаров для настольного тенниса в М.Видео выросли почти в пять раз
 Число продавцов на маркетплейсе М.Видео превысило 12 тысяч
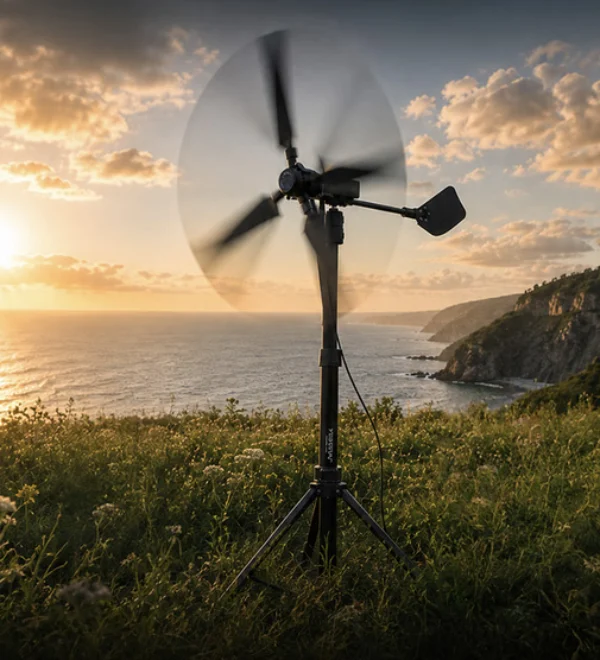 Доступный ветрогенератор для каждого: представлена модель Ventyra R1 мощностью 50 Вт за $180
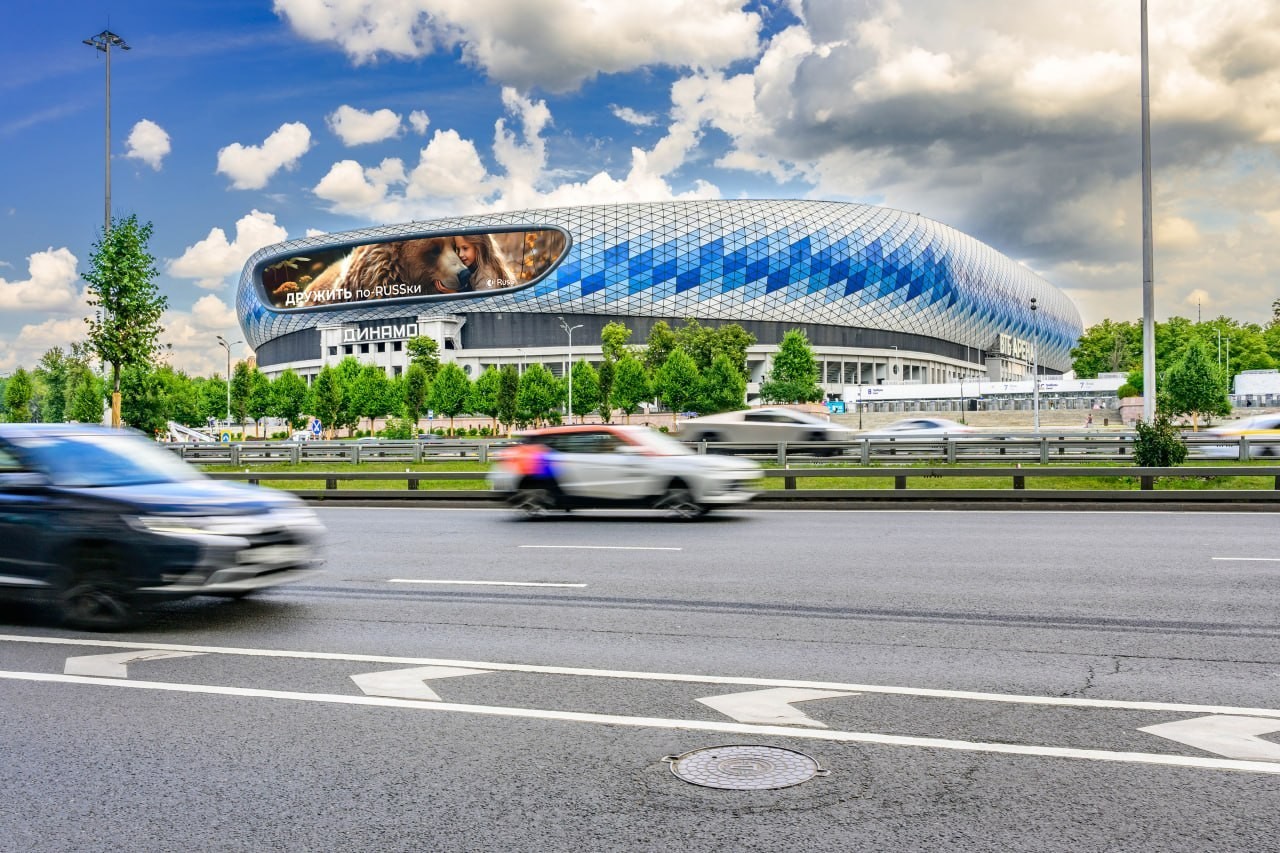 Russ запустил цифровой суперформат на фасаде ВТБ Арены
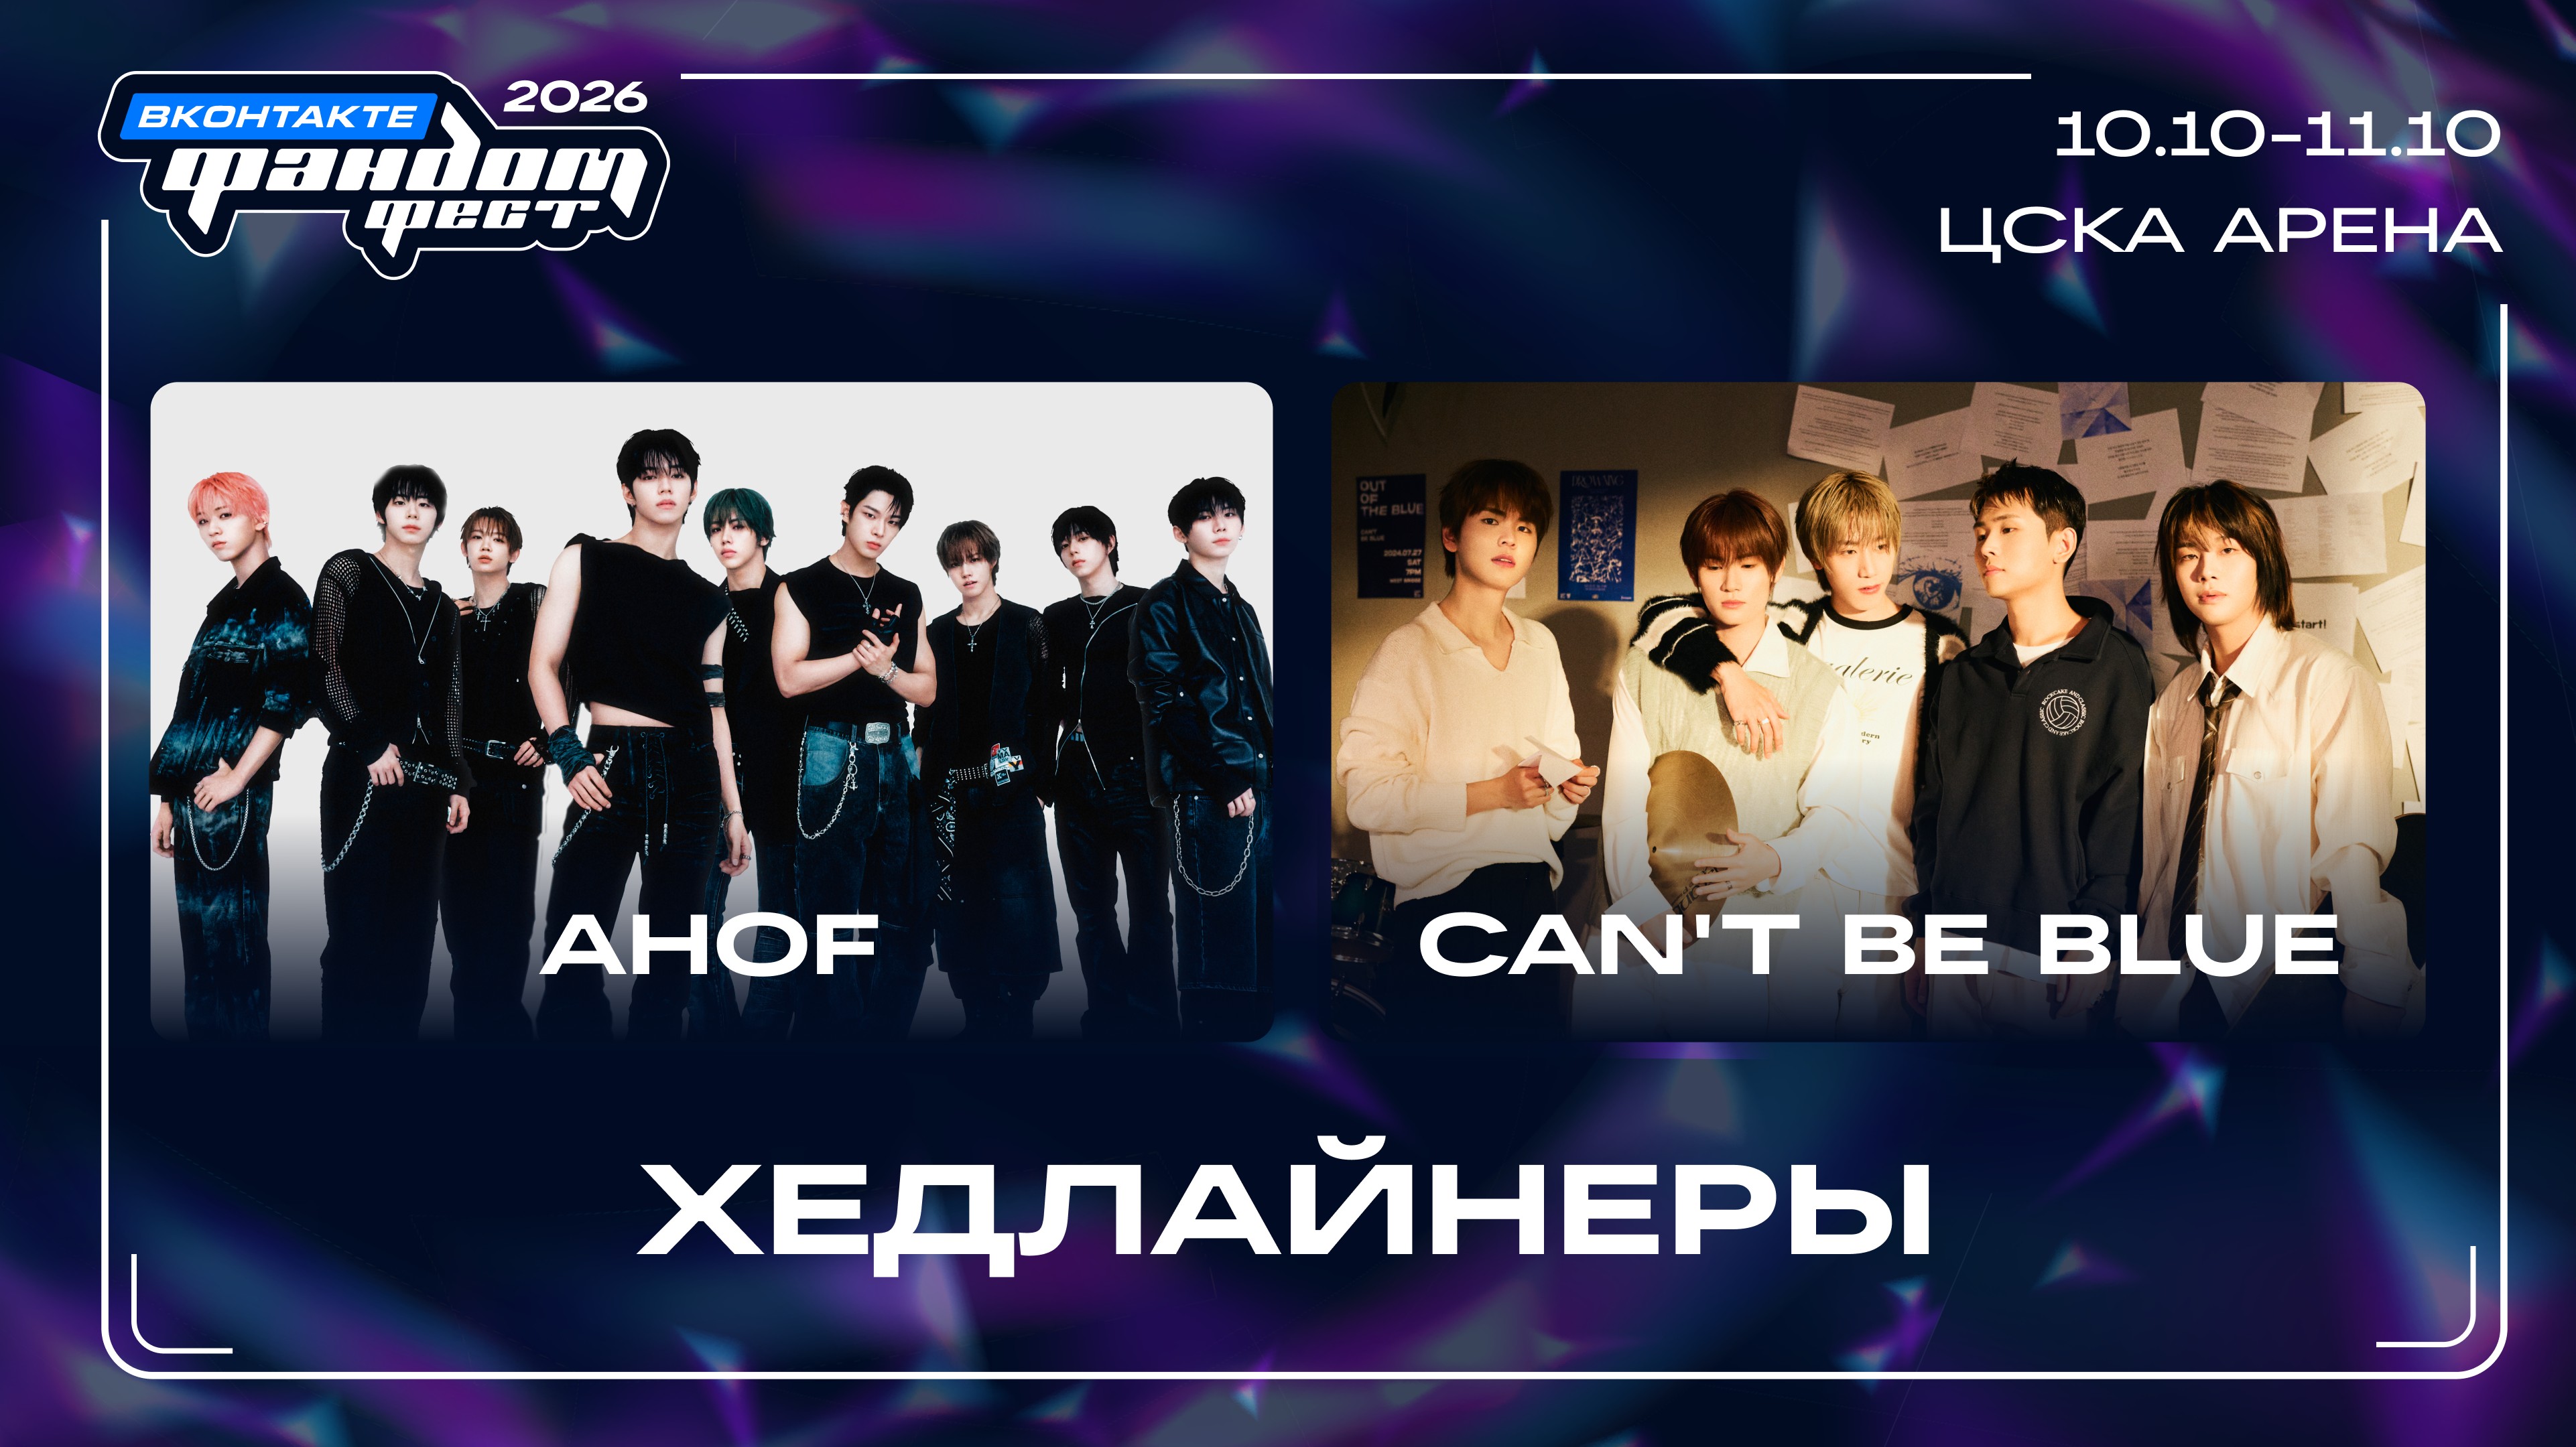 Фандом Фест ВКонтакте назвал хедлайнеров 2026 года
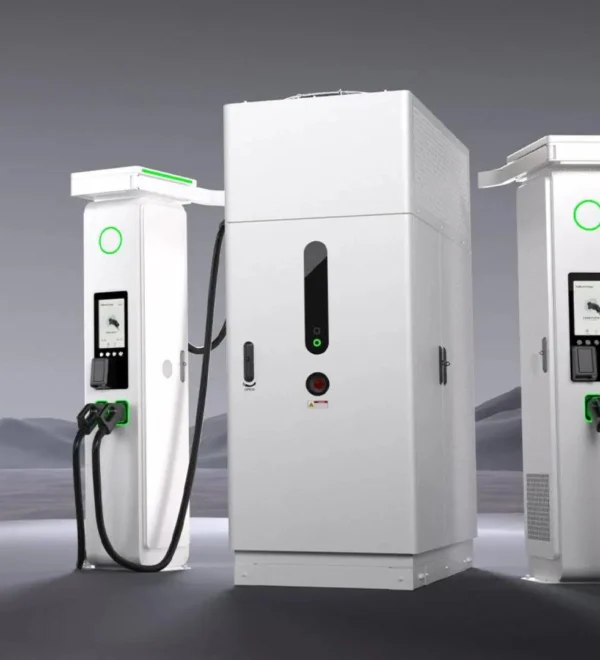 Huawei привезла в Европу сверхбыструю зарядку на 720 кВт: 200 км запаса хода за 5 минут
 Где списать долги: рейтинг компаний