
Вчера в базе данных ITL NVD (Information Technology Laboratory National Vulnerability Database) была обновлена появившаяся на днях информация о новой уязвимости, относящейся к той же категории, что и печально известные уязвимости Spectre и Meltdown. Уязвимость к атакам в побочном канале, получившая обозначение CVE-2020-13844, присуща процессорам на архитектуре Arm Armv8-A. Она позволяет злоумышленнику получить несанкционированный доступ к данным. Уточним, что для этого необходим локальный доступ к системе.
Как и другие уязвимости в побочном канале, CVE-2020-13844 зависит от особенностей архитектуры, используемых для предсказания ветвлений с целью ускорения исполнения программ. Исследователи обнаружили, что при определенном изменении в потоке команд процессор не выполняет переход, а начинает обрабатывать инструкции, расположенные в памяти линейно. Эта ошибка получила название Straight-Line Speculation (SLS) и она есть в огромном количестве процессоров. Собственно, обнаружена уязвимость была еще в прошлом году и с тех пор у Arm было время на разработку заплат, которые компания уже рассылает разработчикам встроенного ПО и операционных систем. По словам Arm, пока неизвестны случаи, когда злоумышленники воспользовались бы уязвимостью CVE-2020-13844, но даже низкая вероятность атак не позволяет исключить их возможность.
 «Астра» и «Элрон» интегрируют Astra Linux Embedded в микрокомпьютеры ELTAY
 МТС Линк добавил Почту и Календарь в единое приложение
 Алексей Телков: разработка корпоративного ПО с ИИ может обойтись дороже готовой системы
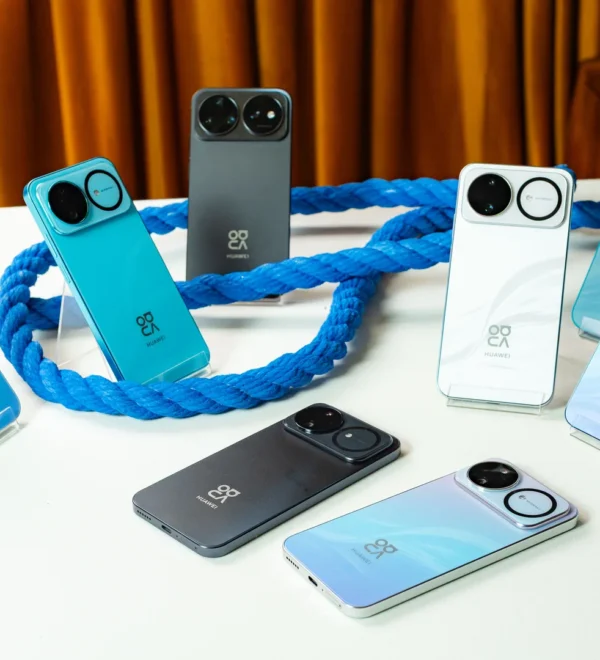 HUAWEI nova 16s и FreeBuds Neo поступили в продажу в «М.Видео»
 Система почтового архива ESS прошла проверку совместимости с Astra Linux и RuPost
 МТС Линк добавил перенос поручений из резюме встреч в таск-трекер
 «НЭК ТЕХ» и «Астра» разработают устройства для энергетики на Astra Linux Embedded
 Samsung обошёл Apple по выручке на российском рынке смартфонов за 37 недель 2026 года