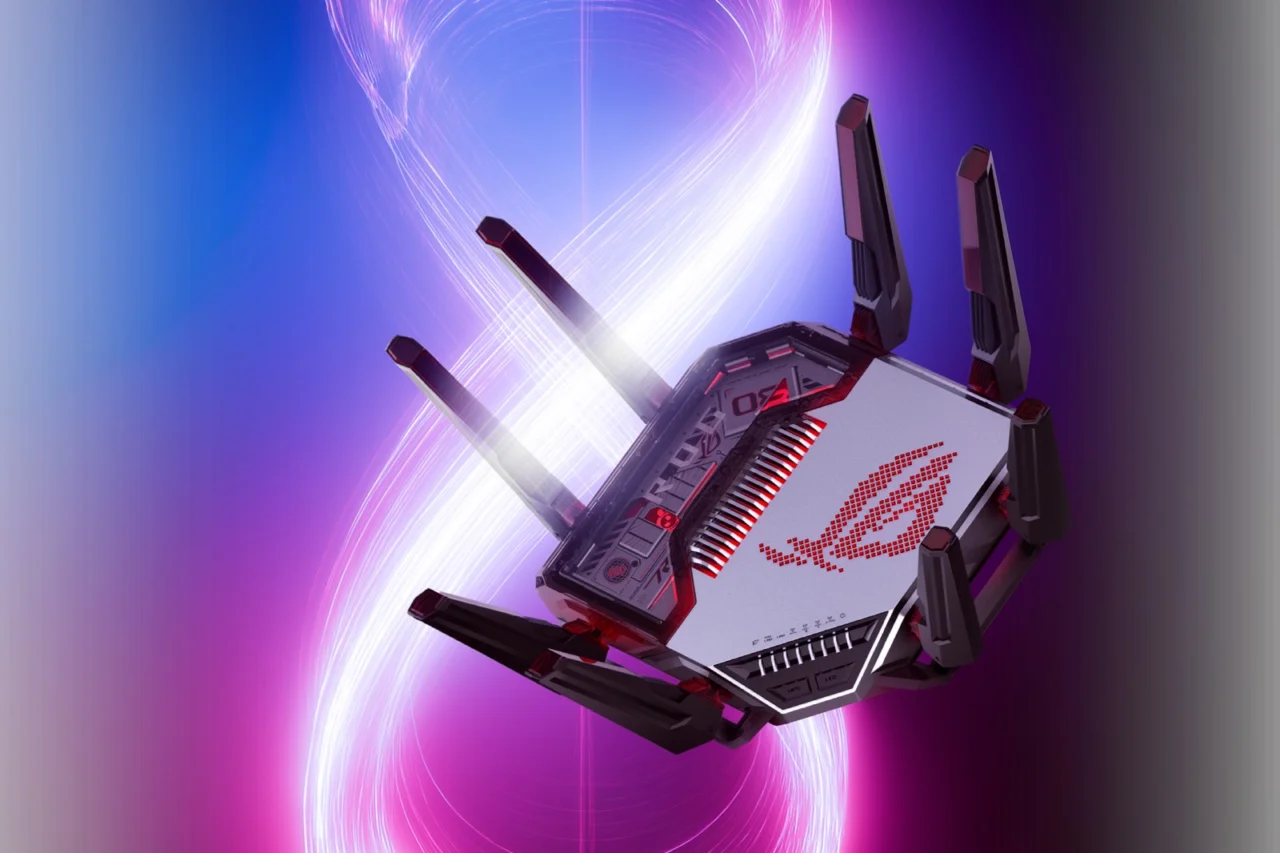
Уязвимости в роутерах Asus позволяли получить права администратора без пароля — производитель срочно выпустил обновление прошивки
Источник изображения: Asus через Notebookcheck
Компания Asus выпустила экстренное обновление прошивки для маршрутизаторов. Оно закрывает три уязвимости, из-за которых при определённых обстоятельствах злоумышленник может получить права администратора без ввода пароля. Две из этих брешей оценены в 8,7 балла из 10 по шкале CVSS 4.0. Производитель просит владельцев устройств установить апдейты как можно скорее.
Первая из них, CVE-2026-75775, касается ряда моделей роутеров Asus с прошивками серии 3.0.0.6_102. Уязвимость даёт возможность атакующему, который находится в смежной сети, при некоторых условиях получить доступ администратора в обход аутентификации. Степень опасности оценивается в 7,7 балла из 10.
Две другие бреши, CVE-2026-75779 и CVE-2026-93489, получили 8,6 и 8,7 балла соответственно. Чтобы воспользоваться первой, злоумышленнику нужно действие со стороны пользователя. Вторая позволяет атаковать из смежной сети без аутентификации и без какого-либо участия пользователя. Полный перечень уязвимых моделей и детальное техническое описание этих двух проблем Asus пока не обнародовала.
Главная мера защиты — установка актуальной версии прошивки.
Если обновиться прямо сейчас невозможно, Asus советует задать уникальные надёжные пароли не короче 10 символов для входа в панель управления и для Wi-Fi-сети, отключить удалённый доступ к роутеру через WAN и разрешить подключение только проверенным устройствам. После обновления стоит перепроверить настройки, удалить из списка подключений незнакомые устройства, завершить подозрительные сеансы в связанных приложениях и перезагрузить маршрутизатор.
Источник: iXBT
Похожие статьи
 Компактный 6,4-дюймовый экран, аккумулятор на 7200 мАч и камера на 200 Мп: Xiaomi 18 доступен для заказа в Китае
 Samsung продаёт более 50 тысяч Galaxy Z Fold8 в день: смартфон стал лидером сегмента в третьем квартале 2026 года
 Honor 700 Pro с батареей на 9000 мАч, камерой 200 Мп и Snapdragon 8 Gen 5 появился в Geekbench за день до презентации
 МКС можно эксплуатировать и после 2030 года: технических препятствий нет
 Выпущено обновление утилиты мониторинга HWiNFO 8.60
 Конец легенды: как стареют и уходят на покой лучшие гаджеты
 Один из самых популярных смартфонов в мире получил Android 17: Samsung выпустила One UI 9.0 для Galaxy A15 4G за пределами Южной Кореи
 В здании бывшего вычислительного центра Госплана СССР создадут ЦОД за 150 млн рублей