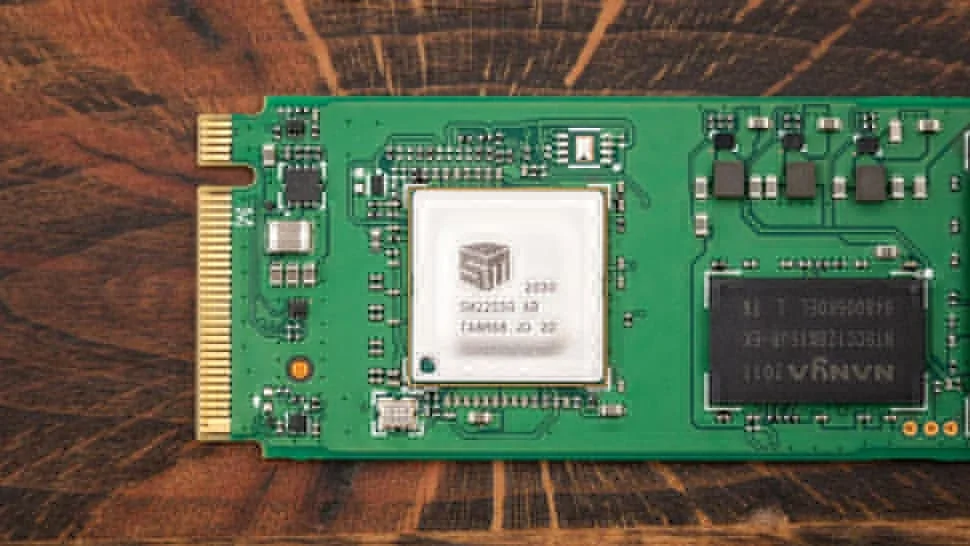
Ученые научились отслеживать запущенные программы по активности SSD без прав доступа
Изображение: Toms Hardware
Группа ученых из Грацского технического университета представила изощренный способ цифровой слежки, получивший название FROST. Эта уязвимость позволяет злоумышленникам отслеживать открытые в системе вкладки браузера и запущенные программы без установки вредоносного ПО, расширений или получения прав доступа. Достаточно лишь однократного посещения скомпрометированной веб-страницы.
Техника базируется на использовании штатного JavaScript-интерфейса OPFS (Origin Private File System), доступного во всех современных обозревателях. Механизм атаки заключается в создании массивного файла на SSD-накопителе жертвы, после чего скрипт начинает фиксировать малейшие задержки при операциях ввода-вывода. Специфические паттерны этих задержек позволяют с высокой точностью вычислить активность других процессов или ресурсов, нагружающих диск.
Обработкой полученных данных занимается нейросеть, которая сопоставляет «цифровой отпечаток» дисковой нагрузки с конкретным программным обеспечением или веб-ресурсами. В экспериментах на базе Mac Mini с процессором M2 эффективность идентификации открытых сайтов составила 89%, а запущенных приложений — впечатляющие 96%.
Ключевая опасность FROST заключается в кроссбраузерности: вредоносный код, запущенный в одной программе (например, Chrome), способен успешно мониторить активность пользователя в совершенно другом обозревателе, таком как Safari.
Для жертвы атака остается незаметной с точки зрения разрешений, однако она не лишена побочных эффектов. В процессе работы FROST резервирует значительный объем дискового пространства, что может привести к внезапной нехватке памяти (браузеры позволяют выделять через OPFS до 60% емкости накопителя). Кроме того, условием для реализации угрозы является расположение файлов OPFS на том же физическом диске, где ведется мониторинг, что ограничивает применение метода на сложных многодисковых конфигурациях.
Эксперты рекомендуют бороться с подобными угрозами путем принудительного ограничения лимитов OPFS, чтобы данные оставались в пределах оперативной памяти, либо через внедрение обязательного механизма авторизации для создания подобных хранилищ.
Несмотря на уведомление представителей Google, Apple и Mozilla, оперативных мер принято не было. В Google не усмотрели в этом критической уязвимости, в Apple сочли проблему находящейся вне их зоны ответственности, а в Mozilla ограничились ознакомительным анализом доклада без каких-либо практических правок.
Напомним, что ранее специалисты уже демонстрировали технологии, позволяющие отслеживать перемещение людей внутри помещений через Wi-Fi-сигналы с точностью 99,5%, также не прибегая к прямому взлому устройств.
Источник: iXBT
Похожие статьи
 TP-Link запустит в США сборку роутеров с поддержкой Wi-Fi 8
 Ноутбуки на AliExpress: что чаще всего покупают в России осенью 2026 года
 Можно ли построить сервер на игровом «железе»?
 Falcon Heavy устроил огненное зрелище: стартовавшую ракету SpaceX сняли вблизи
 Samsung урезала план производства смартфонов Galaxy A с OLED-дисплеями на 20 млн устройств
 Huawei запускает бренд Starlight, который не ограничится рынком смартфонов
 Магнитная буря обрушилась на Землю
 Я сделал VR-шлем за 240 долларов и теперь знаю, почему так почти никто не поступает