
Исследователи из Тель-Авивского университета Израиля заявили, что некоторые смартфоны Galaxy S8, Galaxy S9, Galaxy S10, Galaxy S20 и Galaxy S21 неправильно хранили криптографические ключи, позволяя злоумышленникам легко извлекать информацию, хранящуюся в памяти смартфона, включая конфиденциальные данные, такие как пароли.
Смартфоны Android на базе ARM полагаются на аппаратную поддержку TrustZone для Trusted Execution Environment (TEE) для реализации функций, чувствительных к безопасности. TEE работает под управлением отдельной изолированной операционной системы TrustZone (TZOS) параллельно с Android.
Исследователи подробности описали способы, которыми им удалось обойти защиту на устройствах Samsung. С полным текстом доклада можно ознакомиться по этой ссылке. Впрочем, источник добавляет, что проблемы уже были исправлены компанией Samsung, которая узнала об уязвимости вскоре после ее обнаружения. Первый патч был выпущен в августе 2021 года, а в октябре уязвимость была исправлена с помощью второго патча безопасности.
Однако пользователям рекомендуют регулярно проверять наличие свежих обновлений и устанавливать их.
 «Джеймс Уэбб» нашёл признаки атмосферы у покрытой океанами магмы экзопланеты
 Дженсен Хуанг обсуждает возвращение к руководству Nvidia: союзники формируют лоббистский штаб
 Земля временно обзавелась мини-луной, захватив двухметровый астероид
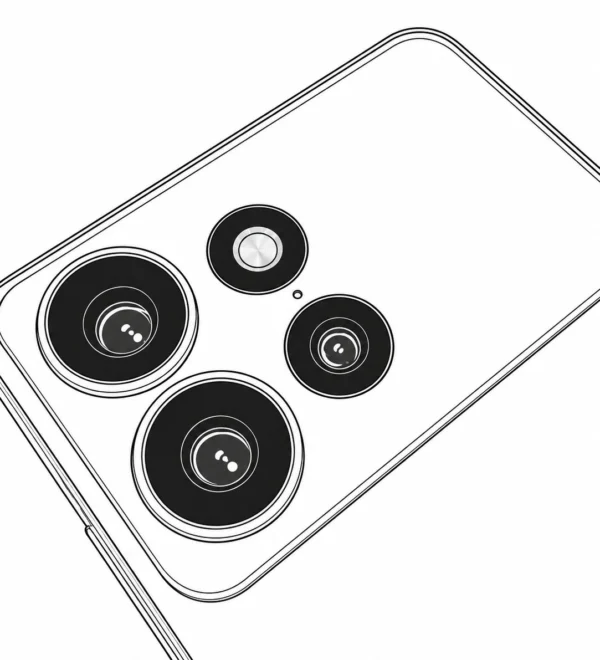 «Это финальный дизайн»: известный инсайдер показал камеры Samsung Galaxy S27 Ultra и Galaxy S27 Pro
 28 научных организаций выступили против проекта Reflect Orbital по запуску до 50 тысяч спутников-зеркал для освещения Земли после заката
 Vivo X500 Pro с аккумулятором на 6510 мАч продемонстрировал почти рекордную автономность
 Учёные создали атлас 25,5 млн клеток мозга и выявили новый тип нейронов, связанный с шизофренией
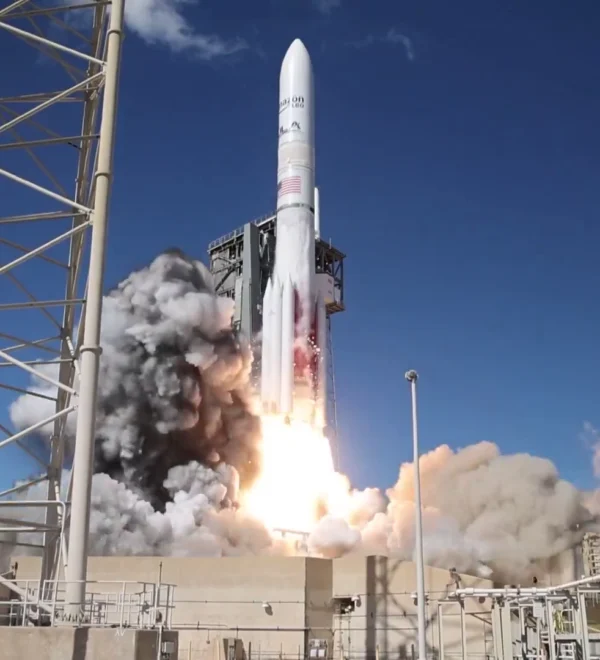 Вторая неудача подряд: американская ракета Vulcan Centaur стартовала, но не вывела спутники Amazon Leo на орбиту