
Согласно сообщениям зарубежных СМИ, последние исследования экспертов по безопасности подтвердили, что десятки популярных приложений для iOS могут читать содержимое буфера обмена без разрешения пользователя, а также использоваться для кражи конфиденциальной информации. В этом списке приложений находится TikTok, который недавно обогнал WhatsApp по числу скачиваний и стал самым популярным приложением для этой платформы.
Зачастую, текстовая информация, которая сохраняется в буфере обмена, не имеет какой-то ценности, однако ситуация может быть очень опасной, если речь идет о конфиденциальных данных пользователей, включая логины, пароли и различную финансовую информацию. Эксперты тщательно изучили потенциальные угрозы этих брешей в системе безопасности iOS и пришли к выводу, что они могут использоваться не только для хищения личных данных пользователей, но и для определения точной информации о местоположении.
Причина в том, что Apple не накладывает особых ограничений на возможности приложений читать буфер обмена. Список, который не был опубликован, включает популярные игры, приложения социальных сетей и новостные приложения.
Apple уже подтвердила, что она планирует устранить эту уязвимость в ближайшее время.
 «Астра» и «Элрон» интегрируют Astra Linux Embedded в микрокомпьютеры ELTAY
 МТС Линк добавил Почту и Календарь в единое приложение
 Алексей Телков: разработка корпоративного ПО с ИИ может обойтись дороже готовой системы
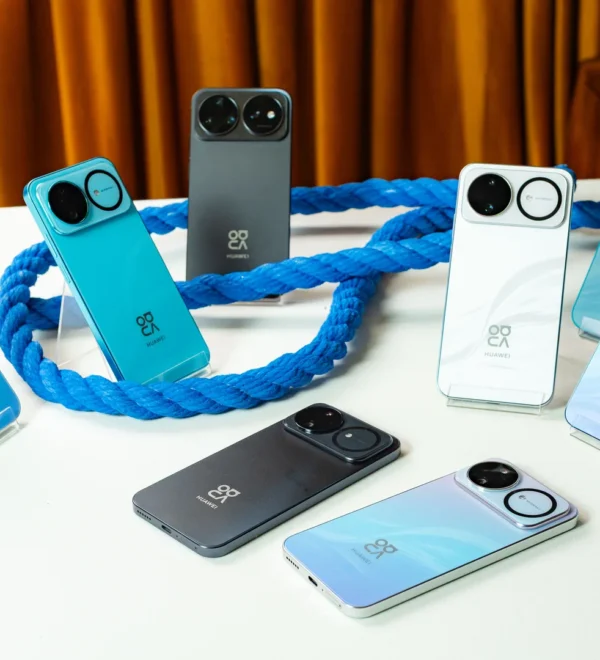 HUAWEI nova 16s и FreeBuds Neo поступили в продажу в «М.Видео»
 Система почтового архива ESS прошла проверку совместимости с Astra Linux и RuPost
 МТС Линк добавил перенос поручений из резюме встреч в таск-трекер
 «НЭК ТЕХ» и «Астра» разработают устройства для энергетики на Astra Linux Embedded
 Samsung обошёл Apple по выручке на российском рынке смартфонов за 37 недель 2026 года