
Специализирующаяся на мобильной безопасности голландская компания ThreatFabric рассказала о новом вредоносном ПО, нацеленном на устройства с операционной системой Android.
Зловред под названием BlackRock впечатляет своим размахом — он ставит под угрозу 337 приложений для Android, предоставляя широкие возможности по краже данных, включая логины, пароли и платёжную информацию.
Среди этих приложений присутствуют такие заслуженные и популярные, как PayPal, Gmail, Yahoo Mail, Uber, Netflix, eBay, Amazon, Telegram, WhatsApp, Twitter, Snapchat, Skype, Instagram, Facebook, YouTube, Reddit, TikTok, Tumblr, Pinterest, Tinder, Grindr и даже фирменное приложение магазина Google Play Store.
К счастью, это не делает сами приложения вредоносными и пользователям вовсе не обязательно их удалять, если они установлены из официальных источников.
BlackRock можно отнести к классу банковских троянов. Он унаследовал часть кода у банковского трояна Xerxes. При этом он не ограничивается одной лишь финансовой сферой, а ориентирован на самые разные «полезные» приложения, включая социальные сети, мессенджеры, магазины, фоторедакторы, такси, почту и многое другое.
Троян маскируется под пакет обновлений Google Update на сторонних сайтах, а в официальном Google Play Store он пока замечен не был.
 Производитель систем охлаждения раскрыл характеристики AMD Epyc Verano: новый сокет, до 72 ядер Zen 6 и частота до 5 ГГц
 Портативный Kubernetes: строим частное ARM64-облако своими руками
 130 отделений «Лавки» подключили к доставке роботами Яндекса
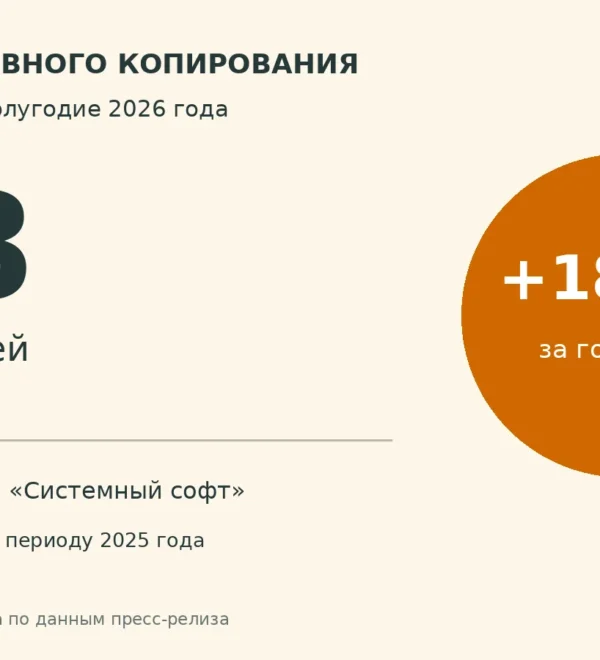 Рынок резервного копирования в России достиг 5,8 млрд рублей за полугодие
 Как я добавил прямой выбор входов в QUAD 3: реверс ARM-прошивки, бинарный патч и 64 байта здравого смысла
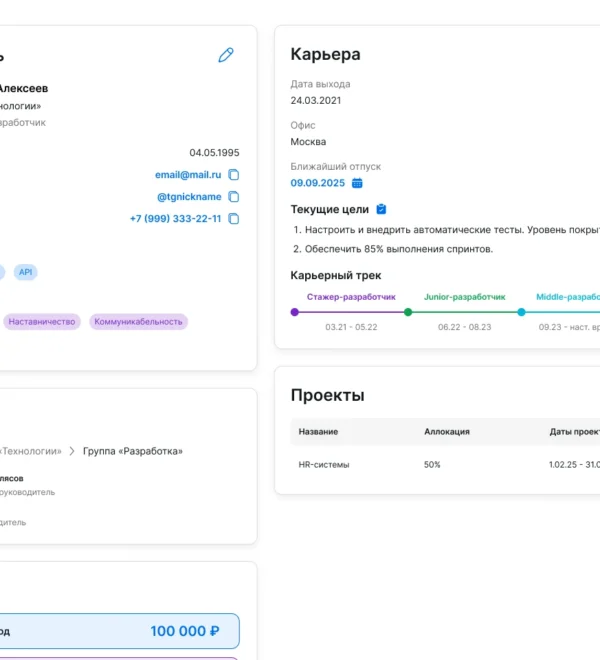 HR-платформа «ИТ и СБ решений» получила чаты, встречи и обучение МТС Линк
 Тест китайского ИИ-ускорителя PPU Zhenwu 810E от Alibaba в работе с LLM
 Смартфоны Huawei подорожают из-за роста себестоимости более чем на $200