В операционной системе Windows 10 обнаружили пока не устранённую угрозу безопасности — с помощью небольшой команды можно повредить файловую систему NTFS на накопителе.
На проблему обратил внимание специалист по безопасности Jonas L. Причём он уже пытался привлечь к ней внимание в августе и октябре 2020 года, а теперь сделал это в третий раз. И на сейчас его услышали. Тематический ресурс BleepingComputer провёл «многократные тесты» и подтвердил, что уязвимость работает.
Как отмечает BleepingComputer, эта небольшая однострочная команда может скрываться в файле ярлыка Windows, архиве ZIP, пакетном файле, и так далее. Такая замаскированная команда, будучи активированной, приведёт к сбою и повреждению индекса файловой системы, мгновенно выводя из строя накопитель, отформатированный в системе NTFS.
По словам специалиста, уязвимость работает начиная с Windows 10 версии 1803, вышедшей весной 2018 года. Что самое неприятное, активировать команду может обычный пользователь без каких-либо повышенных прав и привилегий в системе.
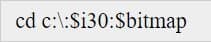
Проверять на своём или чужом рабочем компьютере работу уязвимости настоятельно не рекомендуется, поскольку накопитель с большой вероятностью станет недоступен. Тесты можно считать безопасными только на виртуальных машинах, которые вы можете легко восстановить резервной копии.
 Турция подписала два космических соглашения на конгрессе в Анталье
 Стали известны цены на Samsung Galaxy S27, Galaxy S27 Plus, Galaxy S27 Pro и Galaxy S27 Ultra
 Масштабная атака на Google: хакеры захватили домены через взлом госреестров трех стран
 Omarchy привлекла $1,5 млн в токенах Grok от SpaceXAI вместо живых денег
 Xiaomi выпустила настольный кронштейн для монитора Redmi стоимостью 45 долларов
 Долой NVIDIA! Я запустил Qwen на FPGA за 50 долларов и придумал для своего TPU имя «КЕДР». Часть 1
 Мессенджер Max станет похож на Telegram: объявлено о новых функциях
 Российские материалы для микросхем выросли в цене с 100 млн до 1,7 млрд рублей