
Компания OnePlus пару раз была замечена за утечкой пользовательских данных. В январе 2018 года злоумышленники получили доступ к пользовательских данным нескольких десятков тысяч владельцев смартфонов OnePlus.
В прошлом месяце произошла вторая атака, в результате которое в сеть утекли имена, электронные письма и адреса доставки. Чтобы усилить меры безопасности, OnePlus заключил партнерское соглашение с HackerOne, известной платформой безопасности, и анонсировала программу Bug Bounty.
Программа OnePlus Bug Bounty присуждает вознаграждение в размере от 50 до 7000 долларов в зависимости от обнаруженной потенциальной угрозы. С этой целью компания запустила Центр реагирования на сообщения о безопасности, который позволяет исследователям безопасности представлять информацию о потенциальных угрозах приложениям OnePlus Community или OnePlus.
Изначально эта программа будет работать исключительно на HackerOne, она будет открыта для широкой публики только в конце 2020 года. В любом случае, стоит похвалить компанию за то, что она признает свои ошибки и ищет новые способы повышения безопасности.
 Microsoft может платить пользователям за обучение ИИ на их простаивающих видеокартах
 AMD подтвердила проблему в графическом драйвере: atieclxx.exe записывает мусорные данные на накопитель
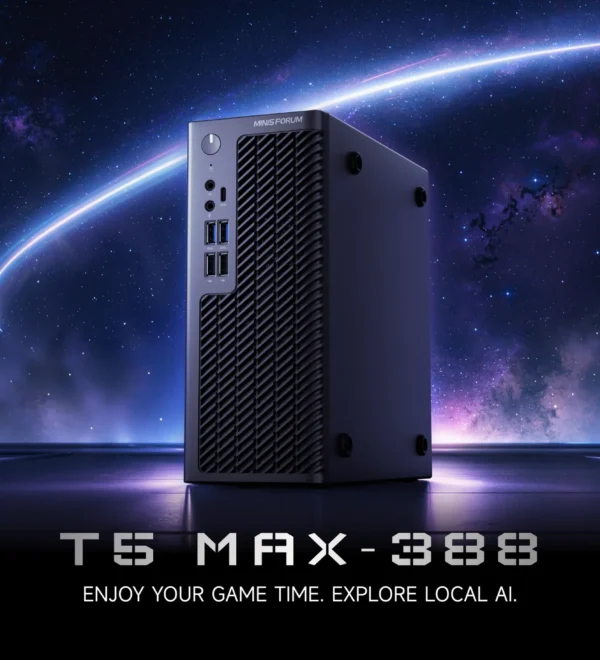 Minisforum выпустила мини-ПК T5 Max-38 с APU с мощнейшей встроенной графикой и 48 ГБ ОЗУ за 1560 долларов
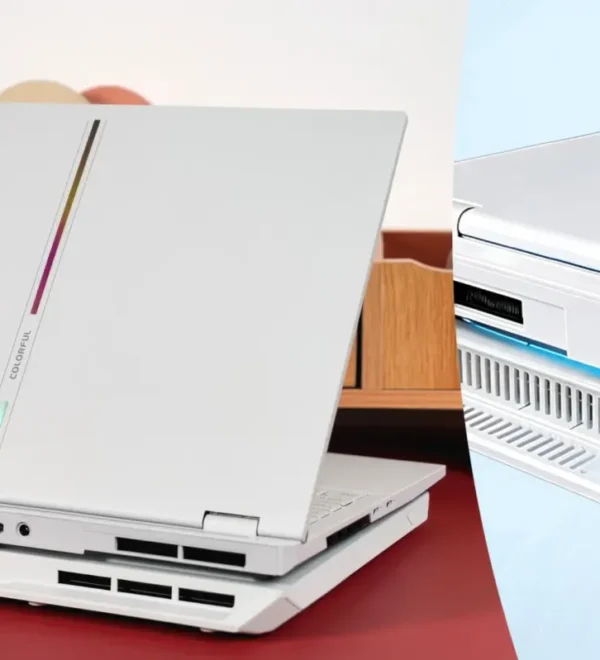 Colorful выпустила жидкостное охлаждение Star Wind S1 для ноутбука Hidden Star P16 Pro Star Wind Edition 2026 с RTX 5060
 DLSS 5 на Radeon стал лучше: мод AMDLSS5 2.0 на 64% быстрее альтернативных решений
 Sony неожиданно оснастила новую версию PlayStation Portal накопителем, но не объяснила его назначение
 Индия планирует разработать собственный GPU за два года и снизить зависимость от зарубежных чипов
 Anthropic показала, как ИИ самостоятельно создаёт научные модели