
Эксперты «Лаборатории Касперского» обнаружили атаку с использованием ранее не известной уязвимости в файловой системе Microsoft Common Log File System (CLFS). Злоумышленники использовали эксплойт, разработанный для различных версий и сборок ОС Windows, включая Windows 11, для попыток развернуть программу-вымогатель Nokoyawa.
Microsoft присвоила этой уязвимости номер CVE-2023-28252, она уже исправлена. Среди целей атаки были предприятия малого и среднего бизнеса на Ближнем Востоке, в Северной Америке и странах Азии.
Как отмечают эксперты, чаще всего уязвимости нулевого дня используются для проведения целевых атак, но эта применялась продвинутой кибергруппой с целью извлечения финансовой выгоды посредством использования программ-вымогателей.
Эксперт по кибербезопасности «Лаборатории Касперского» Борис Ларин рассказал:
Если раньше эксплойты нулевого дня в основном использовались для проведения сложных целевых атак, то теперь у злоумышленников есть ресурсы для их приобретения и частого применения. Есть также разработчики, готовые помочь им и разрабатывающие эксплойт за эксплойтом. Мы рекомендуем компаниям как можно скорее загрузить последние исправления от Microsoft и укрепить защиту, в частности с помощью EDR-решений.
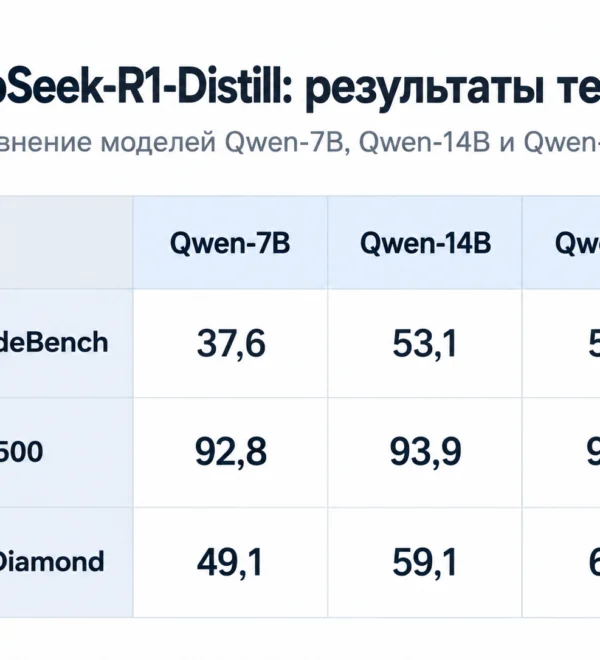 Запускаем у себя аналоги ChatGPT и Claude: пять открытых нейросетей для видеокарт на 8–32 ГБ
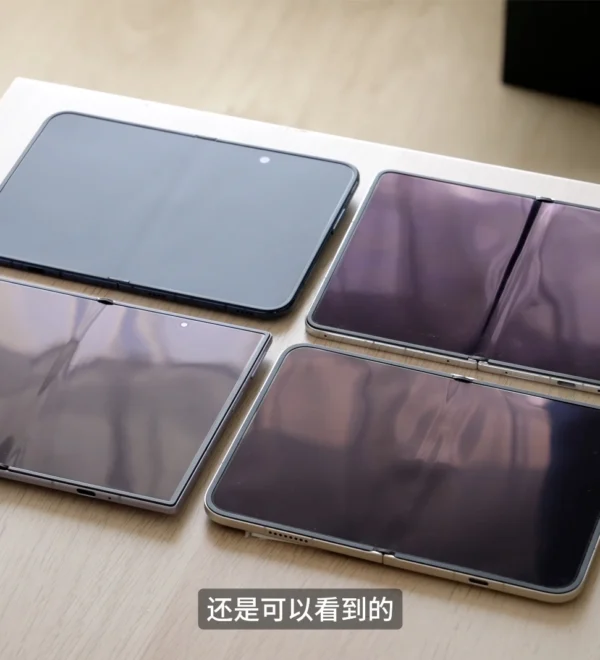 iPhone Duo поборолся за лидерство с Samsung Galaxy Z Fold8, Huawei Pura X Max и Xiaomi 18 Fold
 Россиянам могут отказать в оформлении загранпаспорта из-за фотографий, обработанных нейросетью
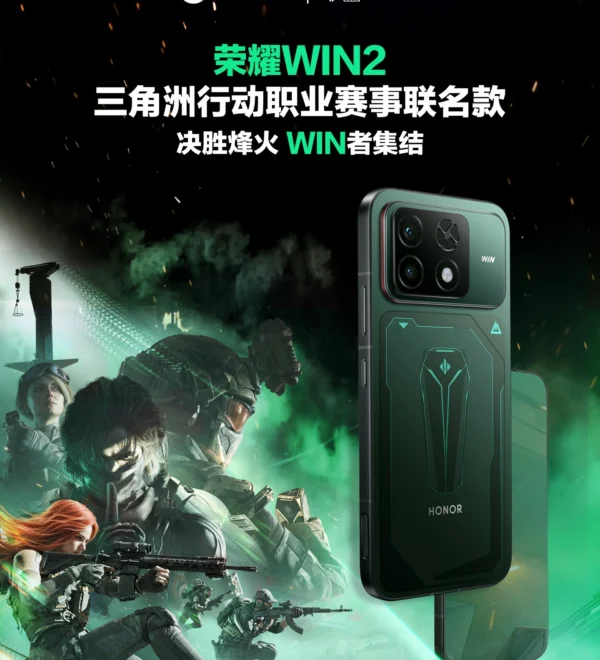 2K, 185 Гц, 10 100 мА·ч, 200 Мп и IP69K: показан Honor Win 2 Delta Force
 Смартфон Vivo Y600 готовится к выходу: аккумулятор на 10 000 мА·ч выдержал более 32 часов работы и попал в Книгу рекордов Гиннесса
 Huawei Lucia выйдет с 50-мегапиксельной камерой на дюймовом сенсоре RYYB и 6,8-дюймовым дисплеем
 Полвека берегу каталог Altair 1975 года: собранный компьютер тогда стоил как подержанный автомобиль
 Российская орбитальная станция получит принципиально иную систему управления, чем МКС: раскрыта новая схема контроля