
Как сообщает РБК, специалисты компании Positive Technologies обнаружили вредоносную программу TgRAT, которая управляется через популярный мессенджер Telegram.
По данным представителей компании, TgRAT использует инфраструктуру Telegram и может делать скриншоты, скачивать файлы на устройство пользователя и загружать данные с него на сервер.
Исследование исходного кода показало, что TgRAT создан целенаправленно под конкретные ПК, на которых злоумышленники планируют хищение конфиденциальной информации. В самом начале своей работы RAT проверяет имя узла, на котором он запущен. Если имя не совпадает со значением, вшитым в тело программы, вредоносное ПО завершает свою работу.
Positive Technologies
Специалисты Positive Technologies рекомендуют использовать ПО, позволяющее проводить анализ трафика, в частности, выявлять исходящий трафик с рабочих серверов на внешние серверы.
Решениями Positive Technologies для кибербезопасности пользуются более 2300 организаций по всему миру.
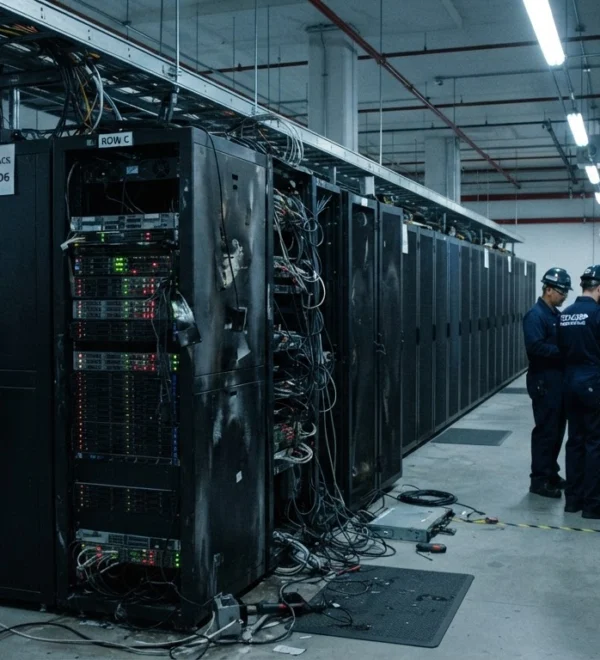 Yandex Cloud развернул новую площадку и вернул доступ к 90,47% данных
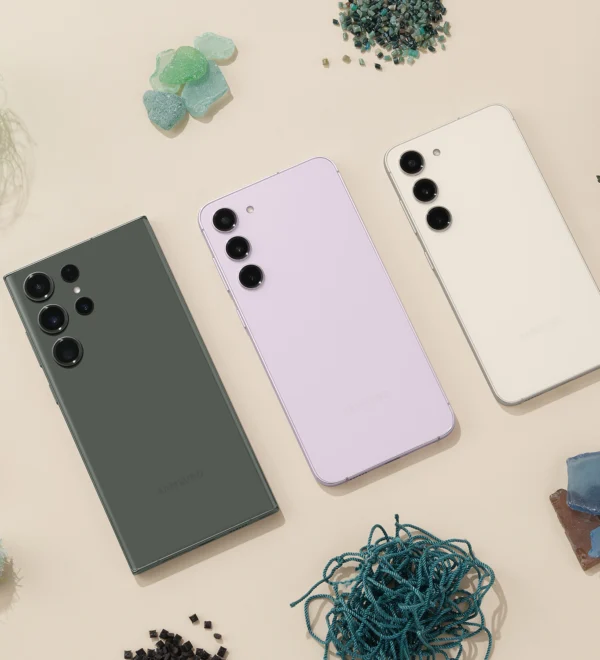 Какие смартфоны Samsung получат One UI 9: появился официальный перечень
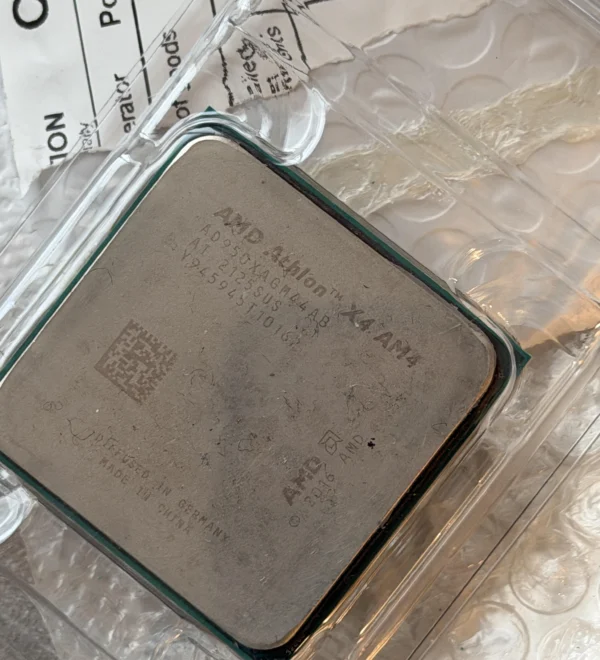 Заказал на AliExpress Ryzen 9 5950X, а в посылке оказался старый Athlon X4
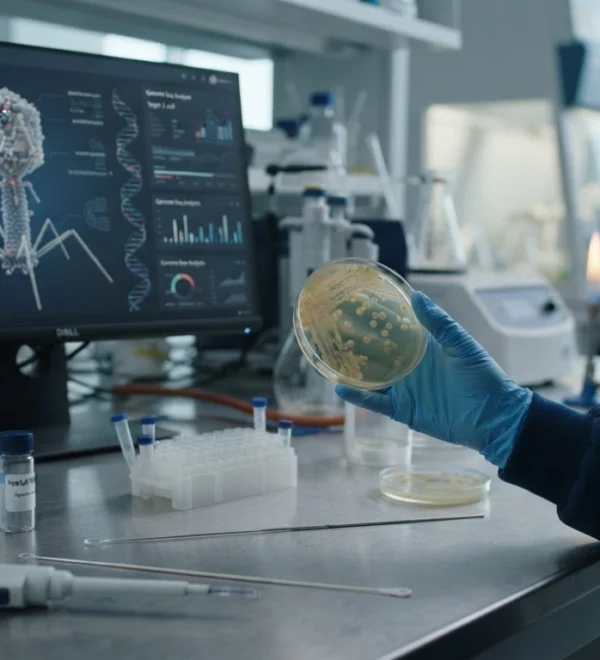 Впервые в истории человек заразился вирусом, разработанным искусственным интеллектом
 Всплеск спроса на вокзальный Wi-Fi в России: за девять месяцев пользователи загрузили свыше 5,4 тыс. ТБ данных
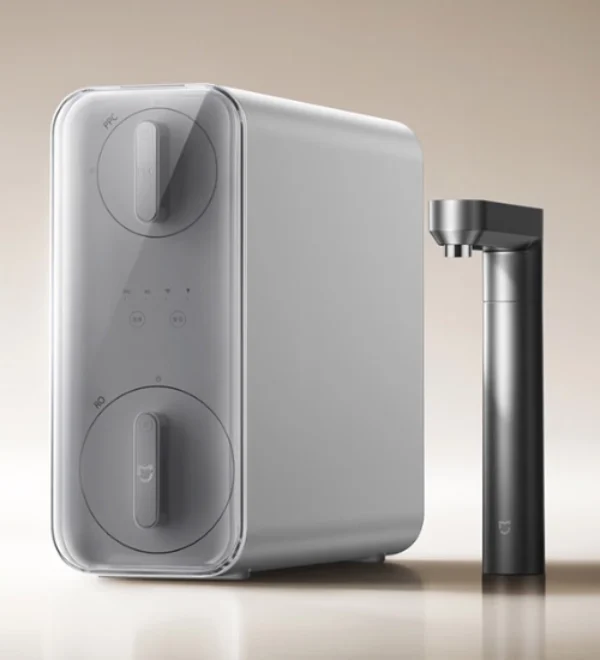 Xiaomi выпустила очиститель воды Mijia 3 1200G: 150 мл чистой воды за 2,4 секунды, 13 этапов фильтрации и 99% убитых бактерий
 Зачем менять BIOS и UEFI на свободную прошивку GNU Boot
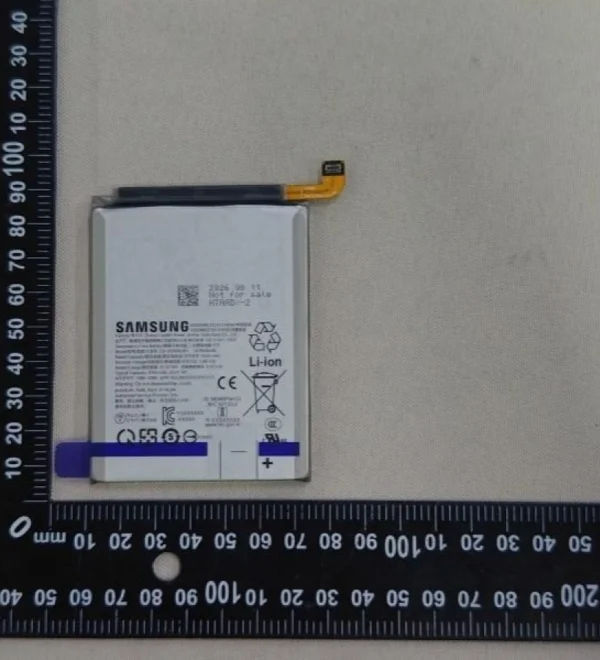 Китайские аккумуляторы для Samsung Galaxy S27 Ultra и S27 Pro: в сети появились реальные фото батарей