
Голландская компания ThreatFabric, специализирующаяся на мобильной безопасности, рассказала о новом зловреде, угрожающем мобильным устройствам на основе Android.
Новая версия банковского трояна Cerberus способна красть одноразовые коды, сгенерированные приложением для двухэтапной аутентификации Google Authenticator. Данное приложение является одним из самых популярных для защиты учётных записей с помощью двухэтапной аутентификации.
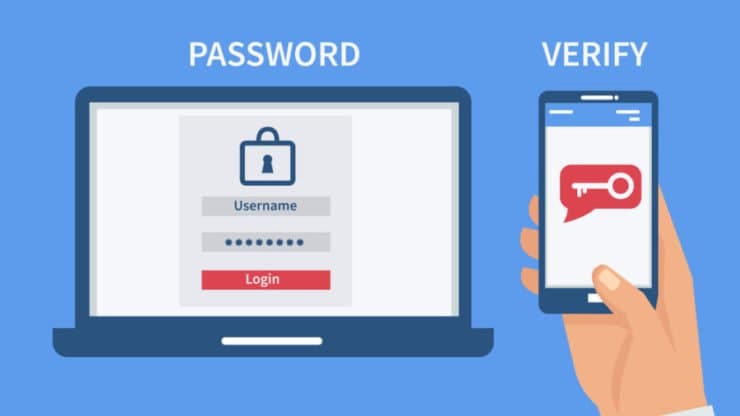
Google выпустила Authenticator в 2010 году в качестве альтернативы для рассылки кодов по SMS. Поскольку такие коды генерируются на смартфоне пользователя и не передаются по незащищённым сетям, такой метод защиты считается более надёжным по сравнению с кодами SMS.
Помимо обхода Google Authenticator, для трояна нет проблемы в том, чтобы обойти PIN-код или графический ключ для разблокировки.
В отчёте отмечается, что при запущенном Google Authenticator троян может получить секретный контент и отправить его на свой сервер.
По словам специалистов, такая вариация Cerberus появилась в январе 2020 года и пока не распространена широко и, судя по всему, ещё находится в стадии тестирования. Подобный троян представляет серьёзную угрозу для банковских онлайн-сервисов.
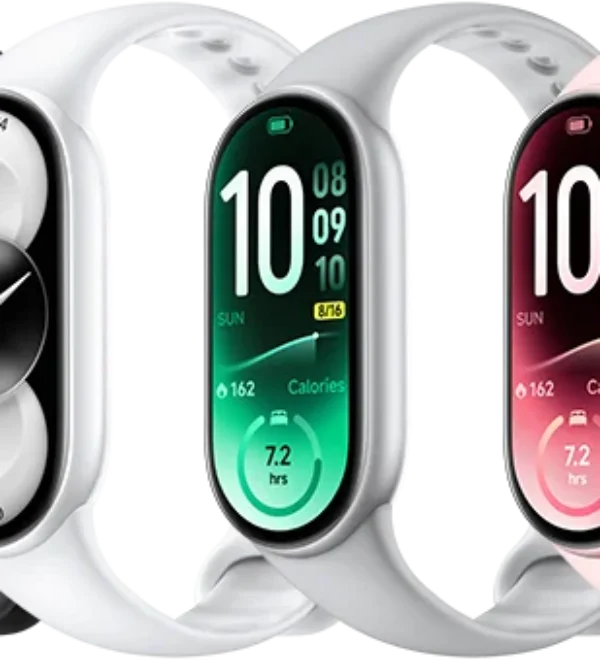 Xiaomi представила в Европе фитнес-браслет Smart Band 11, который работает без подзарядки до 21 дня
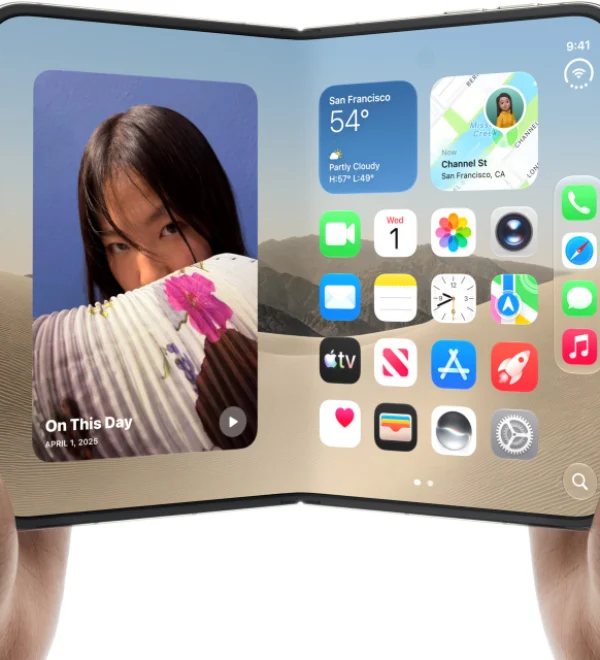 Щёлк — и экран треснул: Apple признала дефект дисплеев iPhone Duo
 Минцифры предупредило москвичей о трёх днях нестабильной работы мобильного интернета
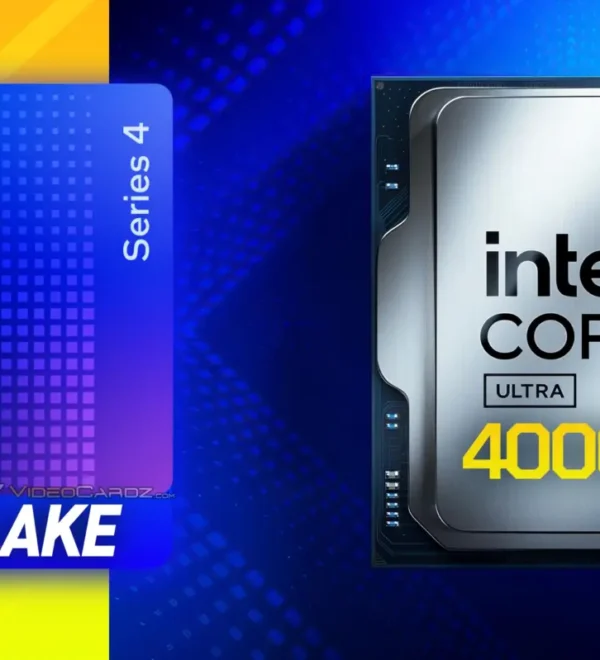 Инженерный образец грядущего 24-ядерного Intel Nova Lake-S превзошёл по производительности Core Ultra 9 285K
 Миллионы домов с гигабитным интернетом: в Китае оптоволокно разогнали до 3,2 Пбит/с
 Крупнейшее IPO в истории пройдёт без Илона Маска? Anthropic, создатель ИИ-модели Claude, готовится выйти на биржу
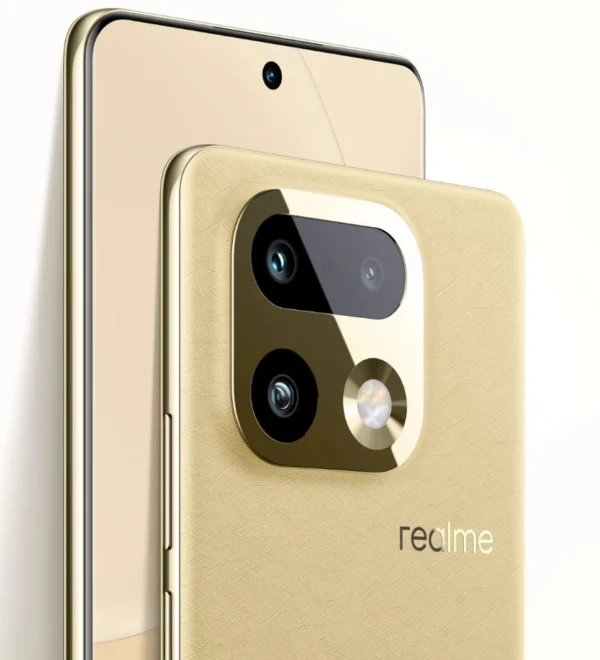 Realme 17 Pro: аккумулятор на 10 000 мАч и камера на 200 Мп — известны подробные характеристики
 AliExpress: какие наушники россияне покупают чаще всего осенью 2026 года