В официальном магазине Google Play Store обнаружено новое шпионское ПО, которое угрожает всем пользователям Android. По словам исследователей из Trend Micro, в Google Play Store скрывается вредоносное программное обеспечение, способное шпионить вами.
Вредоносная программа использует несколько уязвимостей в системе безопасности безопасности, она была обнаружена в коде трех приложений, которые были активны с марта 2019 года. Речь идет о Camero, FileCrypt и CallCam.
Специалисты Trend Micro сообщили о находке только на этой неделе. Исследователи обнаружили, что единственной целью этого зловреда является «сбор информации о пользователях». Предположительно, это работа SideWinder, группы хакеров, действующих с 2012 года. В последние годы они в основном занимались взломом военных организаций.
После установки вредоносная программа использует старые уязвимости системы безопасности Android. В этих условиях самые старые смартфоны, которые долгое время не получали исправлений, являются наиболее уязвимыми. При этом программа может собирать абсолютно все данные с вашего смартфона, включая сохраненные документы, историю веб-браузера, данные приложений, геолокацию и так далее.
Компания Google, получив данную информацию, удалила приложения из Google Play Store.
 Нейросеть научили считывать сигналы об ошибках напрямую из мозга человека
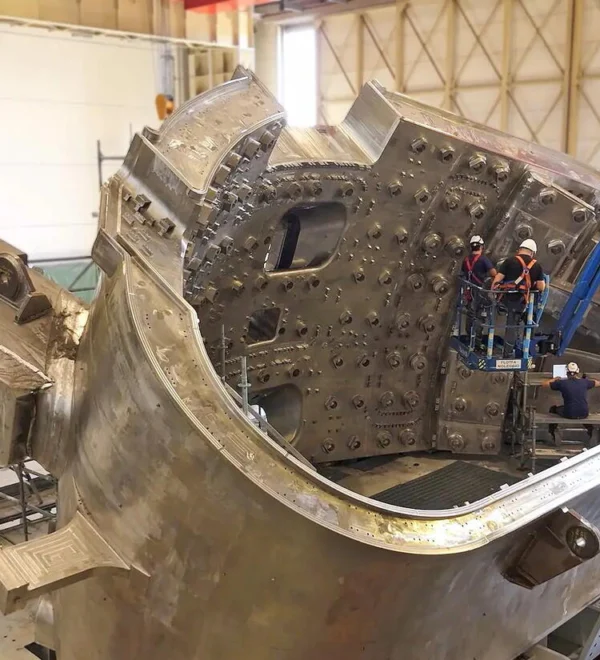 Сборка «искусственного солнца» на финишной прямой: термоядерный реактор ITER получил финальный сектор вакуумной камеры
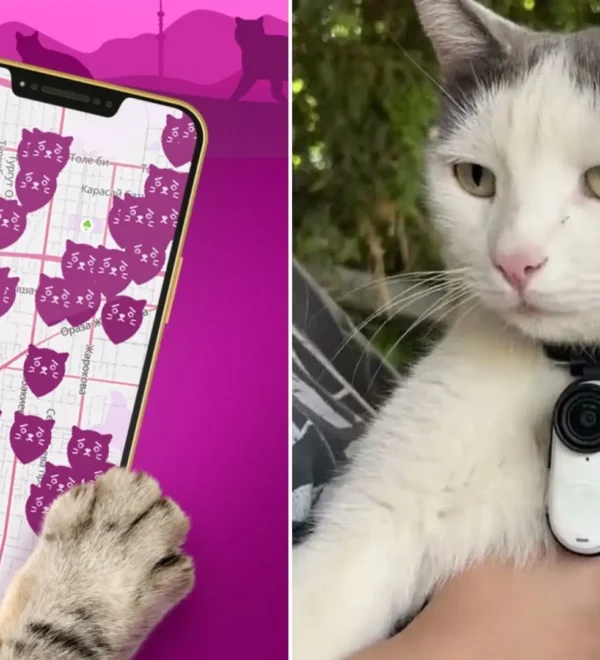 Кошачий патруль: в Казахстане бездомных животных ищут с помощью GPS-ошейников и нейросети
 Ученые выяснили, что последнему ядерному реактору Третьего рейха не хватало половины урана
 В правительстве подсчитали: россияне тратят по 1,5 ТБ интернет-трафика в год
 Samsung устранила 62 уязвимости в устройствах Galaxy, девять из которых критические
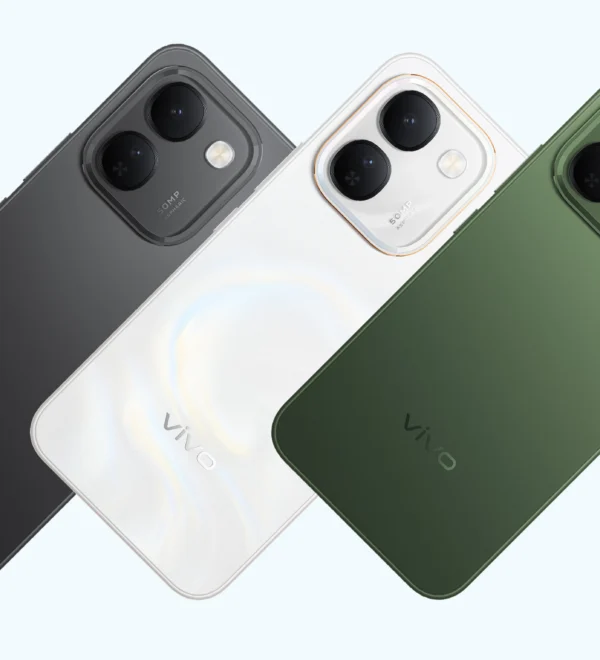 Анонсирован Vivo S2 FE: батарея на 10 000 мАч и 6 ГБ ОЗУ за $400
 Коллаген вместо синтетики: ученые создали материал для 3D-печати тканей