Исследователи компании ESET обнаружили и проанализировали три уязвимости, затрагивающие различные модели ноутбуков Lenovo.
Первые две — CVE-2021-3971, CVE-2021-3972 — влияют на драйверы встроенного ПО UEFI, изначально предназначенные для использования только в процессе производства потребительских ноутбуков Lenovo. К сожалению, они были ошибочно включены и в производственные образы BIOS без надлежащей деактивации.
Злоумышленник может активировать эти драйверы встроенного ПО, чтобы напрямую отключить защиту флэш-памяти SPI или функцию безопасной загрузки UEFI из процесса привилегированного пользовательского режима.
Третья уязвимость с номером CVE-2021-3970 допускает произвольное чтение/запись из/в памяти SMRAM, что может привести к выполнению вредоносного кода с привилегиями SMM и потенциально привести к развертыванию флэш-имплантата SPI.
Проблема в том, что уязвимости затрагивают более сотни различных моделей ноутбуков Lenovo. Учитывая объёмы продаж компании, речь идёт о миллионах ноутбуков на руках у пользователей.
Специалисты ESET сообщили об уязвимостях самой Lenovo ещё в октябре. При этом часть моделей так и не получит никаких патчей, потому что их срок поддержки истёк. К примеру, это Ideapad 330-15IGM и Ideapad 110-15IGR.
 Зеленский анонсировал создание украинского аналога Starlink
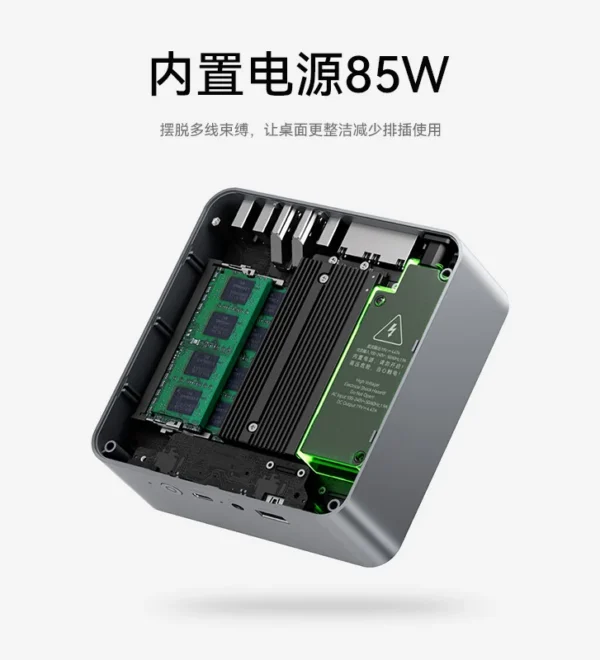 Представлен Beelink ZeroTech EQR5: тихий мини-ПК на Ryzen 5 5500U с двумя Ethernet и встроенным БП за 200 долларов
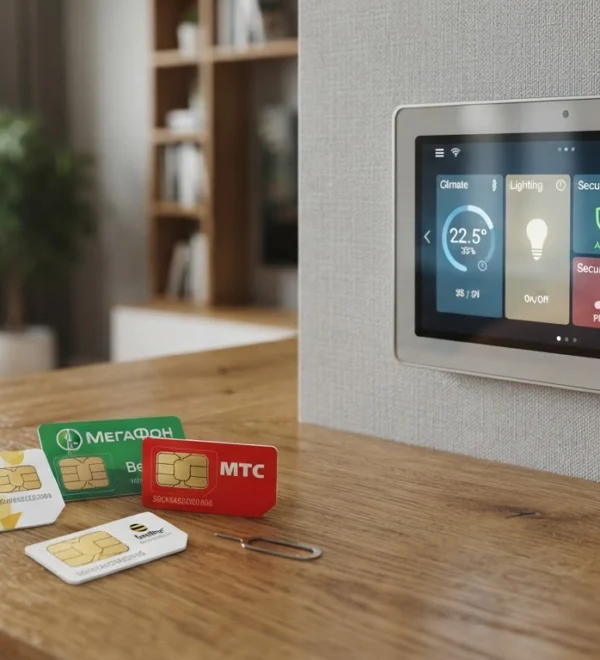 В России введут обязательную регистрацию устройств умного дома
 Представлен доступный смартфон Realme P4s Lite: батарея на 7000 мА·ч с ресурсом 6 лет и экран 120 Гц от $170
 «МегаФон» впервые провел испытания 5G-роутера для российских сетей
 Продажи iQOO 16 рухнули вдвое по сравнению с iQOO 15 несмотря на топовый экран, мощную батарею и защиту IP69
 Представлен Vivo Y600k Turbo: батарея на 9020 мА·ч, зарядка 90 Вт и экран на 5000 нит
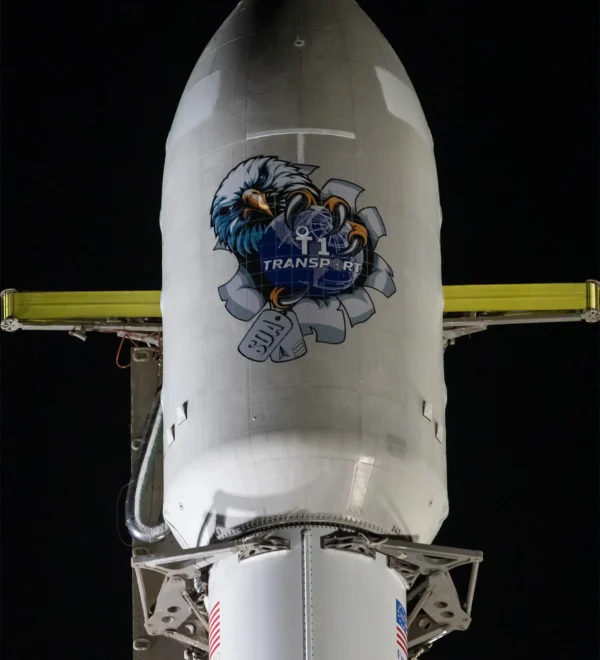 Ракета для запуска миссии Tranche 1 установлена на стартовый стол