
Исследователи компании WithSecure, специализирующейся на решениях в сфере кибербезопасности, обнаружили опасную уязвимость в Microsoft Office.
Как сообщает Venture Beat, ошибка кроется в сервисе шифрования сообщений Microsoft Office. Благодаря ей киберпреступники смогли раскрыть блочный шифр электронной кодовой книги (electronic codebook, ECB), которая содержит в себе информацию о структуре каждого отправленного сообщения.
Несмотря на то, что эта уязвимость не может полностью раскрыть содержимое переписки, злоумышленник имеет возможность сопоставить шаблоны электронных писем и раскрыть защищенную информацию путем логического вывода.
Злоумышленник, который получает доступ к зашифрованным электронным письмам, может извлечь некоторую информацию из зашифрованных электронных писем. В зависимости от характеристик конкретного содержимого электронной почты раскрытие может быть (почти) полным или частичным.
Главный консультант по безопасности в WithSecure Гарри Синтонен.
Гарри Синтонен добавил, что чем большее количество зашифрованных электронных писем удается собрать злоумышленнику, тем легче ему сравнивать шаблоны и расшифровывать содержимое сообщений.
В WithSecure утверждают, что уведомили Microsoft об уязвимости еще в январе 2022 года. Несмотря на то, что Microsoft выплатила им денежное вознаграждение, ошибка так и не была устранена и остается в системе и по сей день.
 Alphabet объявила о покупке производителя чипов Qualcomm за 548 млн долларов
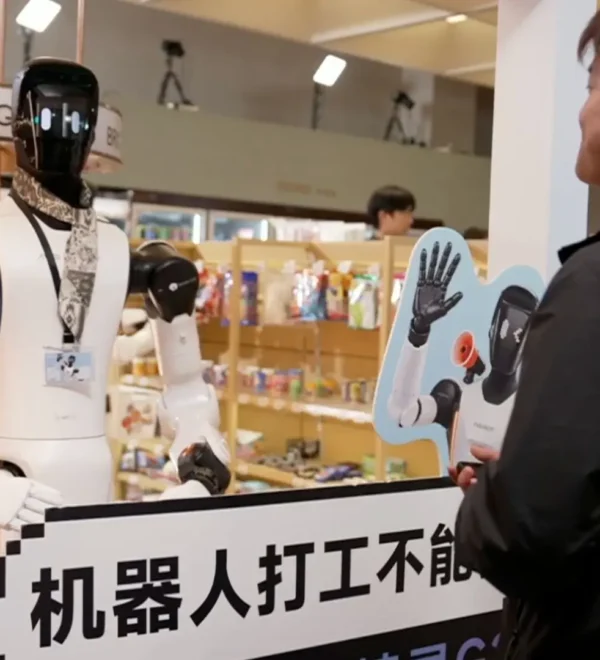 В Китае шесть роботов вышли на работу в супермаркет — один заметил переполненную урну и ушёл из магазина
 США заменяют дискеты цифровыми экранами в системе управления воздушным движением
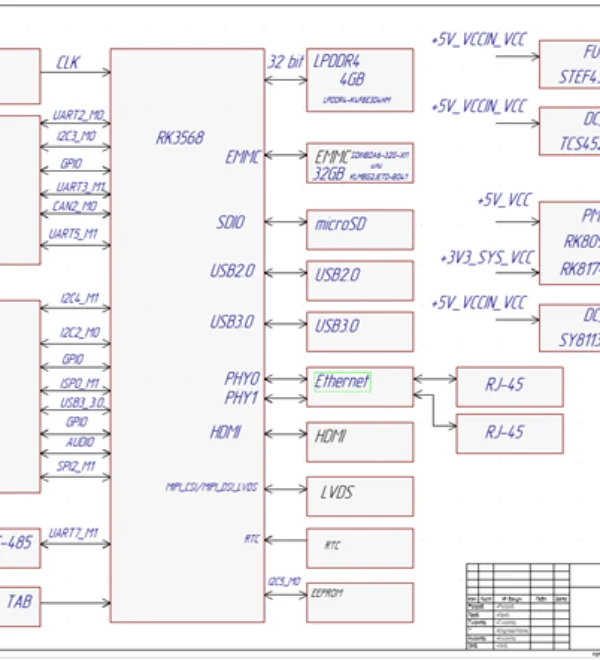 Особенности создания одноплатного компьютера на базе RK3568
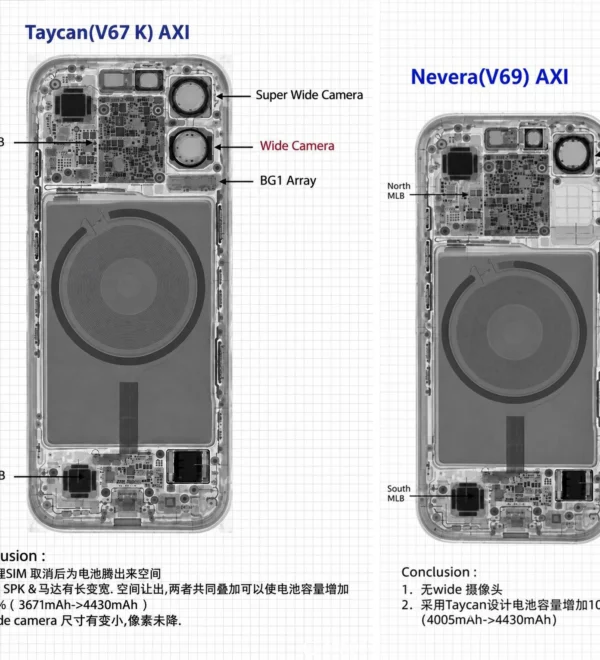 Рентген показал iPhone 18 и 18e с одинаковыми аккумуляторами на 4430 мА·ч — больше, чем у iPhone 17 и 17e
 Бюджетные планшетофоны снова в деле: представлен 7-дюймовый BPad X7 за $110
 Солнце вновь побило рекорд XXI века: 29 вспышек за один день
 Физики впервые за век подтвердили существование третьей формы магнетизма